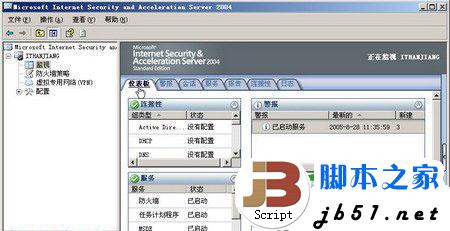
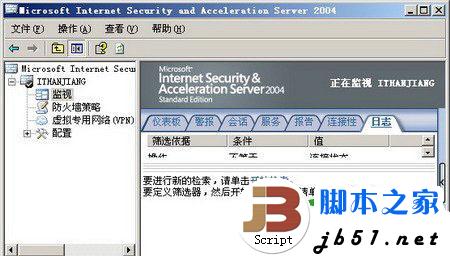
ISA Server (Internet Security and Acceleration Server) 內建強大的監視功能,可實時查看防火牆會話、服務狀態、連接性測試及客戶端網絡活動日誌。本文詳細說明如何使用「監視」節點下的「儀表板」「會話」「日誌」三大功能模塊,並演示通過篩選器定位特定客戶端活動的操作步驟。
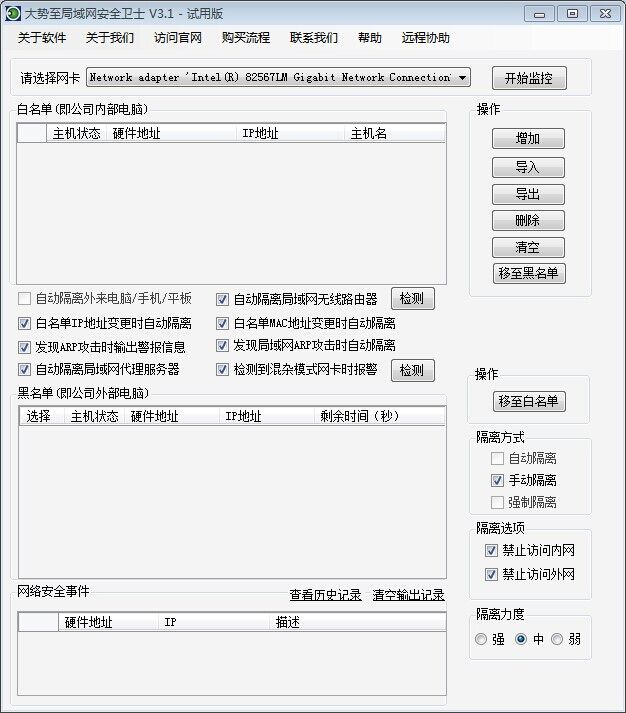
若服務器遭受局域網內部攻擊(ARP 欺騙、掃描、暴力破解等),建議部署專業的網絡准入控制系統(NAC),如「大勢至網絡准入控制系統」,可實現:
在「會話」選項卡可查看正與 ISA Server 通信的客戶端信息:
通過編輯篩選器可精確定位目標客戶端的網絡行為:
10.115.223.198)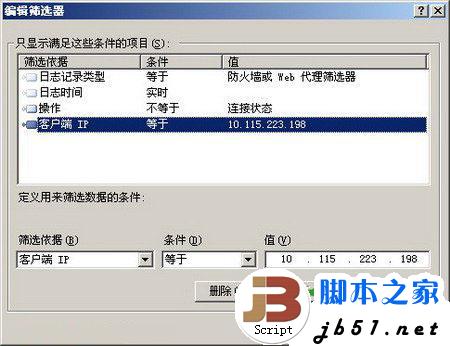
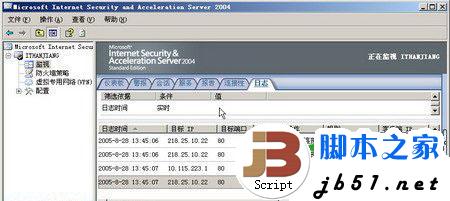
| 場景 | 篩選條件組合 |
|---|---|
| 排查某用戶異常流量 | 客戶端 IP = x.x.x.x + 動作 = 拒絕 |
| 審計特定網站訪問 | URL 包含 "facebook.com" + 動作 = 允許 |
| 定位惡意代碼下載 | 文件類型 = .exe/.apk + 協議 = HTTP + 動作 = 允許 |
| VPN 連接審計 | 客戶端類型 = VPN + 持續時間 > 3600秒 |
提示:ISA Server 日誌默認存儲在 MSDE/SQL Express 數據庫中,長期高並發環境建議配置日誌輪轉、歸檔至獨立 SQL Server,避免本地數據庫膨脹影響性能。
解鎖 Windows 內建磁碟清理隱藏選項:深度清理釋放更多空間
Windows Server 2003 安裝與配置 IIS + FTP 完整圖文教學
Windows Server 2003 常見四大故障與解決方案(影片粗糙、聲卡無聲、IE 安全彈窗、大型軟體卡頓)
Windows Server 2003 資料執行保護 (DEP) 開啟、關閉與進階設定完整指南
Windows Server 2003 IIS 新增網站無法指定 IP 位址解決方案
Windows Server 2003 桌面加速 25 招完整版:從服務精簡到介面極簡