許多使用者為圖省事下載所謂「Ghost XP SP3 純淨版/裝機版」,卻不知這些二次封裝系統常植入推廣軟體、修改首頁、添加廣告書籤等獲利行為。本文實測某知名 Ghost 系統映像,逆向分析其啟動腳本與植入檔案,揭露真相。
發現:啟動項藏兩支 VBScript
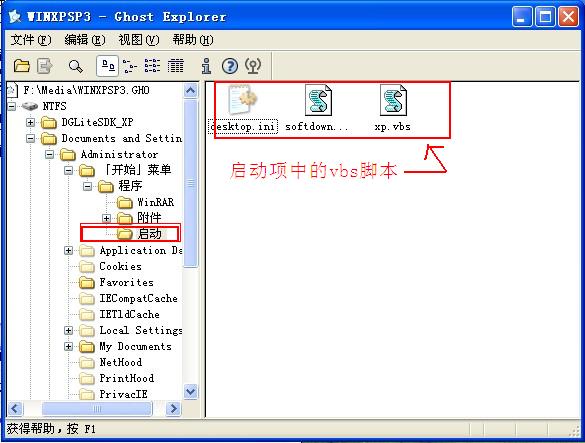
檢查映像檔 Documents and Settings\All Users\「開始」功能表\程式集\啟動 發現兩支腳本:xp.vbs、reg.vbs。
逆向分析 xp.vbs
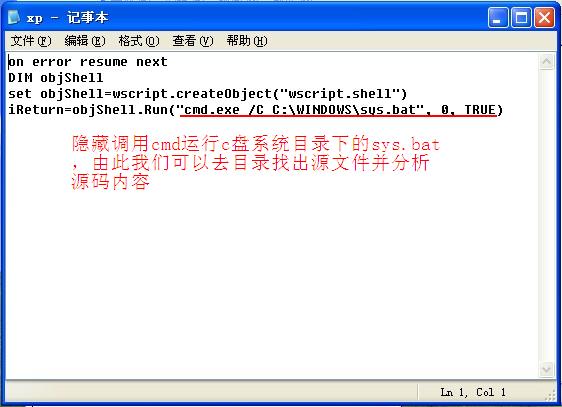
- 定位實體檔案:
C:\Windows\System32\xp.vbs(封裝者未加密、未隱藏)。
- 代碼註釋清晰,揭露三大惡意行為:
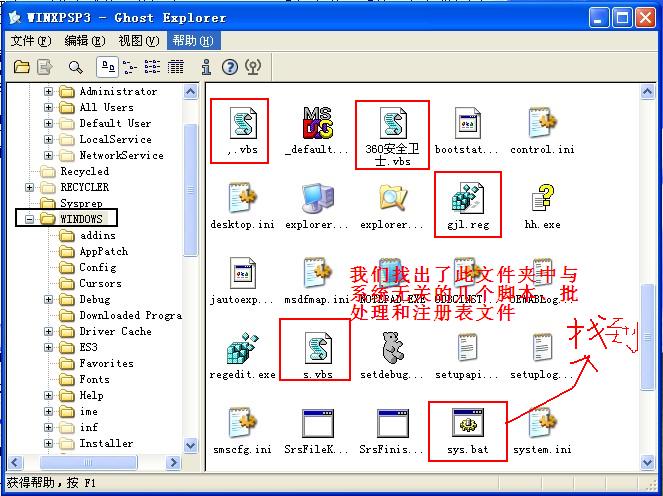
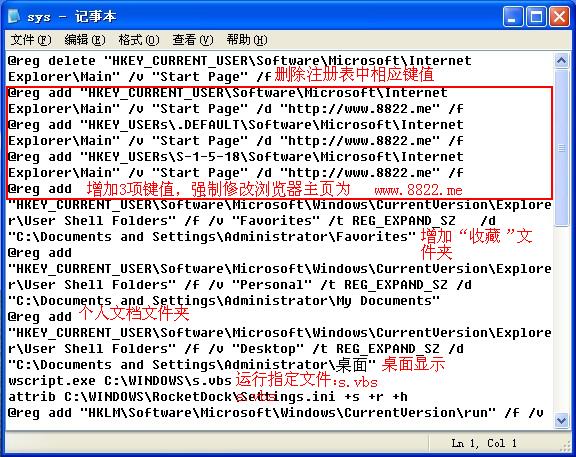
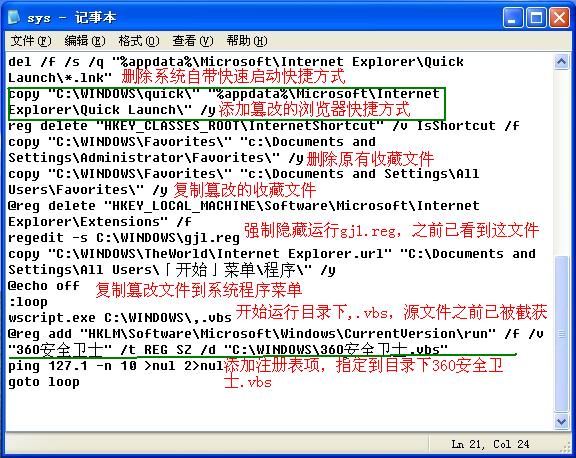
行為一:靜默安裝推廣軟體(獲利)
腳本檢測並安裝指定推廣程式(如 360 安全衛士、搜狗瀏覽器、特定購物/遊戲軟體),每成功安裝一套即可從推廣聯盟獲得回扣。
行為二:強制修改瀏覽器首頁
強制將 IE/其他瀏覽器首頁導向特定導航網站(Hao123、2345 等),流量變現模式極其成熟,封裝者坐收廣告分成。
行為三:添加廣告性質書籤/收藏夾
批量寫入購物、遊戲、理財類網址至「我的最愛」,屬 CPS (Cost Per Sale) 聯盟推廣,使用者點擊購買封裝者得傭金。
產業鏈剖析
- 「免費、破解、純淨」是誘餌,實則將使用者流量、軟體安裝量轉化為現金。
- 殺毒軟體廠商(如 360)同樣參與此生態:「敢賠模式」本質是導流購物通道獲取回扣。
- 使用者以為佔便宜,實則付出:系統資源被佔用、開機變慢、隱私外洩風險、遭遇惡意軟體捆綁。
建議與對策
- 信任微軟原版映像: 從 MSDN/VLSC/官方下載原版 ISO(SHA1 校驗),拒絕任何二次封裝 Ghost 系統。
- 自行安裝、自行優化: 參考本站「新手裝機完美系統全攻略」,一步步建立乾淨環境。
- 拒絕「全家桶」安全軟體: Windows 10/11 內建 Defender + 防火牆 + 智慧螢幕已足夠;Win 7 建議輕量級防毒(如 Kaspersky Free、Bitdefender Free),拒絕 360/騰訊電腦管家等國產全家桶。
- 瀏覽器用原生 Edge/Chrome/Firefox,勿用 360/搜狗/QQ 瀏覽器等國產雙核瀏覽器。
- 好好上網,別折騰:若硬體/資金允許,企業級端點防護(如 Kaspersky Endpoint、CrowdStrike)才是正解。
免費的往往最貴。選擇原版,守住乾淨系統底線。