Windows XP Windows 7 Windows 2003 Windows Vista Windows 綜合教學 Linux 系統教學
Windows 10 Windows 8 Windows 2008 Windows NT Windows Server 電腦軟體教學

建立 U 盤 autorun.inf 免疫文件夾防止病毒自動運行

編輯:USB 隨身碟安裝系統

原理說明

Windows 插入可移動裝置時會自動讀取根目錄下的 autorun.inf 文件,根據指令執行程式(病毒常利用此機制傳播)。在 U 盤根目錄預先建立名為 autorun.inf 的文件夾,並設置特殊權限(只讀、隱藏、僅 SYSTEM/Administrators 可訪問),可阻止病毒創建同名文件,實現「免疫」效果。
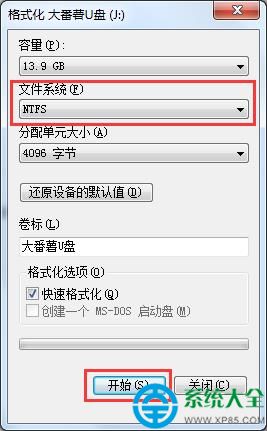
操作步驟(需 NTFS 文件系統)

  1. 格式化為 NTFS:右鍵 U 盤 →「格式化」→ 文件系統選「NTFS」→「開始」。
    格式化NTFS
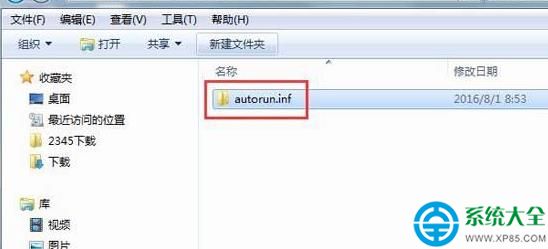
  2. 建立文件夾:在 U 盤根目錄新建文件夾,命名 autorun.inf。
    建立autorun.inf文件夾
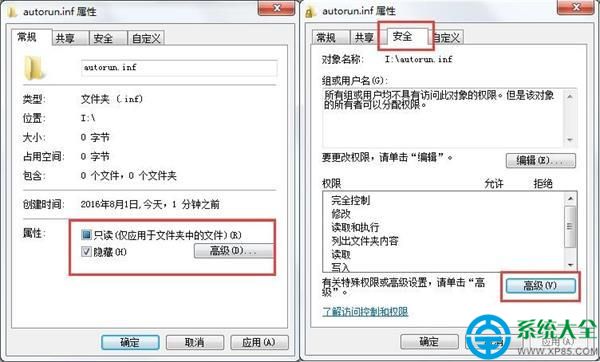
  3. 設置基礎屬性:右鍵該文件夾 →「屬性」→ 勾選「只讀」「隱藏」→「套用」。
    只讀隱藏屬性
  4. 配置安全權限(核心步驟):
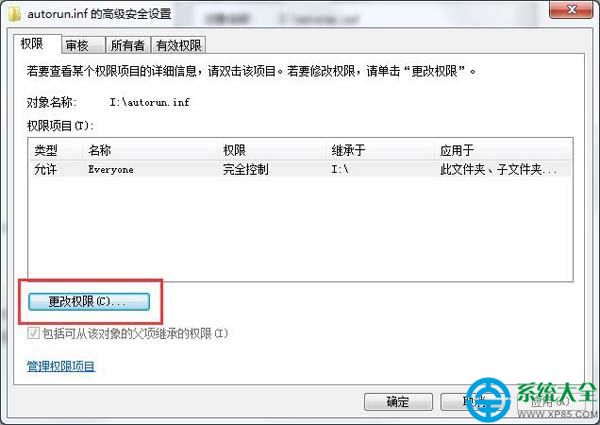
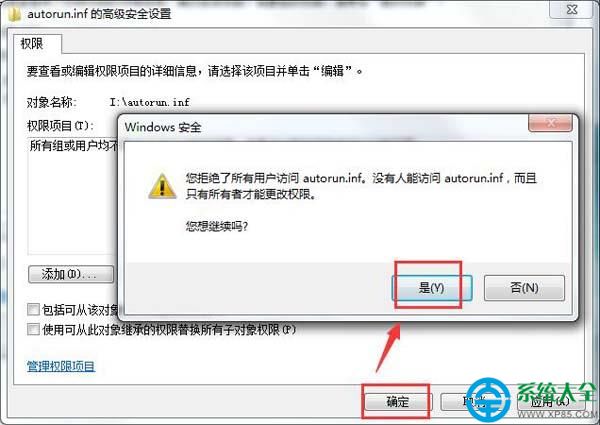
    切換「安全」頁簽 →「高級」→「更改權限」。
    高級安全設置
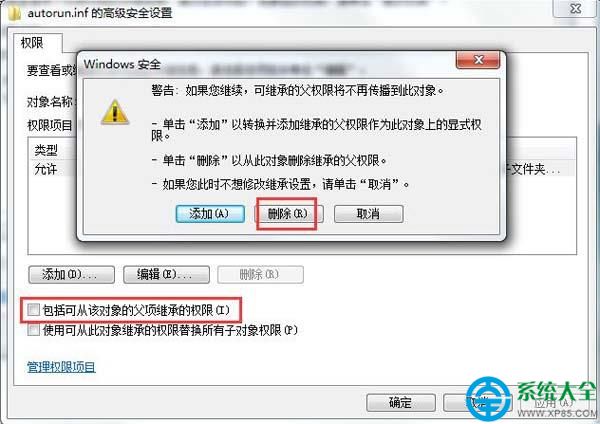
  5. 取消勾選「包括可從該對象的父項繼承的權限」→ 彈出提示選「刪除」。
    取消繼承刪除權限
  6. 點擊「添加」→「選擇主體」→ 輸入 SYSTEM →「檢查名稱」→ 確定。
    權限勾選「完全控制」→ 確定。
    同理添加 Administrators 組授予「完全控制」。
    移除所有其他用戶/組(特別是 Users、Everyone)。
    最終權限配置
  7. 一路「確定」保存退出。

驗證免疫效果

  1. 嘗試在 U 盤根目錄新建文本文檔並重命名為 autorun.inf → 應提示「拒絕訪問」或「文件已存在」。
  2. 將含 autorun 病毒的 U 盤插入其他電腦,病毒無法寫入 autorun.inf 文件,自動運行鏈路中斷。

局限性與補充防護

  • 僅防 autorun.inf 傳播:無法防止利用 LNK 快捷方式漏洞 (CVE-2010-2568)、DLL 劫持、惡意腳本等其他傳播手段。
  • 需 NTFS 支持:FAT32/exFAT 不支持 ACL 權限控制,無法實現深度免疫。
  • 建議配合使用:
  1. 系統層面禁用 AutoRun:gpedit.msc → 計算機配置 → 管理範本 → Windows 組件 → 自動播放策略 →「關閉自動播放」→「已啟用」→ 所有驅動器。
  2. 安裝具備「USB 免疫/疫苗」功能的安全軟體(如 360、火綠、Panda USB Vaccine)。
  3. 重要電腦部署端點防護(EDR),啟用裝置控制策略。
Copyright © Windows教程網 All Rights Reserved