| 成因 | 機制 | 典型來源 |
|---|---|---|
| USB 病毒/蠕蟲 | 掃描 USB 根目錄 → 對所有資料夾執行 `attrib +H +S` → 建立同名 `.exe` 惡意程式 + `autorun.inf` | 網吧/印刷店/公用電腦/未防護電腦 |
| 惡意腳本/批次檔 | 利用 `attrib`、`powershell`、`vbs` 批量修改屬性 | 下載不明工具、點擊惡意連結 |
| 檔案系統錯誤/斷電 | MFT/FAT 表屬性位元寫入錯誤 | 不安全移除、掉電、壞塊 |
| 誤操作/第三方工具 | 加密/隱藏工具異常、屬性批量修改失敗 | 不明軟體、權限不足 |
建立 `USB_Fix_Hidden.bat` 內容如下:
@echo off
chcp 65001 >nul
title USB 吃檔案恢復工具
echo 正在恢復 %1 隱藏/系統屬性檔案...
if "%~1"=="" (
    echo 用法: 拖曳 USB 磁碟機代號 (如 H:) 到此檔案, 或修改腳本預設值
    set DRIVE=H:
) else (
    set DRIVE=%~1
)
attrib -H -S -R "%DRIVE%\" /S /D
echo.
echo 恢復完成! 請檢查 %DRIVE% 內容。
pause
使用: 將 USB 磁碟機代號 (如 `H:`) 拖曳到批次檔上,或右鍵「以管理員身分執行」後輸入代號。
建立 `Fix_Folder_Options.reg`:
Windows Registry Editor Version 5.00

[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced]
"Hidden"=dword:00000001
"HideFileExt"=dword:00000000
"ShowSuperHidden"=dword:00000001
雙擊匯入 → 重開資料夾視窗即可看到隱藏/系統檔案。
發現檔案消失但空間被佔用
    ↓
插入自有/受信電腦(勿在可疑電腦操作)
    ↓
立即唯讀掛載/備份映像: dd if=/dev/sdX of=backup.img
    ↓
嘗試方案一: 圖形化顯示隱藏 → 取消屬性
    ↓
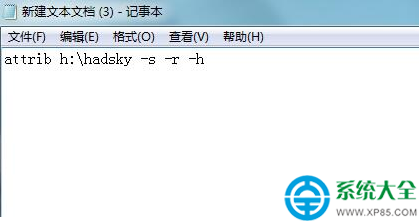
失效 → 方案二: 管理員執行 attrib -H -S -R /S /D
    ↓
失效 → 方案三: 註冊表修復資料夾選項
    ↓
失效 → 方案四: 資料恢復軟體掃描映像檔
    ↓
全失效 → 專業資料救援 / 認命格式化重來
核心認知: 「吃檔案」本質是**屬性竄改**,資料 99% 還在。**恐慌亂操作(反覆格式化、寫入新資料、亂用修復工具)才是真正的資料殺手。** 冷靜 → 唯讀備份 → 系統性嘗試 → 成功率極高。預防勝於治療:**寫保護開關 + NTFS 權限 + 習慣右鍵** 成本極低、效果最強。