微軟於上月「補丁週二」釋出修補 OLE 遠端代碼執行漏洞的更新,但後續發現問題更為複雜。今日再發布安全通告 3010060,提供 一鍵「修復」解決方案,自動化修補流程。
漏洞影響範圍與原理
- 影響所有包含 Windows Server 2003 在內的 Microsoft Windows 版本。
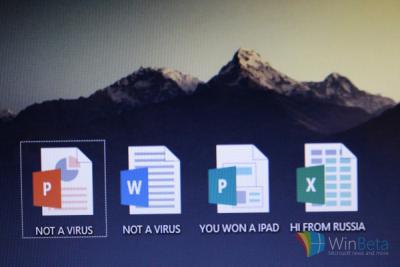
- 漏洞源於 OLE(Object Linking and Embedding,物件連結與嵌入)機制,攻擊者透過包含 OLE 物件的 Office 文件(實際攻擊使用 PowerPoint)誘導使用者開啟,即可遠端執行任意代碼。
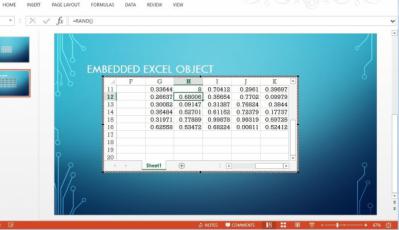
- OLE 允許在文件中嵌入來自不同來源的物件(如在簡報中嵌入 Excel 試算表),方便編輯但也帶來攻擊面。
建議使用者盡快透過 Windows Update 或微軟下載中心取得並套用此一鍵修復工具,確保系統安全。