ARP 攻擊透過偽造 IP/MAC 造成區域網路阻斷、掉線、極慢。本文提供三層防禦:啟用系統防火牆 (基礎)、靜態綁定網關 MAC (進階)、專用防 ARP 軟體 (全面),並教你如何找出攻擊源主機。
攻擊成因
- 區網內有電腦中 ARP 病毒,傳播極快,一台中毒全網受害。
- 有人用 P2T 類軟體搶佔頻寬 (如迅雷、網際網路共享設定不當)。
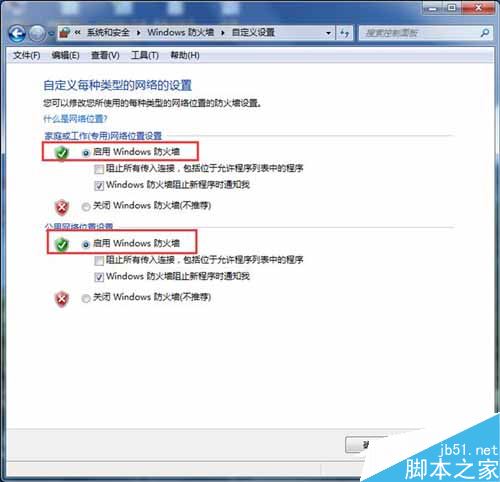
方法一:啟用 Windows 防火牆 (防禦等級 ★★)
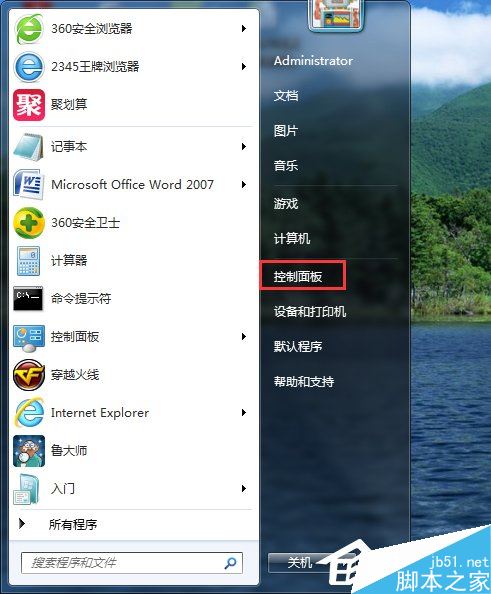
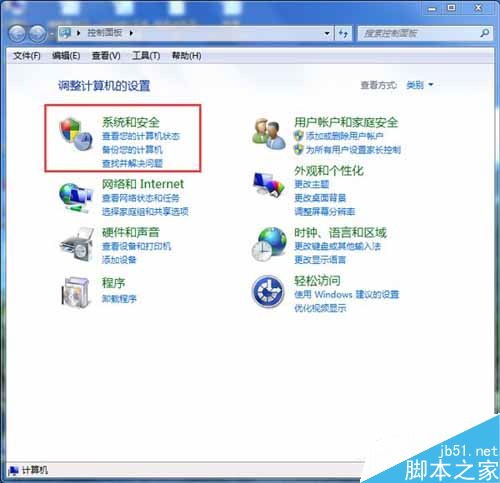
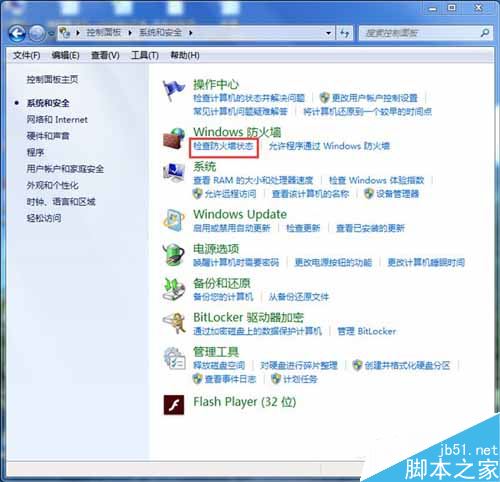
- 控制台 → 系統與安全性 → Windows 防火牆。
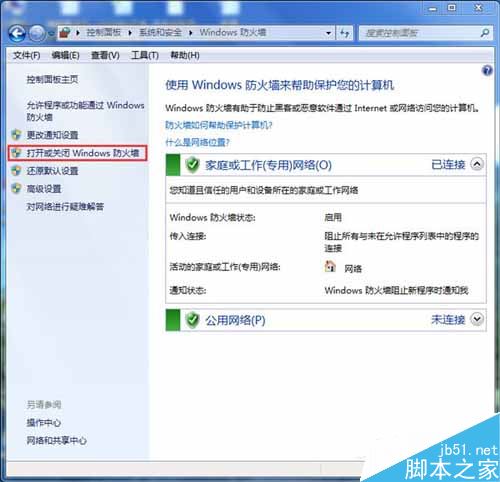
- 左側 開啟或關閉 Windows 防火牆。
- 所有網路環境 (網域/私人/公用) 全選 開啟 Windows 防火牆,確定。
方法二:靜態綁定網關 MAC (防禦等級 ★★★)
- 命令提示字元 (管理員) 執行
arp -a 記下網關 IP 對應的 MAC 位址。
- 執行
arp -s 網關IP 網關MAC 建立靜態對應 (重開機失效,可寫入批次檔放入啟動資料夾)。
- 或在路由器端開啟 ARP 綁定/防 ARP 攻擊功能 (最徹底)。
方法三:第三方防 ARP 軟體 (防禦等級 ★★★★)
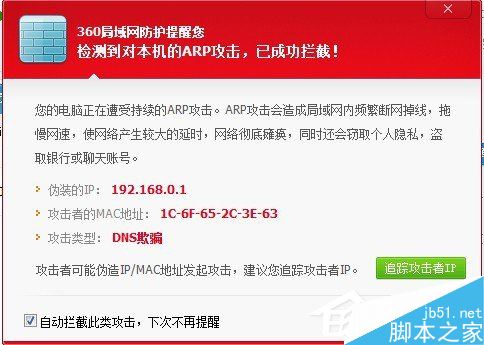
- 360 安全衛士 / 火綜合 / 專用 AntiARP 工具,提供即時監控、自動綁定、攻擊源定位。
- 企業環境建議部署在核心交換機開啟 DAI (Dynamic ARP Inspection)。
如何找出攻擊源
- 在受害電腦執行
arp -a,觀察網關 IP 對應多個 MAC 或 MAC 頻繁變動。
- 用 Wireshark 抓封包,過濾 ARP 封包,來源 IP 即為攻擊者。
- 通知網管隔離該埠/該主機,並全盤掃毒。