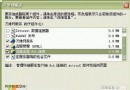
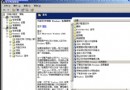
SNMP (簡易網路管理協定) v1/v2c 使用**明文社群名稱**進行驗證,預設社群名稱 public (唯讀)、private (讀寫) 極易被猜測。封包經網路分析器 (如 Network Monitor、Wireshark) 即可攔截解碼,洩露網路拓撲、介面統計、系統資訊。本文說明如何透過**自訂社群名稱**與 **IPsec 封包篩選** 雙重防護 SNMP 流量 (UDP/TCP 161, 162)。
public、private,新增強式隨機字串 (如 SnMp_ReAd_2024!@#),權限設 唯讀。SNMP Ports 161/162。Require IPsec for SNMP。SNMP IPsec Protection。SNMP Ports 161/162。Require IPsec for SNMP。管理主機 (如運行 Network Monitor、PRTG、SolarWinds) 需同樣建立 IPsec 原則,規則來源/目的互換,預先共用金鑰相同,並指派啟用。驗證:ipsecmon 或 netsh ipsec dynamic show all 確認 SA (Security Association) 狀態為 Active。
snmpwalk -v2c -c public target_ip → **Timeout/No Response**。Windows Server 2003 **不內建 SNMPv3** (USM/VACM)。若需用戶級認證 (SHA/MD5) + 加密 (DES/AES) + 存取控制 (VACM),請部署第三方代理 (如 Net-SNMP) 或升級至 Windows Server 2008 R2+ 內建 SNMPv3 支援。
透過「強式社群名稱 + 來源 IP 限制 + IPsec 加密傳輸」三層防護,可將 Windows Server 2003 SNMP 服務的風險降至可接受等級。長期規劃應納入 SNMPv3 遷移與集中化日誌稽核 (SIEM)。
Windows Server 2003 IE 瀏覽器深度優化:介面精簡、安全性強化與效能調校
Windows Server 2003 系統效能優化七大實戰技巧
Windows Server 2003 內建免費 ISO 燒錄工具 Cdburn.exe / Dvdburn.exe 使用教學
Windows Server 2003「上一次正確配置」功能完整操作指南
Windows Server 2003 IIS 6.0 Web 伺服器完整部署指南:從安裝到 ASP 啟用與權限設定
Windows Server 2003 磁碟分區擴充實作:Diskpart 指令無損擴大 D 槽