資料安全是資料服務方案的核心指標。Windows Server 2008 與 SQL Server 2008 深度整合,透過加密技術堆疊,構建從傳輸、儲存到應用層的完整端對端保護體系。
一、 傳輸層加密:IPsec 整合與簡化管理
- 內建 IPsec 模組,提供網路層封包加密與驗證,防止竊聽、竄改、重放攻擊。
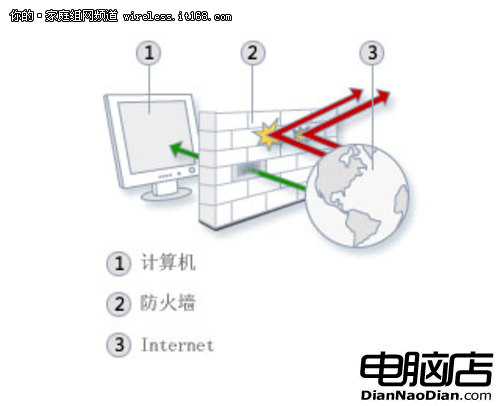
- Server 2008 強化 IPsec 實作:整合至「進階安全 Windows 防火牆」MMC,以連線安全規則統一管理 IPsec 原則,大幅降低設定複雜度與維運成本。
二、 儲存層加密:NTFS 多重防護機制
NTFS 核心安全特性
- 檔案加密系統 (EFS):檔案/資料夾級透明加密,憑證式金鑰管理,極大增強機密資料安全性。
- 磁碟配額:限制單一使用者磁碟用量,防止單一帳號耗盡資源。
- 交易式 NTFS (TxF):核心交易管理器 (KTM) 將檔案系統操作納入 ACID 交易,支援分散式交易協調器 (MSDTC) 跨資料庫/檔案系統原子操作(如文件管理系統)。
- FILESTREAM 資料類型:大型二進位物件 (BLOB) 以檔案形式儲存於 NTFS 卷,資料庫僅存指標,透過 Win32 流 API 存取,兼具資料庫交易一致性與檔案系統串流效能。
- SMB 2.0 協定:降低延遲、支援大型 MTU、符號連結、持久控制代碼,為遠端檔案操作提供效能與可靠性基礎。
三、 資料庫層加密:透明資料加密 (TDE)
- SQL Server 2008 TDE:資料庫檔案(.mdf/.ldf)與備份檔案完整即時加密,無需修改任何應用程式碼。採用資料庫加密金鑰 (DEK) → 憑證保護 → 主金鑰層級保護的金鑰階層。
- 優勢:加密所有資料類型、索引、鍵值、記錄檔;效能影響極小;滿足 PCI DSS、HIPAA 等合規要求;防止備份媒體遺失/盜竊導致資料外洩。
- 與 Windows 整合:TDE 為檔案級加密,類似 EFS 與 BitLocker。搭配 BitLocker 磁碟加密(含可攜式裝置)、硬體安全模組 (HSM) 保護金鑰,構建「雙重加密」防線:即使伺服器被盜,無 HSM 金鑰無法掛載資料庫。
四、 應用層與連線加密
- SQL Server 2008 支援強制加密資料庫連線(憑證式 TLS),保護傳輸中資料不被中間人攻擊。
- 應用程式透過連接字串
Encrypt=True;TrustServerCertificate=False 啟用,零程式碼變更。
五、 身分驗證與授權整合
- Windows 驗證(Kerberos/NTLM)與 SQL Server 整合,單一身分存取控制,支援細緻權限模型(資料庫角色、結構描述、資料列級安全性)。
- 稽核功能增強:精確記錄誰在何時存取/修改何資料,滿足法遵稽核需求。
結語
Windows Server 2008 + SQL Server 2008 提供「傳輸加密(IPsec/TLS)+ 檔案系統加密(EFS/BitLocker/TxF/FILESTREAM)+ 資料庫加密(TDE)+ 身分整合(Windows Auth)」的纵深防禦架構。企業可依資料敏感度分級部署,以最低總擁有成本達到最高合規與安全等級。