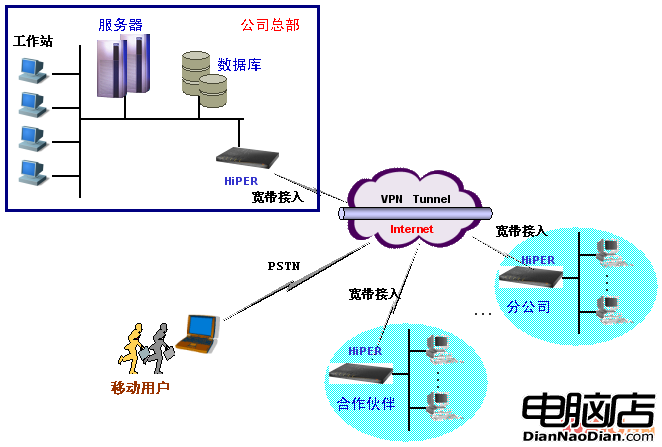
典型中小企業/分支機構:向 ISP 申請 1 個固定公網 IP,內網使用私有地址 (RFC 1918)。部署 Windows Server 2008 NAT (網絡地址轉換) 實現:內網訪問 Internet (SNAT) + Internet 訪問內網 Web/FTP (DNAT/端口映射) + DHCP/DNS 中繼簡化客戶端配置。
| 邏輯角色 | 命名建議 | IP 配置示例 |
|---|---|---|
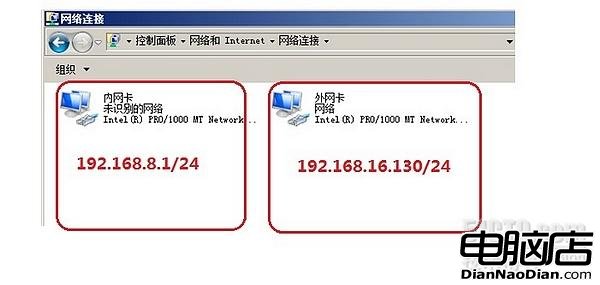
| 外網卡 | WAN / Public | 公網 IP (ISP 分配) / 掩碼 / 網關 (ISP 网关) / DNS (ISP/公共) |
| 內網卡 | LAN / Private | 192.168.8.1 / 255.255.255.0 / 無網關 / DNS 指向內網 DNS |
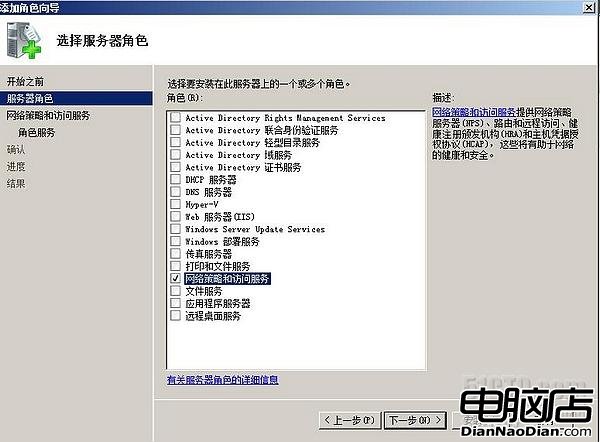
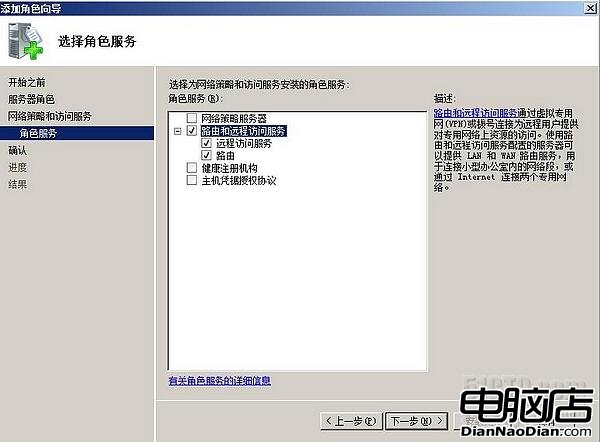
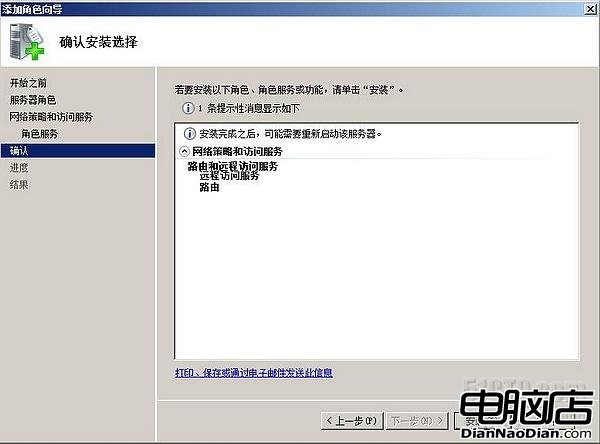
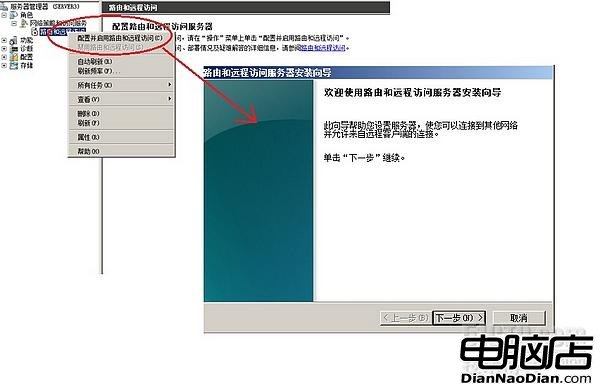
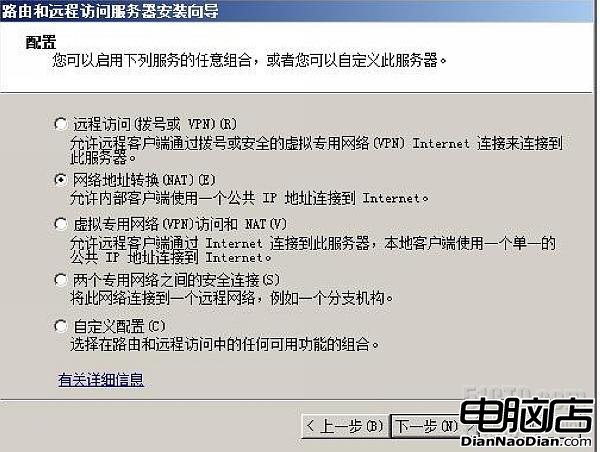
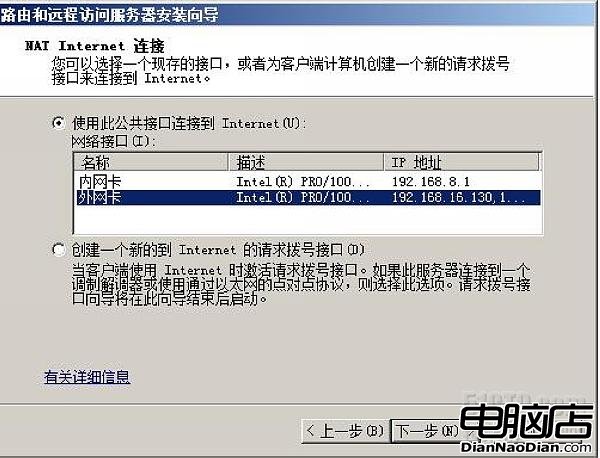
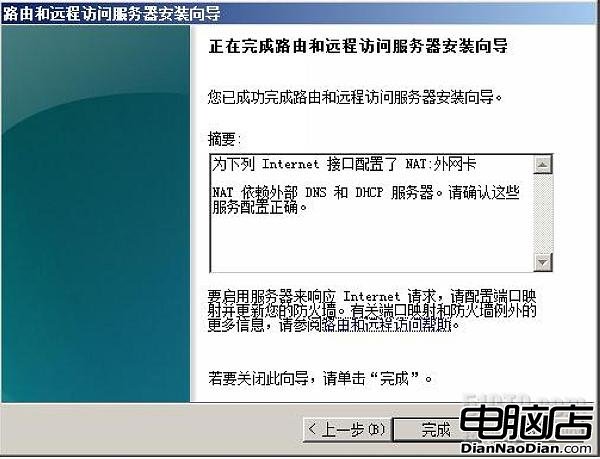
完成窗口顯示:NAT 可啟用 DNS 中繼、DHCP 中繼,但前提是網絡中已部署獨立 DNS 服務器、DHCP 服務器。若無獨立服務,啟用中繼無效,客戶端無法解析/獲取 IP。此處僅勾選 NAT 核心功能,中繼後續單獨配置。
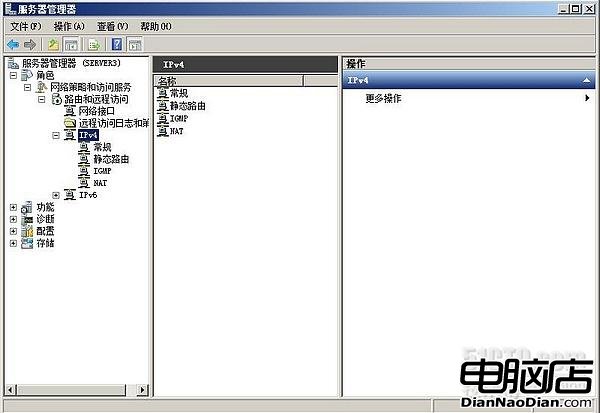
服務器管理器 → 路由和遠程訪問 → IPv4 → NAT → 右鍵 新增介面 → 選擇新網卡 → 類型選 專用介面 (內網) 或 公用介面 (額外公網 IP) → 完成。
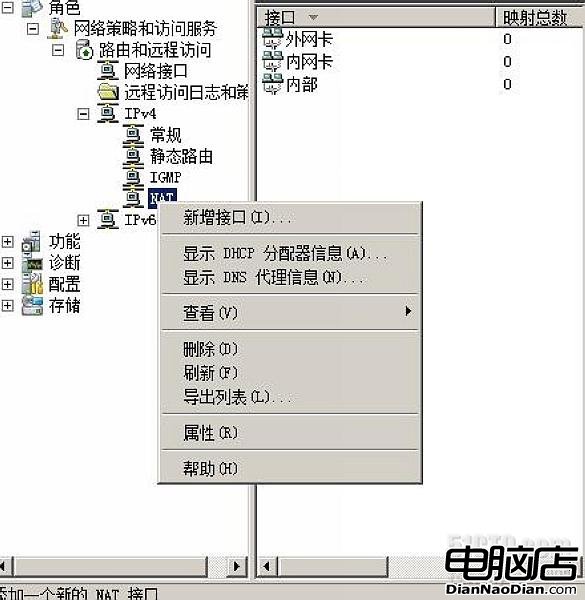
場景:內網 Web 服務器 192.168.8.2:80,公網訪問 公網IP:80 映射過去。
192.168.8.2 (內網 Web 服務器 IP)。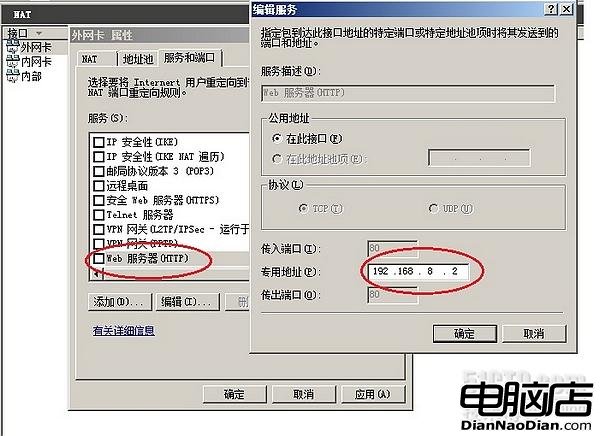
驗證:公網瀏覽器訪問 https://公網IP → 正常打開內網 Web 頁面。
前提:網絡中已有獨立 DHCP 服務器 (如 192.168.8.10) 和 DNS 服務器 (如 192.168.8.11)。
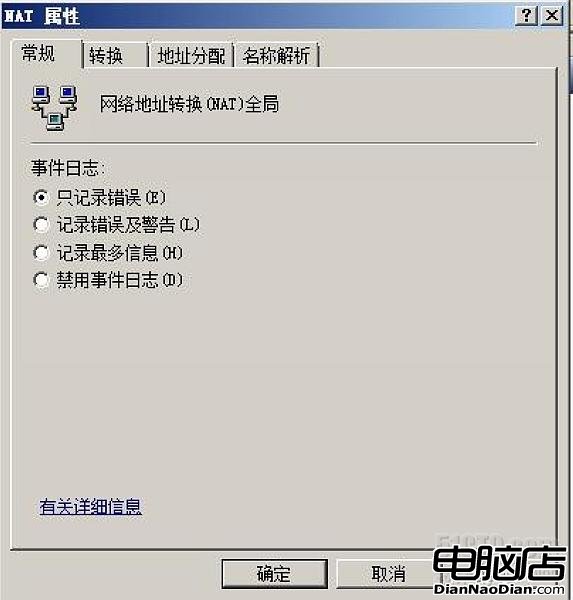
建議保留 錯誤/警告/信息 日誌,用於故障排查。僅在磁盤極度受限時禁用信息日誌。
| 功能 | 測試方法 | 預期結果 |
|---|---|---|
| 內網上網 (SNAT) | 內網客戶端瀏覽 www.bing.com | 正常打開,源 IP 為公網 IP |
| 端口映射 (DNAT) | 公網瀏覽 https://公網IP | 正常打開內網 Web 服務 |
| DHCP 中繼 | 客戶端設置「自動獲取 IP」 | 獲得 192.168.8.x IP、掩碼、網關 192.168.8.1、DNS 192.168.8.1 |
| DNS 中繼 | 客戶端 nslookup www.microsoft.com | 返回公網 IP,無超時 |
| NAT 會話表 | RRAS 管理器 → NAT → 介面 → 會話 | 顯示活動轉換條目 |
Windows Server 2008 NAT 以「角色安裝 → 向導配置 → 三板斧管理 (介面/映射/中繼) → 驗證加固」五步法,在雙網卡服務器上構建起功能完備的邊界網關。其優勢在於與 AD/GPO/Windows 生態無縫整合,劣勢在於高併發/大流量轉發性能不如專業硬件/專用軟路由 (VyOS/PF Sense)。定位清晰:中小規模、Windows 重度依賴、運維團隊以 Windows 技能為主 的場景首選;大流量/高性能/核心邊界請上專業設備。
Windows Server 2008 R2 桌面圖示無法更改?善用「搜尋」功能秒解決
Windows Server 2003 列印佇列管理四大實戰技巧:效能、故障與資源優化
簡述 Windows Server 2008 資料安全架構:IPSec、NTFS、TDE 三層防護
Windows 2000 STOP 錯誤代碼深度解析與官方解決方案彙總 (0x0000000A、0x00000018、0x0000001A、0x0000001E 多情境)
Windows Server 2003 實用管理技巧六則:安全優化與系統精簡
Windows Server 2008 實戰心得:Server Core、Hyper-V 與安全強化