企業環境常透過遠端桌面管理伺服器,但預設設定存在弱點。本文提供四項實務強化措施:限定登入帳號、重命名管理員、變更 Telnet 埠、強制複雜密碼,構建多層防護。
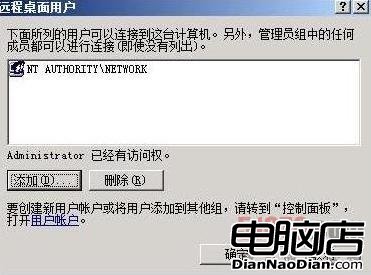
圖 1:遠端桌面使用者設定
secpol.msc 開啟本機安全性原則。guanliyuan)→ 確定。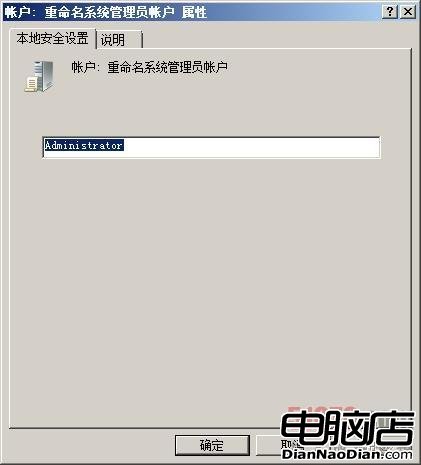
圖 2:重命名 Administrator
Telnet 傳輸明文且預設埠廣為人知,修改埠號可減少自動掃描攻擊。
cmd → tlntadmn config port=2991(避開已知服務埠)。tlntadmn config server=SERVER port=2991 -u user -p pass。注意:Telnet 本質不安全,生產環境建議改用 SSH 或啟用 NLA 的遠端桌面,並配合防火牆限制來源 IP。
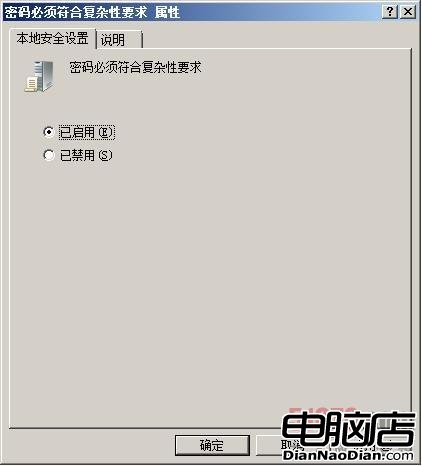
圖 3:密碼原則設定
最佳實務:搭配帳號鎖定原則(錯誤嘗試次數、鎖定時間)、稽核登入事件、限制遠端桌面來源 IP(防火牆/ IPsec),形成纵深防禦。
套用四大技巧後,Windows Server 2008 遠端管理將具備帳號管制、身分模糊化、服務埠隱藏與強認證機制,大幅提升抗暴力破解與未授權存取能力。
Windows Server 2003 安全隱患全方位封堵:Dr. Watson 洩密、資源共享暴露與進階防護清單
Windows Server 2008 遠端桌面多使用者同帳號並發登入設定指南
解決 Windows Server 2008 / Vista 顯示卡硬體加速被鎖定灰色無法調整的完整方案
解決 Windows Server 2008 共享資源「拒絕存取」「找不到網路路徑」雙重疑難雜症完整排查手冊
Windows Server 2008 + SQL Server 2008:端對端資料安全架構深度解析
巧用 Windows 2000/XP/2003 復原主控台:系統修復的終極利器完整指南