DNS 是網域名稱解析核心服務,Windows Server 2003 整合 AD 的 DNS 伺服器提供動態更新、安全複寫、條件轉送等企業級功能。本文從 TCP/IP 設定、DNS 服務安裝、正向/反向查詢區域建立、轉送器設定,完整建置可用於 AD 的 DNS 基礎設施。
步驟一:設定伺服器 TCP/IP (關鍵:DNS 指向自己)
- 「網路連線」→ 右鍵區域連線 → 「內容」→ 「Internet 通訊協定 (TCP/IP)」→ 「內容」。
- 指定靜態 IP、子網路遮罩、預設閘道。
- 「進階」→「DNS」分頁:
- 勾選「附加主要與連線特定 DNS 尾碼」。
- 勾選「附加父尾碼」。
- 勾選「在 DNS 中登記此連線的位址」。
- 慣用 DNS 伺服器填寫自身 IP (如 192.168.1.1),備用 DNS 留白或填寫次要 DNS 伺服器。
重要:DNS 伺服器自身解析必須指向自己,否則動態註冊、區域複寫將失敗。
步驟二:安裝 Microsoft DNS 伺服器服務
- 「控制台」→「新增/移除程式」→「新增/移除 Windows 元件」。
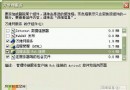
- 選取「網路服務」→「詳細資料」→ 勾選「網域名稱系統 (DNS)」→ 確定 → 下一步。
- 插入安裝光碟完成檔案複製 → 完成。
步驟三:設定 DNS 伺服器 (MMC DNS 管理單元)
- 「管理工具」→「DNS」。
- 右鍵「正向查詢區域」→ 「新增區域」→ 下一步。
- 區域類型選擇 「主要區域」 (或「Active Directory 整合」若為 DC) → 下一步。
- 區域名稱 = AD 網域名稱 (如
support.microsoft.com) → 下一步。
- 接受預設區域檔名稱 → 下一步 → 完成。
區域類型比較
| 類型 | 特性 | 適用場景 |
|---|
| 主要區域 | 可直接更新,資料存於 .dns 文字檔 | 獨立 DNS 伺服器、非 DC |
| 次要區域 | 唯讀,從主要區域複寫 | 備援/負載分散 DNS 伺服器 |
| 存根區域 | 僅含 NS、SOA、Glue A 記錄 | 跨網域委派、減少複寫流量 |
| AD 整合區域 | 資料存於 AD、多主機複寫、安全動態更新 | 網域控制站 (DC) 必選 |
步驟四:設定轉送器 (解析外部網域)
- DNS 管理單元 → 右鍵伺服器名稱 → 「內容」→ 「轉送器」分頁。
- 勾選「啟用轉送器」→ 新增 ISP 或上層 DNS 伺服器 IP。
- 逾時設定 (預設 5 秒) → 確定。
提示:若需解析網際網路名稱,轉送器為必要設定;否則僅能解析本機區域內名稱。
步驟五:(選擇性) 建立反向查詢區域
用於 IP 解析主機名稱 (PTR 記錄),支援郵件伺服器反向查詢驗證、網路管理工具顯示主機名:
- 右鍵「反向查詢區域」→ 「新增區域」→ 選擇「主要區域」/「AD 整合」。
- 網路 ID 輸入網段前綴 (如 192.168.1) → 完成。
- 動態更新選擇「安全」或「允許非安全與安全」。
驗證與維護
nslookup 測試正向/反向解析。ipconfig /registerdns 強制用戶端動態註冊。- 定期檢查事件檢視器 → DNS 伺服器日誌,關注事件 ID 4000, 4004, 4015 (區域載入/複寫錯誤)。
- 備份:
dnscmd /zoneexport domain.com backup.dns 或系統狀態備份。
Windows Server 2003 DNS 伺服器與 AD 深度整合,遵循「自身指向自己、主要區域對應 AD 網域、設定轉走器」三原則,即可建置穩定、安全、可擴展的命名解析基礎設施。