IPsec 保護區域網路通訊機密性與完整性,但若 IKE 協商失敗、原則不匹配,可能導致通訊明文傳輸或完全中斷。本文提供三階段診斷流程:網路監視器擷取封包驗證加密狀態、重啟 IPsec 服務清除協商狀態、安全性事件日誌分析 IKE 失敗代碼。
| 狀態 | 協定欄位呈現 | 判讀 |
|---|---|---|
| 未啟用 IPsec | TCP, UDP, HTTP, SMB, NBNS 等多種協定混雜 | 流量明文傳輸,IPsec 未生效 |
| IPsec 正常運作 | 僅顯示 ESP (Encapsulating Security Payload) 與 ICMP | 所有資料經 ESP 加密封裝,ICMP 為預設允許通過 |
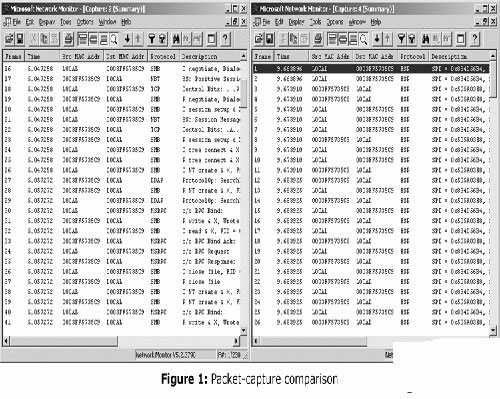
圖 1:未啟用 IPsec (左) vs 啟用 IPsec (右) 封包擷取結果
核心觀念:若擷取結果出現除 ESP/ICMP 以外的應用層協定 (HTTP, SMB, DNS 等),表示 IPsec 未正常保護該通訊路徑。
原則變更後 IPsec 常因舊安全關聯 (SA) 殘留而失效,重啟服務可強制重新協商:
net stop "IPsec Policy Agent"
net start "IPsec Policy Agent"
netsh ipsec dynamic show all 驗證。
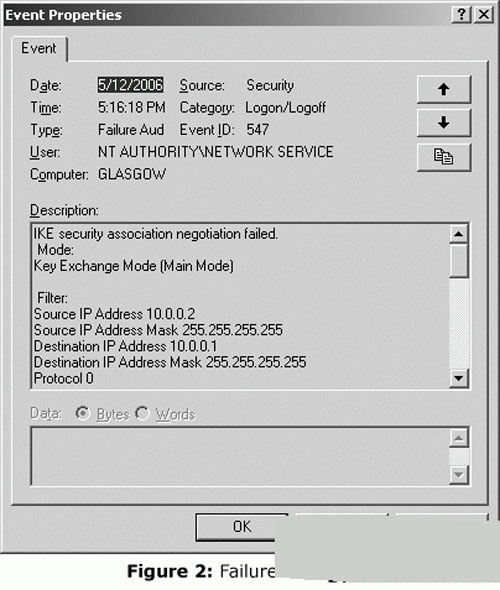
圖 2:安全性事件 ID 547 - IKE 驗證失敗詳細資訊
若稽核量過大,可建立登錄值抑制:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Lsa\Audit\DisableIKEAudits = 1 (DWORD)
| 驗證方式 | 常見失敗原因 | 排查重點 |
|---|---|---|
| 預共用金鑰 | 雙端金鑰不一致、編碼差異 (ASCII vs Hex) | 逐字比對、重新輸入 |
| 憑證 | 憑證過期、信任鏈斷裂、CN 不符、私鑰不可存取 | certutil -verify、檢查憑證存放區 |
| Kerberos (預設) | 時間偏差 >5 分鐘、SPN 缺失、網域信任中斷 | w32tm /query /status、setspn -L |
IPsec 故障 90% 源自 IKE 協商階段。掌握「封包驗證 → 服務重啟 → 日誌分析」三步驟,配合驗證方式對應排查,即可快速定位並解決 Windows Server 2003 IPsec 通訊異常。
Windows Server 2003 系統優化 9 大關鍵設定:從登入到頻寬管理
確保 Windows Server 2003 網域 DNS 安全的七大關鍵措施
Windows Server 2003 開關機優化:自動登錄與關閉事件追蹤兩大實用技巧
Windows Server 2003 安全性強化:安全性設定與分析、安全性範本、命令列工具完整指南
徹底關閉 Windows 預設共享(C$、ADMIN$、IPC$)的四種方法
Windows Server 2003 部署預設使用者設定檔:將自訂桌面、電源選項套用至所有新使用者