加密檔案系統 (EFS) 允許使用者透明加密 NTFS 分區上的檔案/資料夾。企業環境或特定合規需求可能要求**完全禁用 EFS**,防止使用者自行加密導致資料無法稽核/備份/解密。本文透過 `secpol.msc` 本機安全性原則禁用 EFS 的標準流程。
前置警告 ⚠
- **操作前必須備份現有 EFS 憑證與私鑰** (控制台 → 使用者帳戶 → 管理檔案加密憑證 → 備份)。
- **已加密資料必須先手動解密** (右鍵資料夾 → 內容 → 進階 → 取消勾選「加密內容以保護資料」),否則禁用後將**永久無法存取**。
- 需 Windows 8 專業版/企業版 (家用版無 `secpol.msc`)。
操作步驟
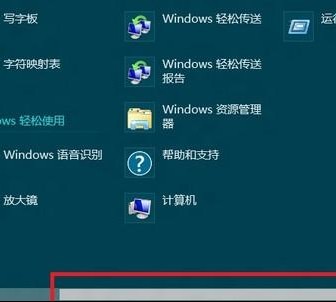
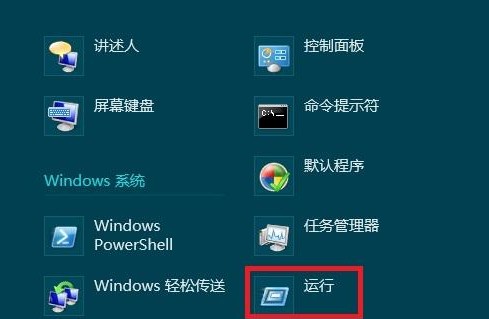
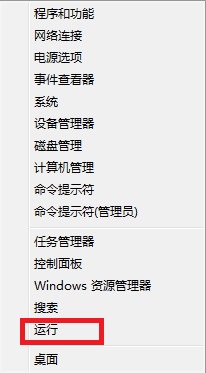
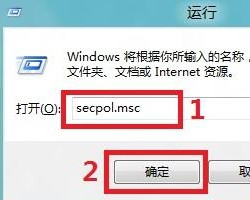
- Win+R → `secpol.msc` → Enter (或 Win+X → 執行 → `secpol.msc`)。
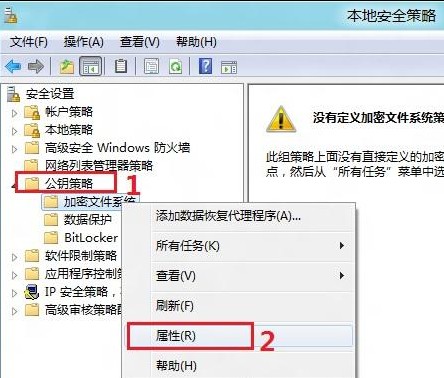
- 左側樹狀展開:「安全性設定」 → 「公開金鑰原則」 (Public Key Policies)。
- 右鍵 「加密檔案系統」 (Encrypting File System) → 「內容」。
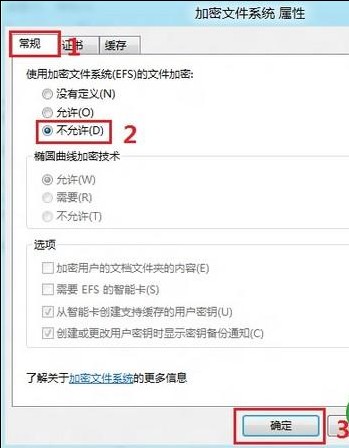
- 「一般」 索引標籤 → 「使用加密檔案系統 (EFS) 的檔案加密」選擇 「不允許」。
- 確定 → 關閉本機安全性原則視窗。
- 執行 `gpupdate /force` 或重開機生效。
驗證禁用生效
- 嘗試右鍵任意資料夾 → 內容 → 進階 → 「加密內容以保護資料」核取方塊應為**灰色不可勾選**。
- `cipher /u /n` 掃描加密檔案應無新增項目。
替代方案:BitLocker 磁碟機加密
若需整碟/分區級加密保護資料遺失,建議改用 **BitLocker** (專業版/企業版內建),提供硬體級 AES 加密、TPM 整合、網路解鎖、備份金鑰至 AD/AAD,管理性遠優於 EFS。