Win8 面對駭客暴力破解、匿名列舉、遠端登錄存取等威脅,需從本地安全性原則與 Windows 防火牆雙管齊下硬化系統。核心措施:啟用帳戶鎖定原則、停用匿名 SAM 列舉、清除匿名共享/命名管道/登錄路徑、精細配置防火牆輸入/輸出規則。
本地安全性原則硬化(secpol.msc)
- Win+R →
secpol.msc 開啟。
- 「帳戶原則」→「帳戶鎖定原則」:設定鎖定門檻、時間、重設計數器。
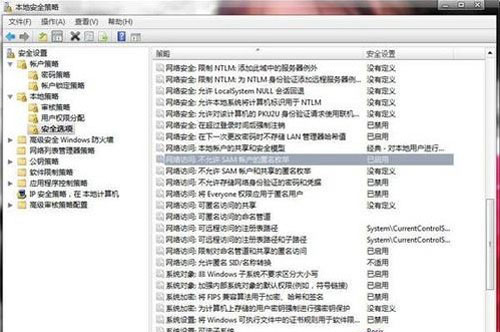
- 「本地原則」→「安全性選項」啟用:
• 「帳戶:限制本地帳戶使用空白密碼僅限主控台登入」
• 「網路存取:不允許 SAM 帳戶和共用的匿名列舉」
• 「網路存取:可匿名存取的共用」→ 清空值
• 「網路存取:可遠端存取的登錄路徑」→ 清空值
• 「網路存取:可遠端存取的登錄路徑和子路徑」→ 清空值
• 「網路存取:可匿名存取的命名管道」→ 清空值
Windows 防火牆進階設定
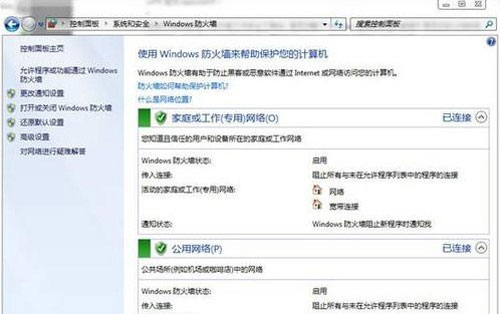
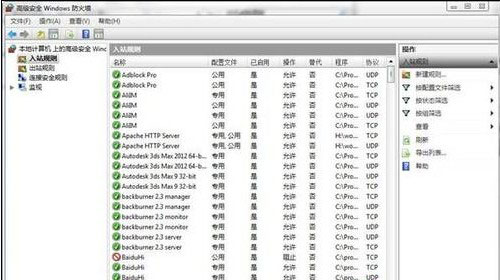
- 控制台 → 「系統與安全性」 → 「Windows 防火牆」 → 左側「進階設定」。
- 「輸入規則」/「輸出規則」:依需求建立允許/封鎖特定連接埠、程式、IP 範圍的規則。
- 啟用「通知我當 Windows 防火牆封鎖新應用程式」。
企業環境建議透過群組原則 (GPO) 統一部署上述設定。個人用戶若不熟悉防火牆規則,保持預設「公用網路」設定檔並開啟通知即可達到基本防護。