Win7 預設開啟「遠端登錄」服務,並允許遠端存取特定登錄路徑,若密碼弱、防火牆未阻擋,駭客可遠端竄改登錄植入後門、竊取資料。透過本機安全性原則移除可遠端存取的登錄路徑,可大幅降低攻擊面。
secpol.msc 開啟。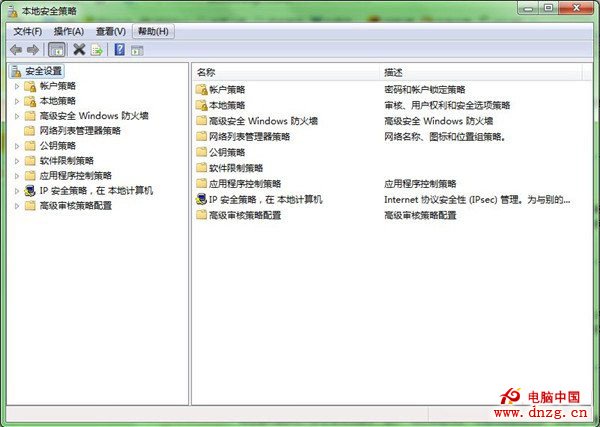
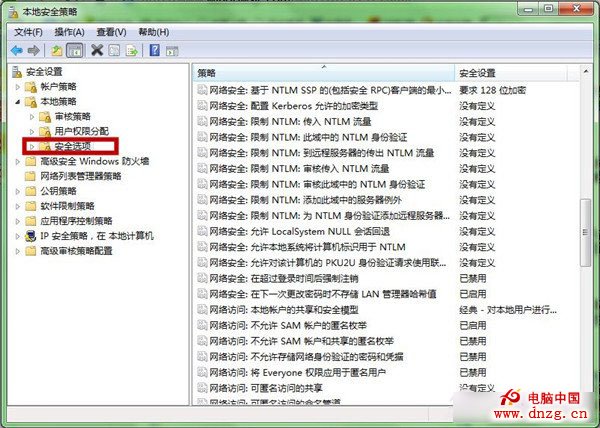
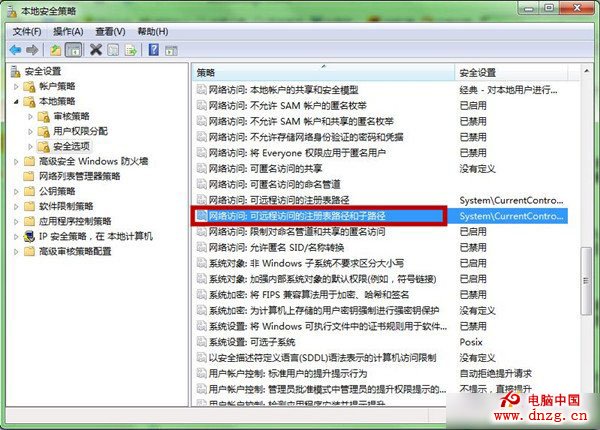
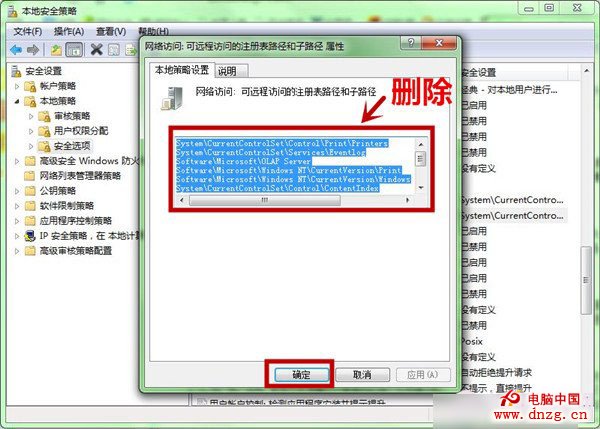
services.msc → 「Remote Registry」→ 啟動類型設為「停用」→ 「停止」。清空此設定後,合法管理工具(如遠端註冊表編輯器、Group Policy Management Console 遠端管理)將無法讀寫登錄。若有跨電腦管理需求,建議改用 PowerShell Remoting (WinRM) 配合憑證驗證,安全性遠高於遠端登錄服務。
移除可遠端存取的登錄路徑,堵住駭客竄改登錄的後門,是 Win7 系統加固的關鍵一步。