遠端桌面(RDP)預設使用 TCP 3389 連接埠,直接暴露於網路極易遭自動化掃描與暴力破解。本文教您兩招實用技巧:修改預設連接埠隱藏服務、善用磁碟對映功能在區域網路安全傳輸檔案。
regedit 開啟登錄編輯器。3389 改為自訂值(如 9999,十進位):HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Terminal Server\Wds\rdpwd\Tds\tcpHKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp
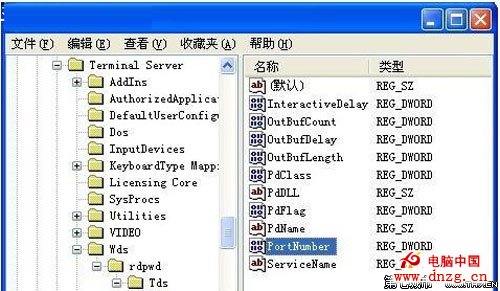
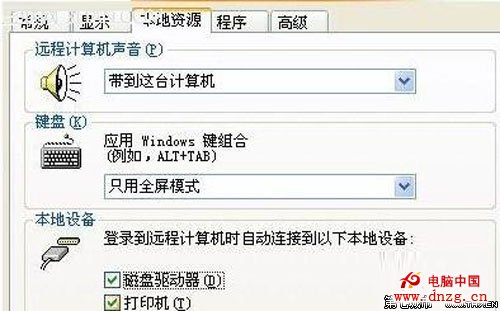
server port:i:9999 → 存檔。傳統檔案共享易被竊覽、遭攻擊。RDP 內建磁碟重導向功能,可將本機磁碟映射到遠端工作階段,像操作本機檔案一樣複製、移動,傳輸加密且不開放共享資料夾。
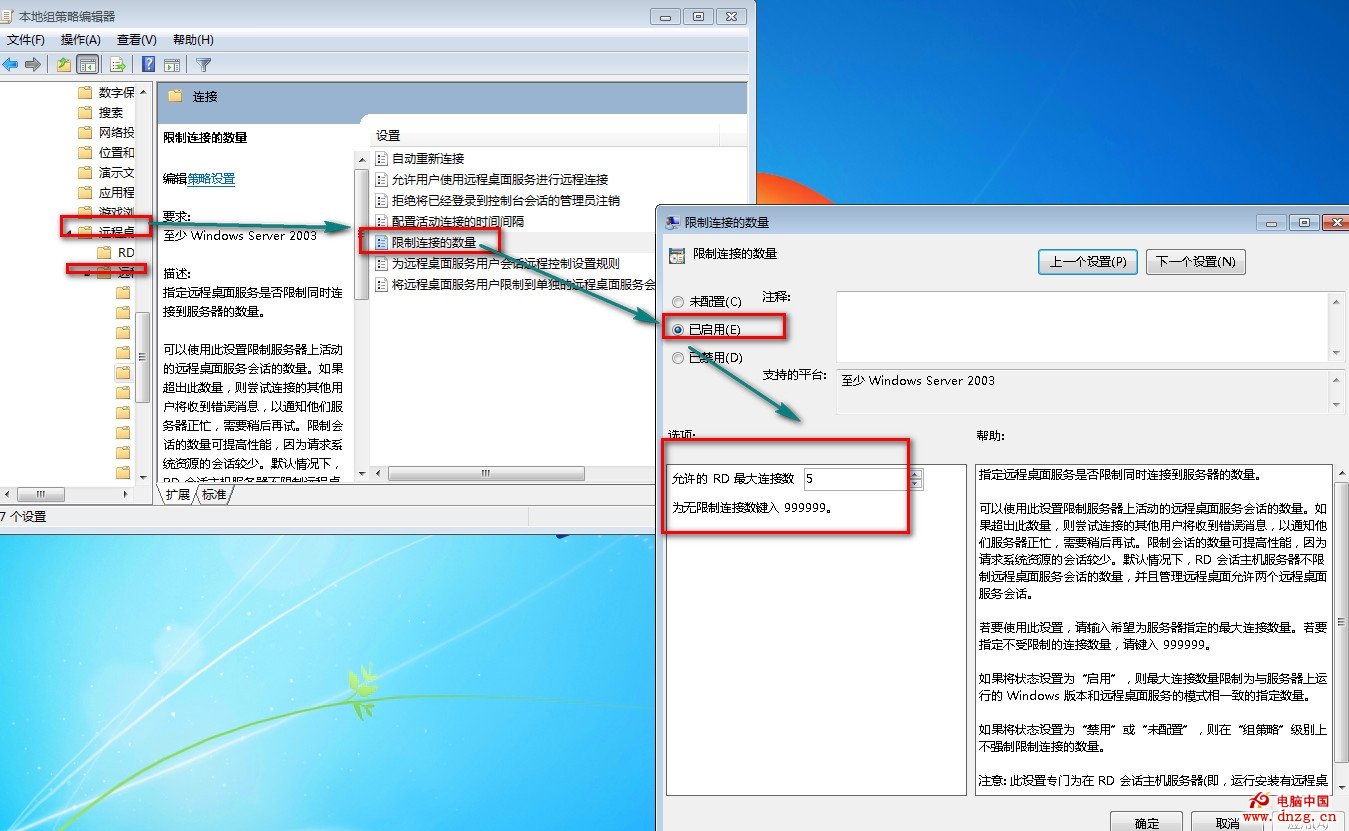
執行 gpedit.msc → 電腦設定 → 系統管理範本 → Windows 元件 → 遠端桌面服務 → 遠端桌面工作階段主機 → 連線 → 「限制連線數量」設為「停用」或「未設定」,可移除並行連線限制(專業版/企業版/旗艦版支援)。
修改連接埠雖非絕對安全,但能有效避開絕大多數自動掃描腳本。配合強式密碼、防火牆限制來源 IP、啟用網路層級驗證(NLA),可大幅提升遠端桌面安全性。