為什麼要關閉這些連接埠?
TCP 135 (RPC)、139/445 (SMB/NetBIOS) 是 Windows 檔案共用、遠端管理常用連接埠,也是蠕蟲病毒(如 WannaCry、永恆之藍)主要傳播路徑。若不需局域網共用,建議在本機防火牆層面封鎖,降低攻擊面。
使用「IP 安全性原則」封鎖(適用 Win7 專業版/企業版/旗艦版)
- Win+R →
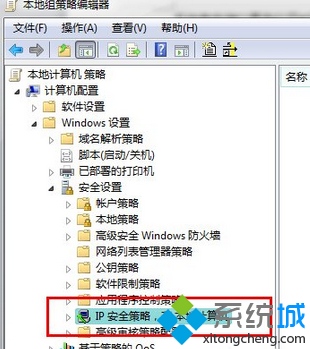
gpedit.msc 開啟「本機群組原則編輯器」。
- 依序展開:
電腦設定 → Windows 設定 → 安全性設定 → IP 安全性原則 (在本機電腦上)
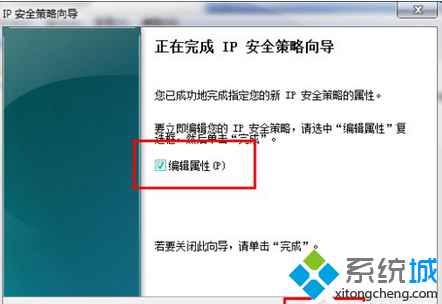
- 右鍵空白處 → 「建立 IP 安全性原則」→ 名稱輸入「封鎖高危連接埠」→ 下一步 → **取消勾選「啟用預設回應規則」** → 下一步 → 勾選「編輯內容」→ 完成。
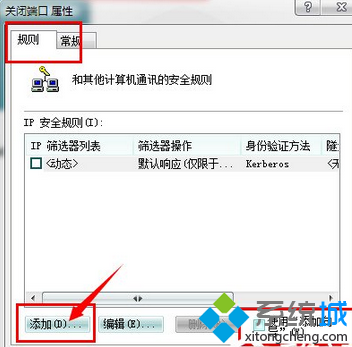
- 在「規則」索引標籤 → 取消「使用新增精靈」→ 「新增」。
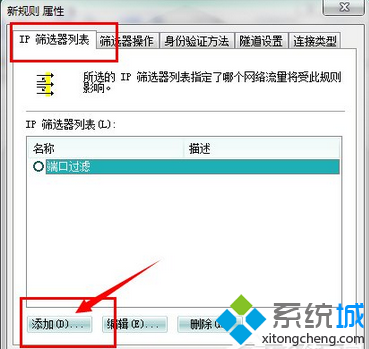
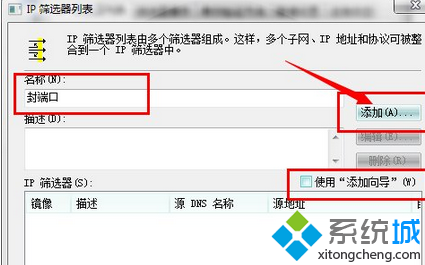
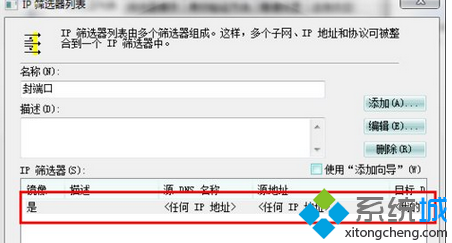
- 「IP 篩選器清單」→ 「新增」→ 名稱「封鎖135_445」→ 取消「使用新增精靈」→ 「新增」。
- 「IP 篩選器內容」:
• 來源位址:**任何 IP 位址**
• 目的地位址:**我的 IP 位址**
• 通訊協定:**TCP**
• 來源連接埠:**任何**
• 目的地連接埠:**135, 139, 445**(可分多條規則或用逗號分隔,視介面而定)
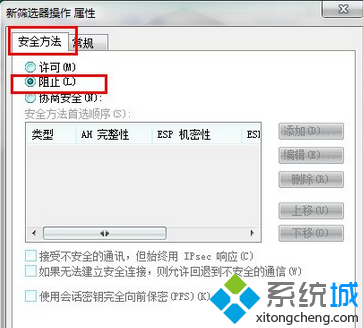
- 確定返回 → 「篩選器動作」→ 「新增」→ 名稱「封鎖」→ 「安全性方法」選 **「封鎖」** → 確定。
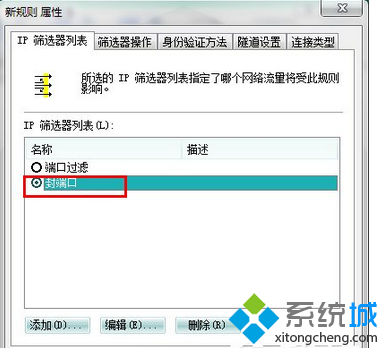
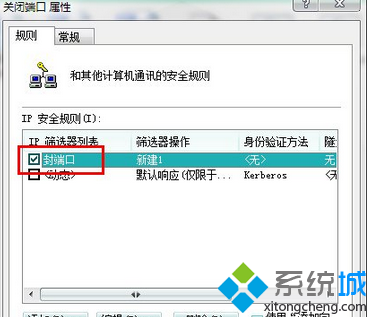
- 回到規則清單,選剛建立的「封鎖135_445」與動作「封鎖」→ 確定。
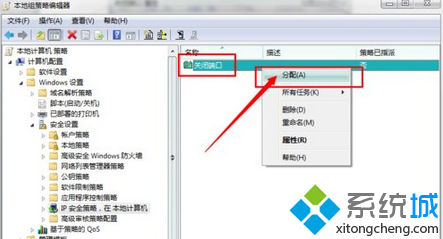
- 在群組原則編輯器中,右鍵剛建立的「封鎖高危連接埠」原則 → 「指派」。
⚠ 關鍵服務不可停用
**IPsec Policy Agent** 服務(顯示名稱:IPSEC Services)**必須設為「自動」並啟動**,否則上述原則完全不生效!
驗證方法
命令提示字元輸入 netstat -an,確認 135/139/445 狀態不再為 LISTENING;或用另一台電腦 telnet <本機IP> 445 應無法連線。