想知道谁在什么时间运行/访问了QQ?Win7审核策略 + 文件 SACL(系统访问控制列表)可实现程序级访问审计:启用“审核对象访问”成功事件,为 QQ 主程序配置“Everyone 完全控制 审核成功” SACL 条目,安全日志将记录每次 QQ 启动/读写的用户/时间/进程ID,零第三方工具实现合规审计。
双阶段配置步骤
阶段一:启用审核策略
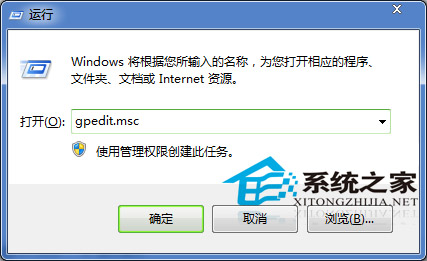
- Win+R →
gpedit.msc 打开组策略编辑器
- 计算机配置 → Windows设置 → 安全设置 → 本地策略 → 审核策略
- 双击 审核对象访问 → 勾选 成功 → 确定
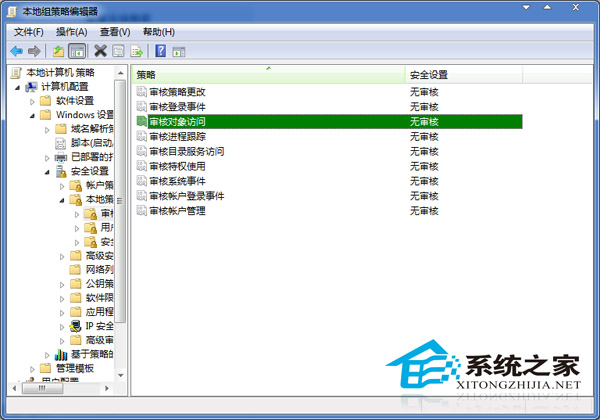
阶段二:为 QQ 程序配置 SACL
- 桌面/开始菜单右键 QQ 图标 → “打开文件位置” → 定位
QQ.exe 真实路径
- 右键
QQ.exe → 属性 → 安全选项卡 → 高级
- “审核”选项卡 → 添加 → 主体选择 Everyone → 类型 成功 → 权限 完全控制 → 确定层层保存
日志查看与分析
- 事件查看器(
eventvwr.msc)→ Windows 日志 → 安全
- 筛选事件 ID:4656(句柄请求)/ 4663(对象访问尝试)
- 关键字段:
Subject\Security ID:访问用户 SIDObject\Object Name:\Device\HarddiskVolumeX\...\QQ.exeAccess Mask:0x1 (读)/0x2 (写)/0x20 (执行)Process ID:调用进程 PID(可关联任务管理器/Process Explorer)
扩展应用
- 同理可监控:浏览器/远程桌面/数据库客户端/敏感脚本/任意可执行文件
- 批量部署:导出组策略/注册表/使用 PowerShell
Set-Acl -Audit 脚本化配置
- 日志转发:配置事件收集/转发至 SIEM/日志审计平台
性能与合规提示
- 审核成功事件会产生大量日志,建议:增大安全日志最大容量(如 1GB+)、配置日志轮转/归档
- 仅审核“成功”不审核“失败”,减少 90%+ 无效日志
- 符合:等保三级/ISO27001/企业内控审计对关键程序访问留痕要求