Windows XP Windows 7 Windows 2003 Windows Vista Windows 綜合教學 Linux 系統教學
Windows 10 Windows 8 Windows 2008 Windows NT Windows Server 電腦軟體教學

Win7 清除 ARP 病毒:命令列 ipconfig/arp 診斷、刪除偽造映射、殺毒全盤掃描、開啟防火牆四步驟

編輯:Win7 系統應用技巧

ARP 病毒 (ARP 欺騙/投毒) 透過偽造 ARP 回應將閘道/目標主機的 MAC 地址映射為攻擊者 MAC,導致區域網路斷網、竊聽、中間人攻擊。Win7 可用原生命令列快速診斷並清除偽造 ARP 快取,配合殺毒全盤掃描徹底根除。

診斷與清除步驟

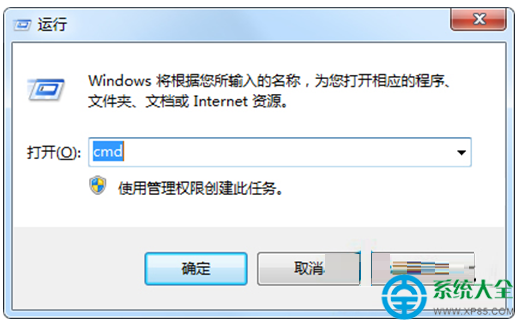
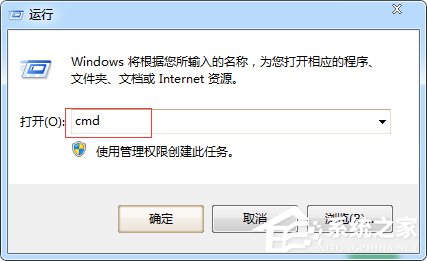
  1. Win+R → cmd (建議以管理員身分執行)。
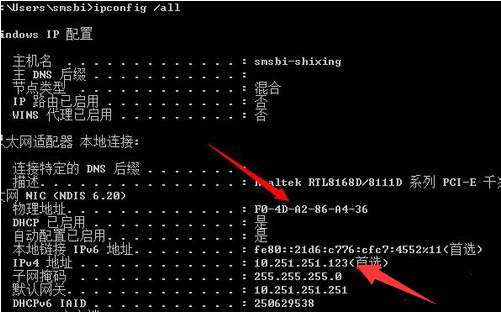
  2. 查看本機 IP/MAC:ipconfig /all,記錄「實體位址」(MAC) 與 IPv4 位址。
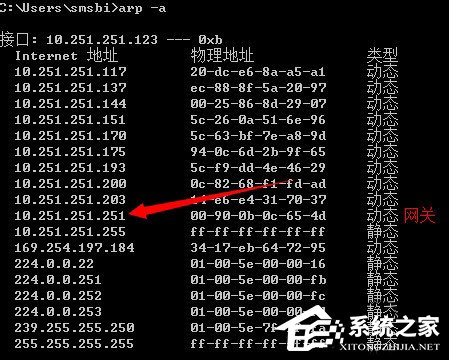
  3. 顯示 ARP 快取表:arp -a,列出介面、網際網路位址、實體位址、類型。重點檢查**閘道 IP 對應的 MAC** 是否與路由器實際 MAC 一致 (路由器底部標籤/管理介面可查)。
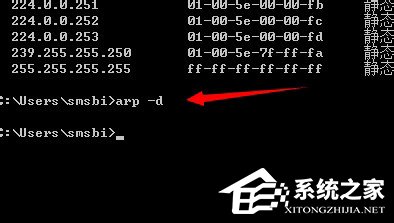
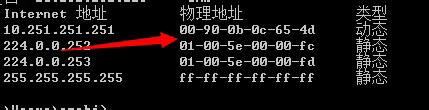
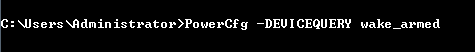
  4. 刪除偽造 ARP 快取:arp -d 清除所有動態 ARP 條目,系統會重新發送 ARP 請求學習正確映射。
  5. 定位攻擊源頭:若 arp -a 顯示閘道 MAC 非真實閘道 MAC,該偽造 MAC 對應的 IP 即為攻擊者 (同網段主機)。
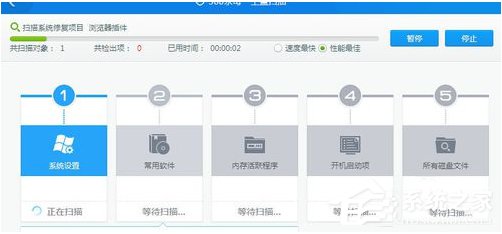
  6. 殺毒全盤掃描:更新病毒碼 → 完整掃描清除攻擊者主機 (或本機若被植入 ARP 病毒模組) 的惡意程式。
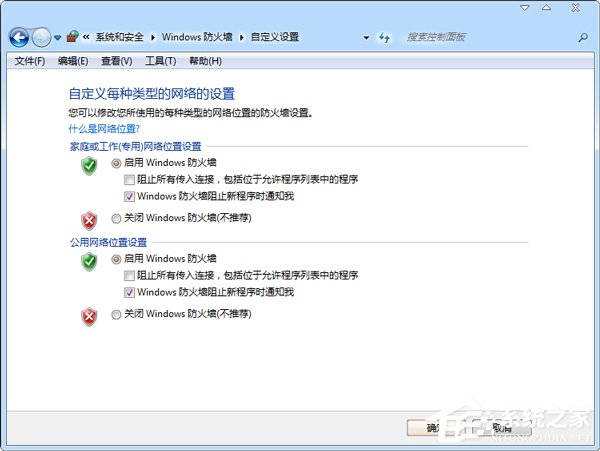
  7. 開啟 Windows 防火牆/第三方防火牆 ARP 防護:阻斷惡意 ARP 回應封包進入。
cmd 開啟
ipconfig /all
arp -a 顯示快取
arp -d 刪除快取
定位攻擊源頭 MAC
殺毒掃描
開啟防火牆

進階防護建議

  • 靜態綁定 ARP:管理員 CMD 執行 arp -s <閘道IP> <閘道真實MAC> (重啟失效),或寫入啟動腳本/批次檔持久化。
  • 交換器端口綁定/DAI (Dynamic ARP Inspection):企業級交換器支援,驗證 ARP 封包合法性,從源頭阻斷投毒。
  • 專用 ARP 防火牢/防火牆:如「ARP 防火牆」、「360 ARP 保護」、「火綿 ARP 防護」等工具實時監控 ARP 異常並自動阻斷/修復。
  • 網段隔離:VLAN 劃分、AP 隔離 (無線) 減少廣播域範圍。

注意:arp -d 僅清除本機快取,**無法清除攻擊者主機發送的持續偽造回應**,必須在攻擊源頭主機查殺病毒或網路設備層面阻斷才能徹底解決。

Copyright © Windows教程網 All Rights Reserved