Windows 開機自動執行程式的位置不只「啟動」資料夾。病毒、木馬、流氓軟體常藏匿於註冊表、系統組態、win.ini、Wininit.ini、DOS 批次檔等深層位置。本文系統梳理五大啟動項聚集地,助您建立乾淨啟動環境。
C:\Documents and Settings\Administrator\「開始」選單\程式\啟動(XP)或 C:\Users\使用者名稱\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup(Win7)HKCU\Software\Microsoft\Windows\CurrentVersion\Run特點:肉眼可見,易檢查,也易被惡意程式利用。
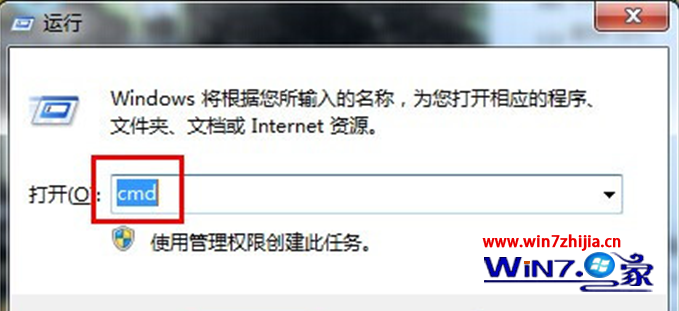
執行 msconfig 開啟,包含三個關鍵索引標籤:
shell=explorer.exe 後若掛載其他程式,極可能為惡意程式偽裝。
[windows] 區段下的 load=、run= 可載入指定程式,常被木馬利用。
幾乎涵蓋所有可見啟動項:名稱、命令、註冊表位置一覽無遺。可逐項檢查路徑、命令,勾選「停用」禁止可疑項目開機載入。除核心驅動、防毒、防火牆外,大多數項目可視需求停用。
推薦使用「魔方」等工具的「啟動項管理」功能,介面更直觀、操作更安全。
關鍵路徑:
• HKLM\Software\Microsoft\Windows\CurrentVersion\Run(全域)
• HKCU\Software\Microsoft\Windows\CurrentVersion\Run(當前使用者)
• HKLM\Software\Microsoft\Windows\CurrentVersion\RunOnce / RunOnceEx(單次執行)
• HKLM\Software\Microsoft\Windows NT\CurrentVersion\Winlogon\Userinit、Shell(關鍵殼程式)
建議:安裝新軟體前後對比註冊表快照(可用 RegShot 等工具),發現異常鍵值立即刪除。切勿輕信偽裝成 system、windows 等名稱的鍵值。
位於 C:\Windows,安裝程式常用其刪除暫存檔。木馬可濫用此機制刪除原始檔案達到隱藏目的。用記事本開啟檢查內容,發現可疑刪除指令應立即清除。
config.sys、autoexec.bat、各類 *.bat 仍可透過特定程式設計載入程式。雖較少見,但不容忽視。
總結:定期檢查上述五大位置,搭配啟動項管理工具、註冊表監控、良好上網習慣,可將惡意程式開機駐留風險降至最低。Win7 以降系統安全機制大幅增強,但「不輕信、常檢查」永遠是第一道防線。