前言
Windows 7 可透過修改登錄檔 SAM 資料庫,將一般帳號權限提升為系統管理員並隱藏帳號,使其不出現在「使用者帳戶」與「本機用戶和群組」中,但仍可登入並擁有完整管理權限。此技術常用於滲透測試與系統維護,請勿用於非法用途。本文記錄完整實驗流程。
實驗環境與準備
- 作業系統:Windows 7
- 建立一般帳號:zhangsan,密碼 123
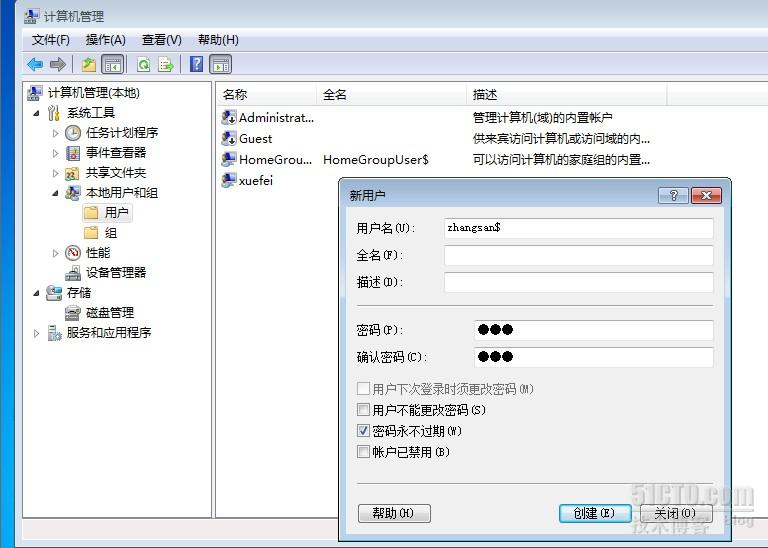
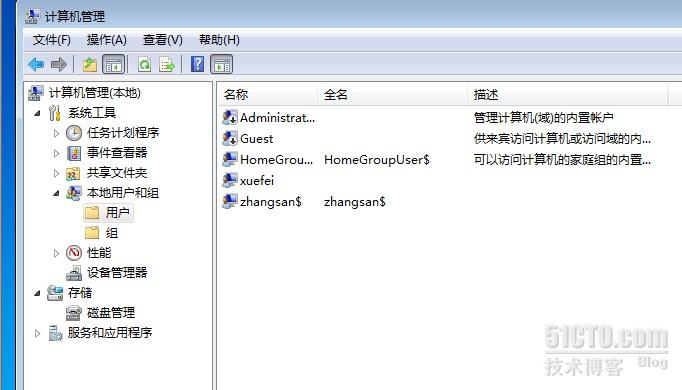
核心步驟
- 以管理員身分開啟命令提示字元,輸入
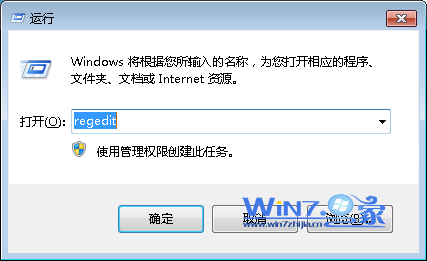
regedit 開啟登錄編輯器,瀏覽至 HKEY_LOCAL_MACHINE\SAM\SAM。
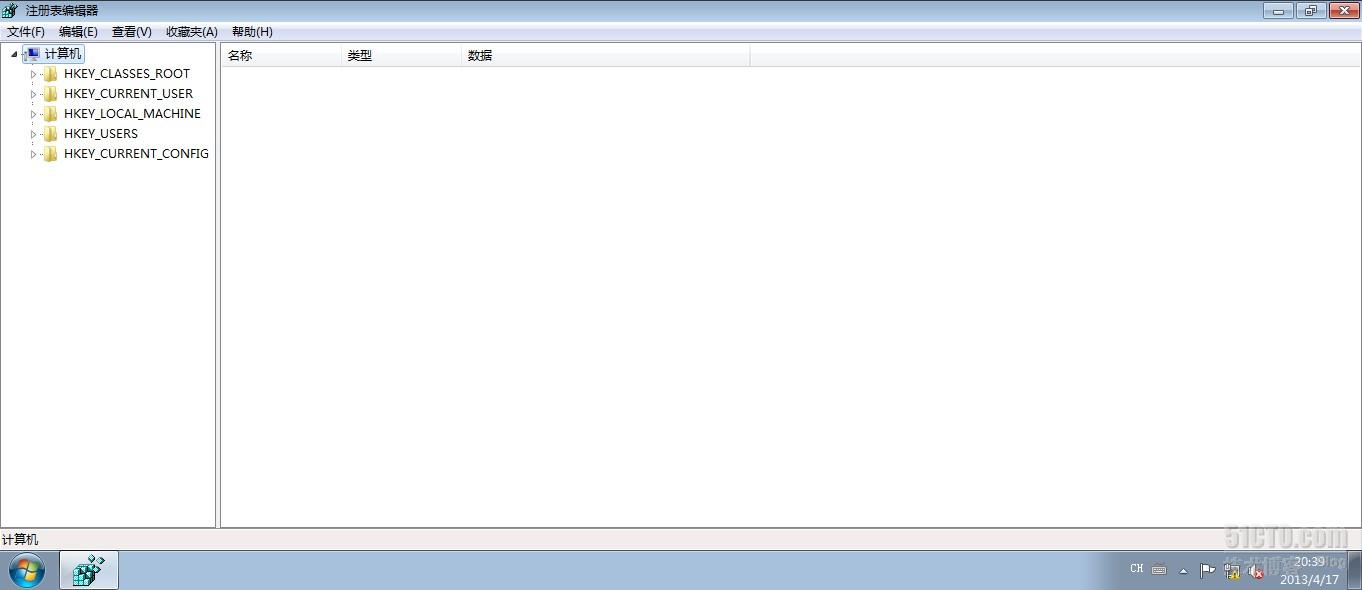
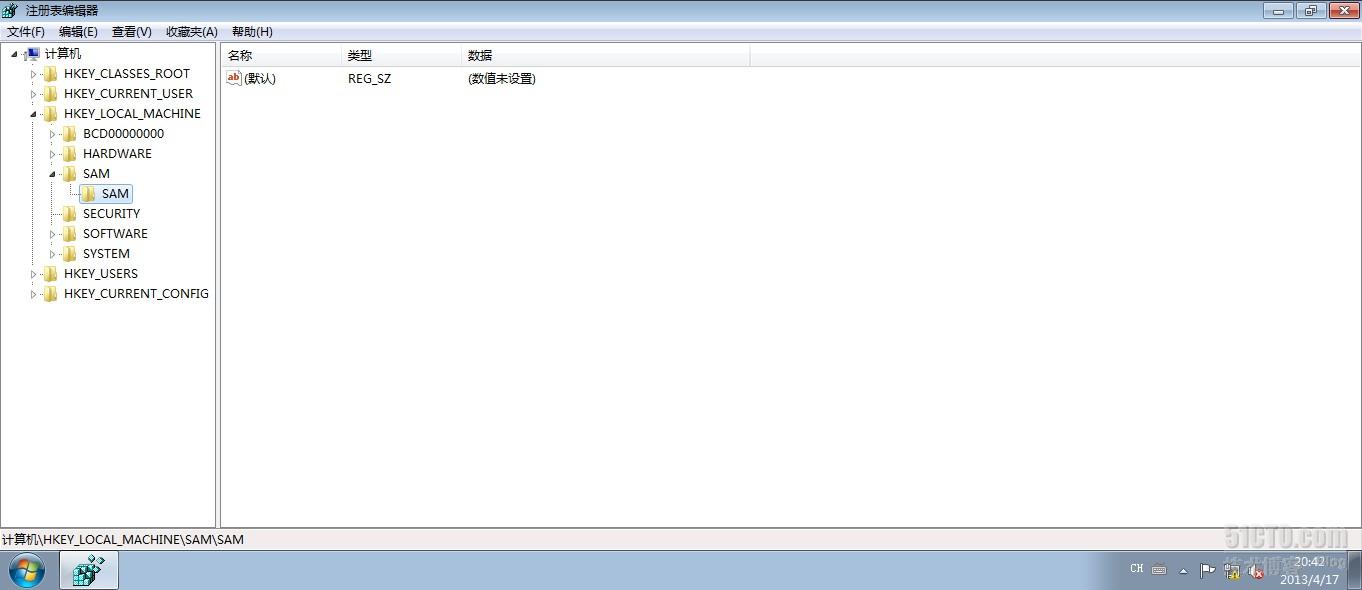
- 預設無法存取 SAM 子機碼,需右鍵「權限」→「進階」→「擁有者」將擁有者改為 Administrators,並給予完全控制權限,重新整理後即可展開。
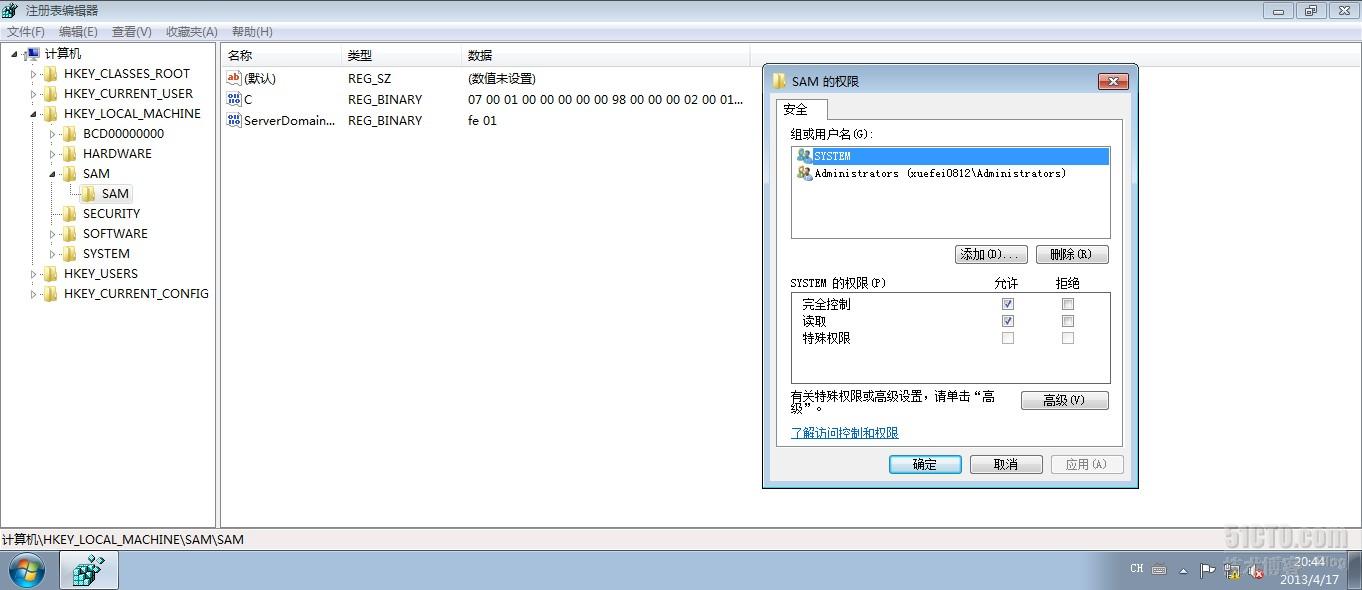
- 展開
SAM\Domains\Account\Users,找到 Administrator(通常為 0x1F4)與 zhangsan(如 0x3EC)對應的機碼。
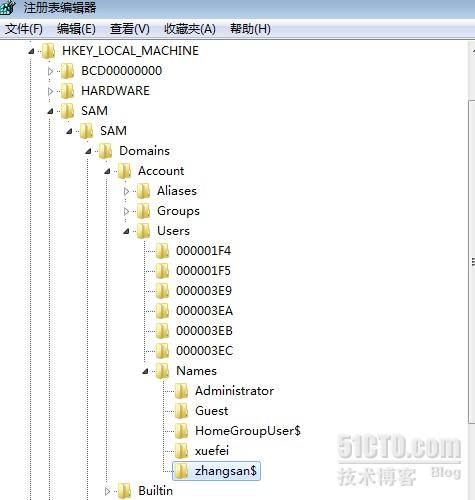
- 開啟 Administrator 的「F」值(二進位資料),複製其十六進位內容。
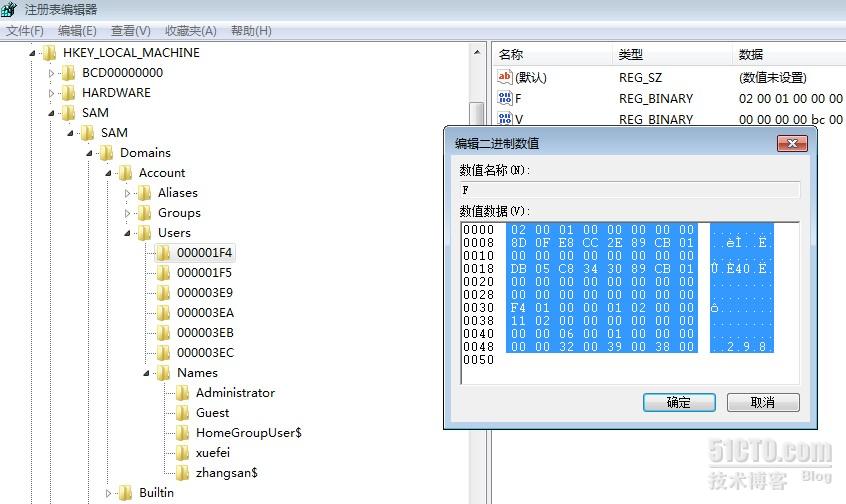
- 開啟 zhangsan 的「F」值,將內容替換為 Administrator 的 F 值內容(賦予管理員權限)。
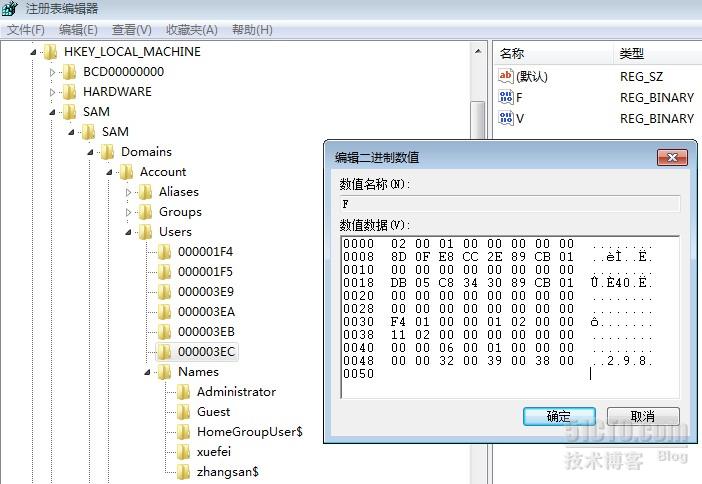
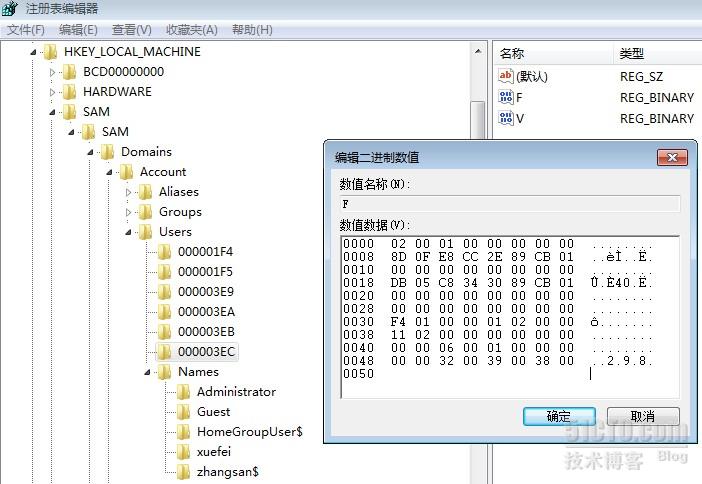
- 分別匯出 zhangsan(0x3EC)與 zhangsan$(若存在)在 Users 下的機碼為 .reg 檔備份。
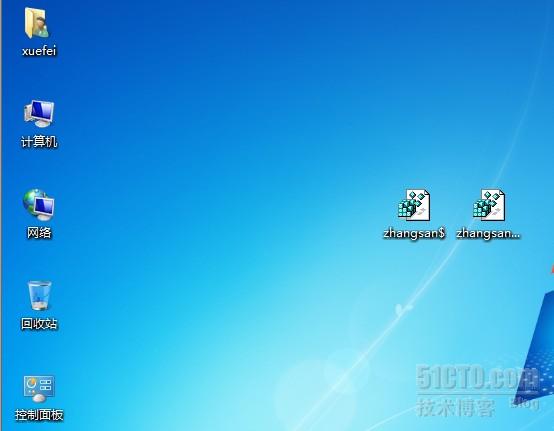
- 在「使用者帳戶」中刪除 zhangsan 帳號。
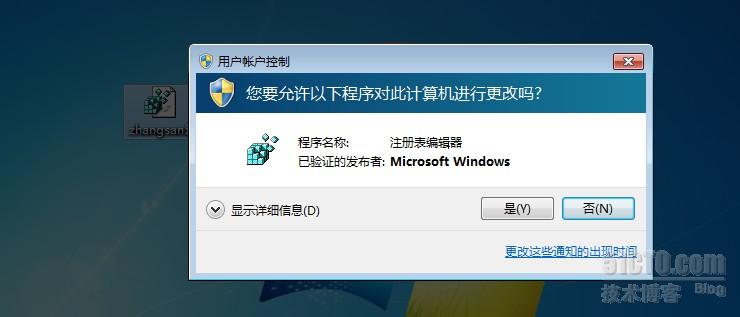
- 將先前匯出的兩個 .reg 檔匯入登錄編輯器。
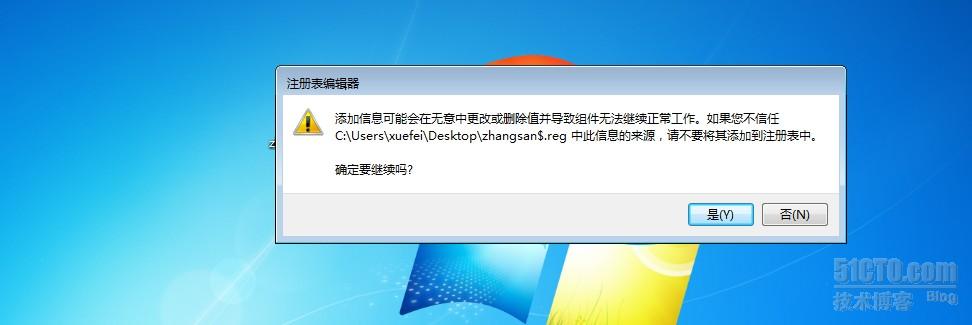
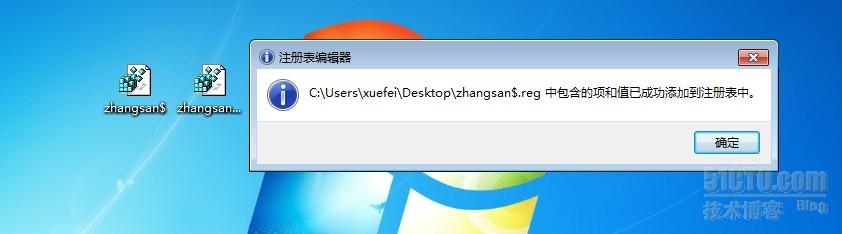
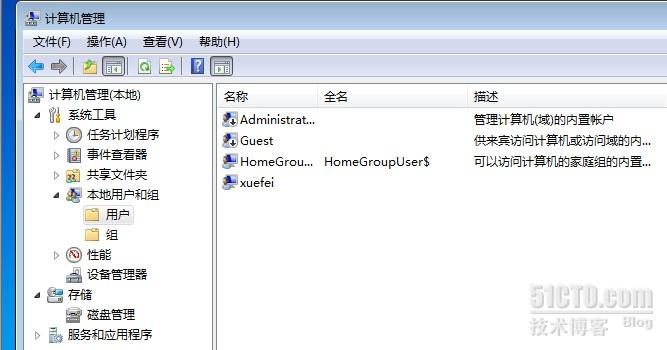
- 重新開啟登錄編輯器,發現 zhangsan$ 帳號已重現,但「本機用戶和群組」與命令列
net user 均查無此帳號。
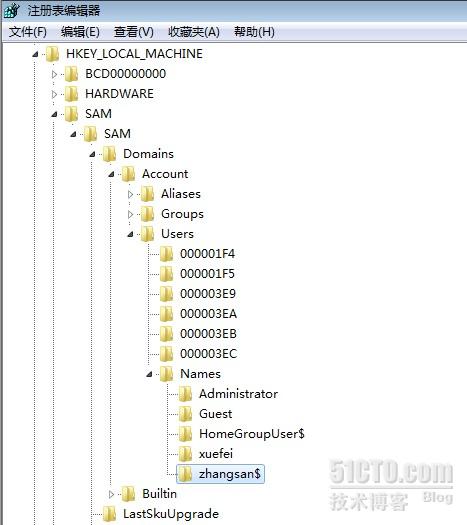
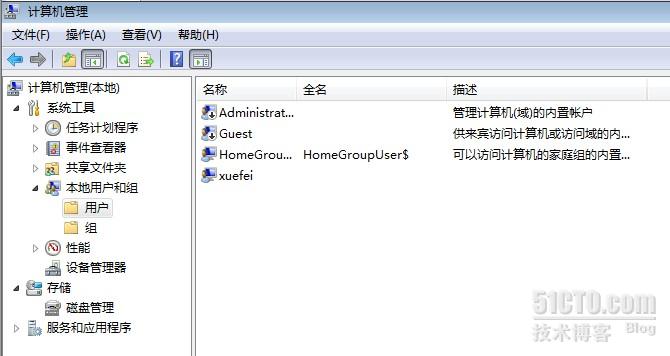

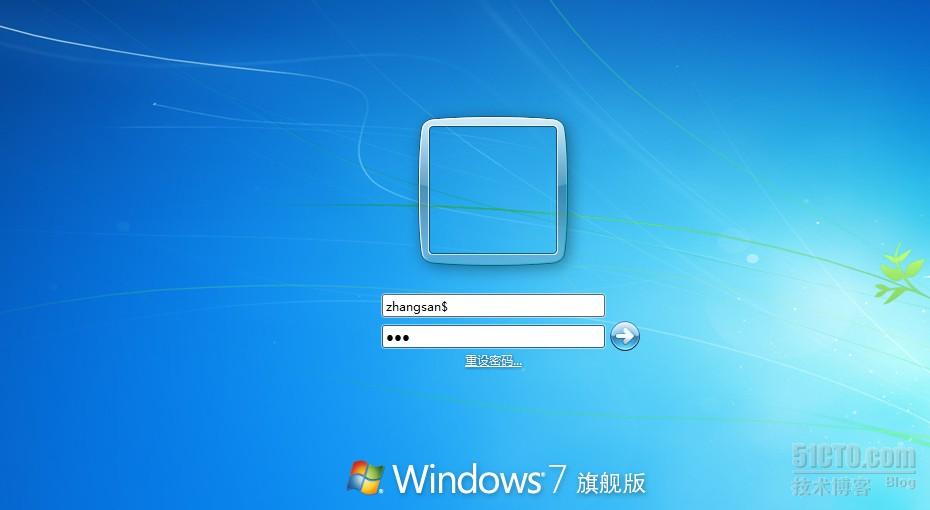
- 登出並以 zhangsan$ / 123 登入,成功進入系統並擁有管理員權限。
原理解析
SAM 資料庫儲存帳號雜湊與權限屬性。將一般帳號的 F 值(權限屬性)替換為 Administrator 的 F 值,即賦予其管理員權限。刪除帳號後再匯入修改過的登錄檔,使帳號存在於 SAM 但不在使用者管理介面顯示,形成「隱藏管理員帳號」。
風險與防範
- 此技術常被惡意軟體用於建立後門帳號。
- 防範:定期稽核 SAM 權限、監控登錄檔異常寫入、啟用稽核原則記錄帳號管理事件。
- 移除隱藏帳號:需再次修改 SAM 登錄檔或重裝系統。
總結
本文示範 Windows 7 透過登錄檔建立隱藏管理員帳號的完整流程,僅供安全研究與系統維護參考。實務上建議使用官方工具(如 net user /add、群組原則)管理帳號,避免直接操作 SAM 導致系統不穩定。