Windows 7 預設允許遠端存取登錄表特定路徑(透過 regedit 「連線網路登錄表」或程式呼叫 RegConnectRegistry),這為遠端管理提供便利,但也讓駭客在取得一般使用者憑證後,能遠端修改關鍵登錄值(如啟動項、服務、安全性原則),植入持久化後門、關閉防火牆、降低 UAC。本文教你透過「本機安全性原則」清空「可遠端存取的登錄表路徑」,切斷此攻擊面。
System\CurrentControlSet\Control\Print\Printers、System\CurrentControlSet\Services 等,涵蓋服務、驅動、列印、網路設定。HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run 植入啟動項,或停用 HKLM\SYSTEM\CurrentControlSet\Services\SharedAccess (防火牆)。
secpol.msc) → 開啟(需專業版/企業版/旗艦版)。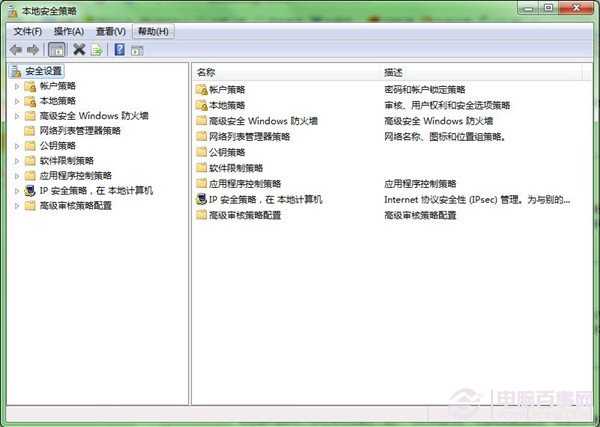
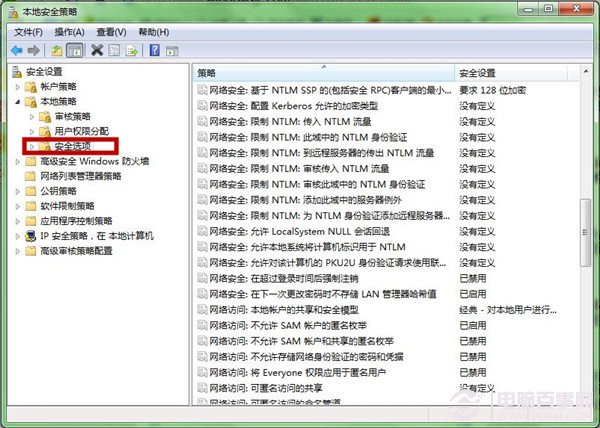
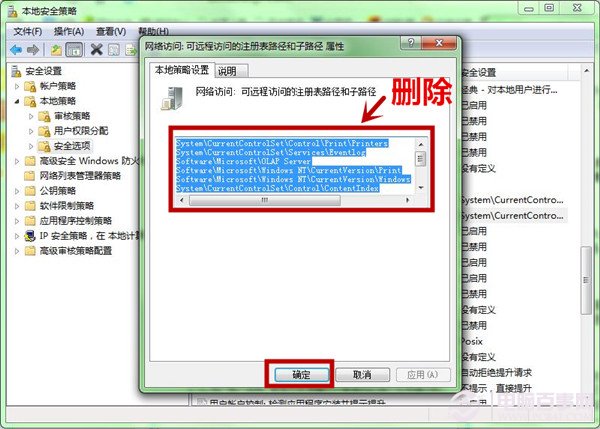
gpupdate /force)。regedit → 「檔案」→「連線網路登錄表」。HKEY_LOCAL_MACHINE。Windows Registry Editor Version 5.00
[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecurePipeServers\winreg]
"AllowedPaths"=hex(7):00
"AllowedPaths\Machine"=hex(7):00
"AllowedPaths\Users"=hex(7):00儲存為 DisableRemoteReg.reg 匯入,或在批次檔中執行:
reg delete "HKLM\SYSTEM\CurrentControlSet\Control\SecurePipeServers\winreg\AllowedPaths" /f
reg delete "HKLM\SYSTEM\CurrentControlSet\Control\SecurePipeServers\winreg\AllowedPaths\Machine" /f
reg delete "HKLM\SYSTEM\CurrentControlSet\Control\SecurePipeServers\winreg\AllowedPaths\Users" /f| 功能 | 影響 | 替代方案 |
|---|---|---|
| 遠端登錄編輯 | 完全封鎖 | 使用 PowerShell Remoting (WinRM)、PSExec、RDP 登入本地操作 |
| 遠端服務管理 (services.msc 連線) | 部分受影響 (依賴遠端登錄讀取服務清單) | 使用 sc \\target query、PowerShell Get-Service -ComputerName |
| 遠端事件檢視器 | 正常 | — |
| 列印伺服器管理 | 受影響 (預設路徑含 Print\Printers) | 使用列印管理主控台 (printmanagement.msc) 透過 RPC |
reg query HKLM\SYSTEM\CurrentControlSet\Control\SecurePipeServers\winreg 確認值未被竄改。