DNS 劫持會導致網銀帳號洩露、購物導向釣魚網站,危害極大。劫持通常發生在「電腦端 DNS 設定被竄改」或「路由器 DNS 被植入惡意位址」兩個層面。本文提供圖文步驟,教您快速自查並修復。
一、檢查電腦本機 DNS 是否被竄改
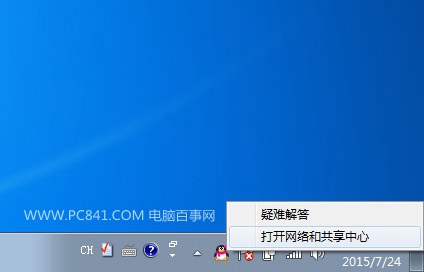
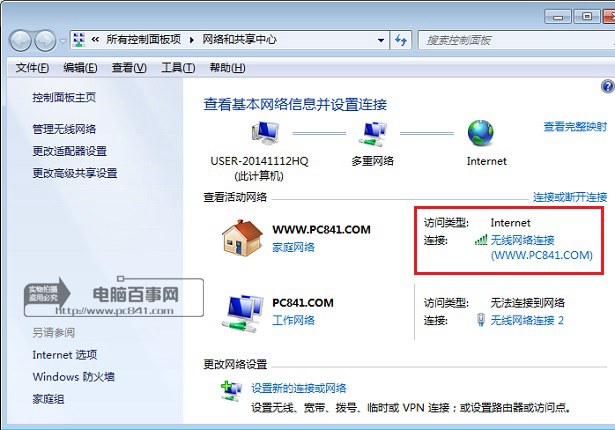
- 右鍵右下角網路圖示 →「開啟網路和共用中心」。
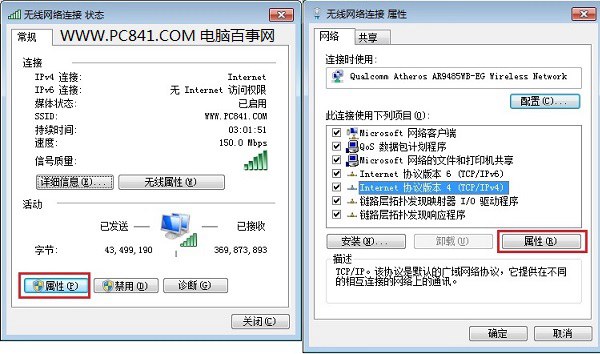
- 點選目前連線的網路名稱 →「詳細資料」或「屬性」。
- 雙擊「網際網路通訊協定第 4 版 (TCP/IPv4)」。
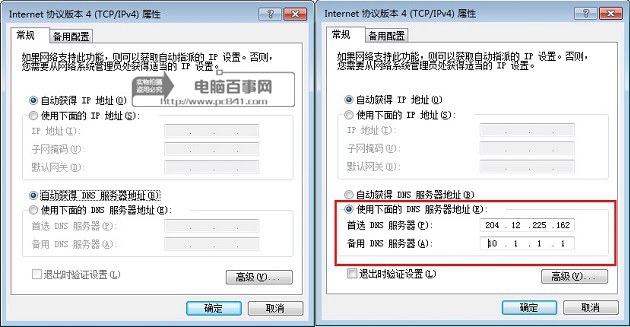
- 查看 DNS 伺服器位址:
• 若為「自動取得」 → 正常。
• 若為「使用下列 DNS 伺服器位址」且非您自行設定 → 已被劫持。
- 修復:改回「自動取得 DNS 伺服器位址」→ 確定儲存。
二、檢查路由器 DNS 是否被植入(以 TP-Link 為例)
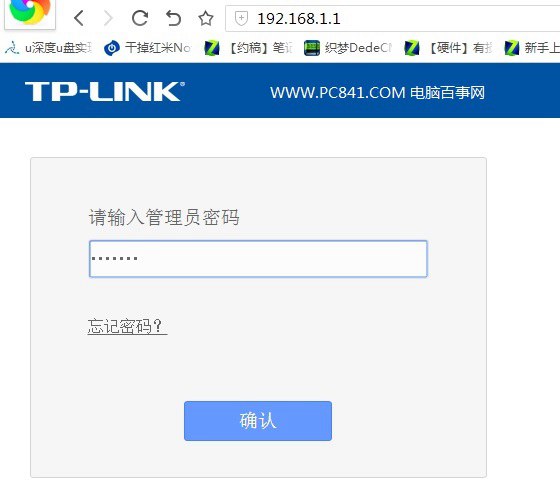
- 瀏覽器輸入
192.168.1.1(不同品牌預設網址不同) → 輸入管理員帳密登入。
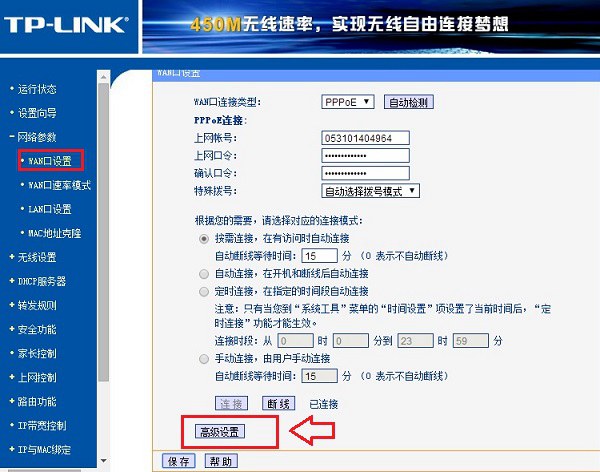
- 進入「網路參數」→「WAN 口設定」→ 點擊底部「高級設定」。
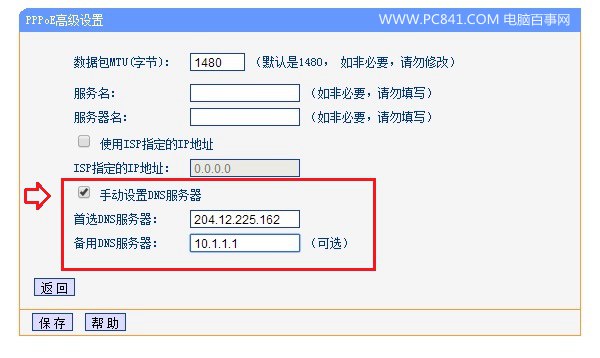
- 在 PPPoE 高級設定頁查看 DNS 伺服器:
• 若顯示「手動設定」且非您自行輸入 → 路由器 DNS 已被劫持。
- 修復:取消「手動設定 DNS」勾選 → 改為「自動獲取」 → 修改路由器管理密碼 → 重啟路由器。
後續防護建議
- 路由器管理密碼務必設強複雜度,關閉遠端管理。
- 定期檢查電腦與路由器 DNS 設定。
- 使用可信 DNS 服務(如 114.114.114.114、8.8.8.8、1.1.1.1)。
- 安裝防毒軟體並啟用網路防護模組。