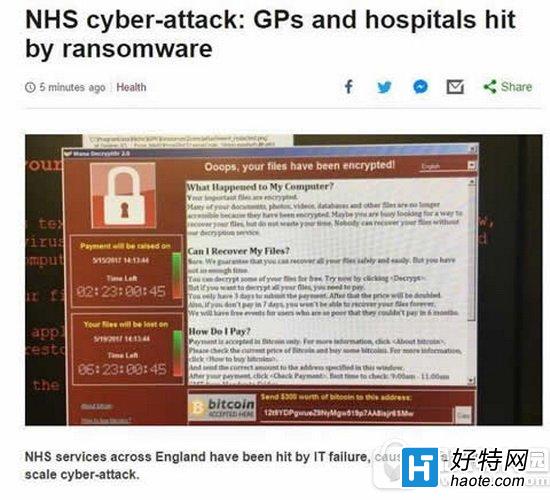
2017 年 5 月 12 日,「永恆之藍」 (EternalBlue) 攻擊工具被改造為勒索蠕蟲 (WannaCry/ONION) 在全球大規模爆發,利用 SMBv1 遠端代碼執行漏洞 (MS17-010),無需使用者互動,僅開機聯網即可被植入勒索軟體、挖礦程式、遠控木馬。本文提供完整防護清單與官方補丁直連。
病毒特徵與危害
- 傳播向量:掃描開放 TCP 445 埠 (SMB) 的 Windows 主機。
- 惡意載荷:ONION (勒索 5 BTC) 與 WNCRY (勒索 $300) 兩大家族,加密文件副檔名為 .wncry/.onion,附帶挖礦機、遠控木馬組合包。
- 影響範圍:Windows XP ~ Windows 10 / Server 2003 ~ 2016 未安裝 3 月補丁者。
核心防護措施 (優先級排序)
- 安裝官方補丁 MS17-010 (KB4012212/KB4012216/KB4012598 等):
微軟官方補丁目錄:https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/MS17-010
依系統版本下載對應 .msu/.cab 離線安裝包,內網可透過 WSUS 推送。
- 封鎖 TCP 445/139/137 埠:
境界防火牆、主機防火牆、雲安全群組均需拒絕對外開放 SMB 埠;內網建議 VLAN 隔離、啟用 SMB 簽名。
- 停用 SMBv1 協議:
控制台→程式集→開啟或關閉 Windows 功能→取消勾選「SMB 1.0/CIFS 檔案共用支援」。
- 部署終端防護與流量檢測:
啟用 Windows Defender/第三方殺毒雲端查殺、EDR 行為分析、IDS/IPS 簽名更新 (ETPro、Snort 規則已覆蓋 EternalBlue)。
- 備份關鍵資料離線/異地存儲:
遵循 3-2-1 原則,定期驗證備份可還原性。
- 關閉不必要的共享與弱口令:
IPC$、ADMIN$ 等管理共享按需開啟,強制複雜密碼策略。
緊急應對流程 (已中毒)
- 立即斷網 (拔網線/關無線) 防止橫向擴散。
- 不支付贖金 (無解密保證,助長犯罪)。
- 使用安全廠商提供的專殺工具 (如 360、火絨、卡巴斯基 WannaCry 解密工具) 嘗試恢復。
- 格式化重裝系統、修補漏洞、恢復離線備份。
永恆之藍是 NSA 武器民用化的首個全球性案例,修補漏洞、封鎖埠口、離線備份是永恆的鐵律。