微軟官方部落格 (Jim Alkove) 揭露 Windows 10 將內建企業級安全架構:多因子認證 (MFA)、企業資料保護 (EDP/Windows Information Protection)、應用簽署服務、行動裝置輔助認證。本文深度解析技術細節與部署價值。
1. 多因子認證 (MFA) - Windows Hello 核心
- 認證因子組合: 密碼/PIN + 生物辨識 (臉部/指紋/虹膜) + 信任裝置 (手機/安全金鑰)。
- Windows Hello: 取代密碼的非對稱金鑰認證體系,私鑰儲於 TPM 2.0 / 虛擬 TPM / 軟體隔離區,公開鑰註冊至 Azure AD / AD FS / 本地 SAM。
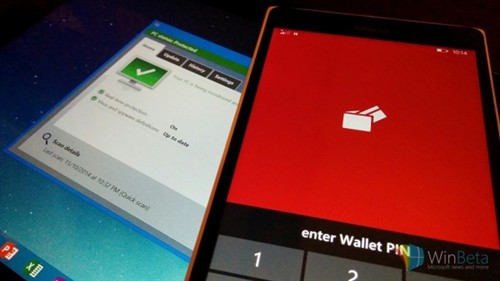
- 行動裝置輔助: 手機經藍牙/雲端驗證身分後,PC 僅需靠近即可解鎖 (Dynamic Lock 反向邏輯)。
2. 企業資料保護 (EDP / WIP) - 資料分級與防洩漏
- 資料標記: 應用/檔案/郵件/網頁內容自動標記為「企業」或「個人」。
- 自動加密: 企業資料寫入磁碟時透過 EFS/FEK 加密,無需用戶干預。
- 存取控制: 未受保護應用 (如記事本) 嘗試讀取企業資料 → 封鎖/提示/允許記錄。
- 剪貼簿/拖放/列印/另存新檔 管制: 企業資料不得流向個人應用/雲端/可移動磁碟。
- 行動裝置存取: Windows Phone / iOS / Android 經 Intune 管理可安全存取企業資料。
3. 應用簽署服務 - 企業專屬應用商店
- 企業將內部開發/採購應用提交 Microsoft 簽署服務,經審核 (類似 Store 流程) 簽署可信任憑證。
- 裝置僅允許執行簽署應用 (AppLocker/WDAC 整合),阻擋未授權/惡意程式。
- 支援 Win32 (MSIX/APPX 封裝) 與 UWP 應用。
部署架構需求
| 功能 | 授權需求 | 基礎設施 |
|---|
| Windows Hello (企業) | Windows 10 Pro/Enterprise/Education | Azure AD / AD FS + TPM 2.0 硬體 |
| EDP/WIP | Windows 10 Enterprise / Education | Intune / SCCM / GPO 部署策略 |
| 簽署服務 | Enterprise E3/E5 / Education | Microsoft 365 管理中心 / 合作夥伴中心 |
給一般用戶的啟示
- Windows Hello (PIN/指紋/臉部) 已下放至 Home 版,建議啟用替代密碼登入。
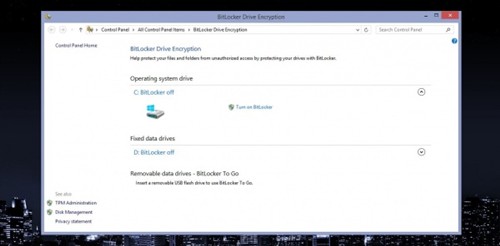
- BitLocker 裝置加密 (Pro+) 配合 TPM 保護資料不被物理竊取。
- Microsoft Defender Application Guard (Edge 隔離瀏覽) 可在 Pro+ 啟用,高風險網站隔離執行。