電腦已融入生活每個角落,卻常被忽視安全隱患。本文盤點三大最易被忽視的風險:30 秒被盜走的瀏覽器密碼、隱身模式的虛假安全感、以及不得不信任的郵箱/網盤服務商,並提供具體防護建議。
隱患一:30 秒可被盜走的瀏覽器密碼
借用電腦給他人時,若對方存心不良,僅需 30 秒即可導出所有已保存的網站帳號密碼:
- Chrome: 設定 → 顯示高級設定 → 管理已儲存的密碼,或直接輸入
chrome://settings/passwords,點擊「顯示」即見明文。
- Firefox: 工具 → 選項 → 安全性 → 已儲存密碼 → 顯示密碼。
- IE/Edge: 需借助第三方工具(如 IE PassView、IEPasswordDecryptor)同樣可快速導出。
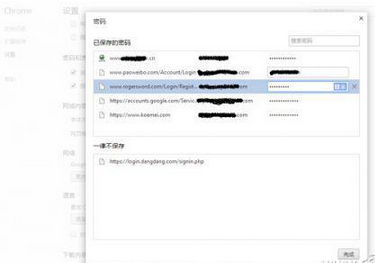
圖1 Chrome 密碼管理介面
防護建議
- 為 Windows 系統帳號設定高強度密碼,它是保護瀏覽器數據的第一道防線。
- 公用電腦(辦公室、網咖)嚴禁勾選「記住密碼」;用畢按 Ctrl+Shift+Del 清除瀏覽數據(含密碼)。
- 暫離電腦立即 Win+L 鎖屏。
- 必須借用電腦時,新建一個標準帳號讓對方使用,隔離主帳號數據。
隱患二:隱身模式並非真正隱身
Chrome Ctrl+Shift+N、IE Ctrl+Shift+P 開啟的隱身/InPrivate 視窗,僅在本機不留下歷史、Cookie、搜尋記錄。**但無法阻止網站伺服器端追蹤你的 IP、瀏覽行為、發布內容**。一般用戶無法清除伺服器端日誌。
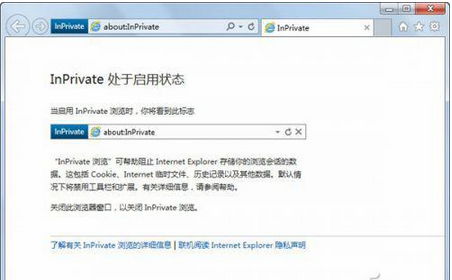
圖2 IE 隱私瀏覽視窗
防護建議
- 不建議使用代理軟體/網站隱藏 IP,其本身安全性難保證。
- 銘記「網上狗都知道你是誰」,謹言慎行,視網絡如現實社交場合。
隱患三:不得不信任的郵箱與網盤
服務商宣稱加密、安全,但 CSDN 洩密事件等證明:將檔案放在雲端,等於放在別人的電腦上。協議雖規定不查看,技術上卻能查看;駭客更無視協議。重要敏感資料建議本地加密後再上傳,或採用零知識加密雲端服務。
防護建議
- 重要文件本地加密(VeraCrypt、7-Zip AES-256)後再同步上傳。
- 啟用雙因素認證(2FA),降低帳號被盜風險。
- 定期審核授權應用與裝置,撤銷不再使用的存取權。