企業部署 Exchange 郵件系統並發布公網服務時,需綁定公網憑證(多域名憑證或通配符憑證)以通過認證機構驗證,否則郵件無法正常收發。通配符憑證(*.contoso.com)支援所有二級域名,基本不會出現本文討論的 Outlook 證書錯誤。本文專注於多域名憑證(SAN 憑證)場景,預設包含 5 個二級域名。
採微軟推薦的 2 台前端 CAS + 2 台後端 MBX 高可用 DAG 部署。多域名憑證通常包含:
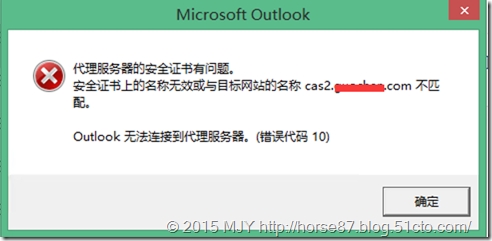
mail.contoso.com)autodiscover.contoso.com)cas01.contoso.local、cas02.contoso.local)前端 CAS FQDN 必須納入憑證,否則用戶透過內外網接入驗證時會因憑證缺失報錯,導致 Outlook 無法使用。若初次申請遺漏 CAS FQDN,或沿用舊伺服器憑證(CAS 名稱變更/不存在),將觸發以下錯誤:
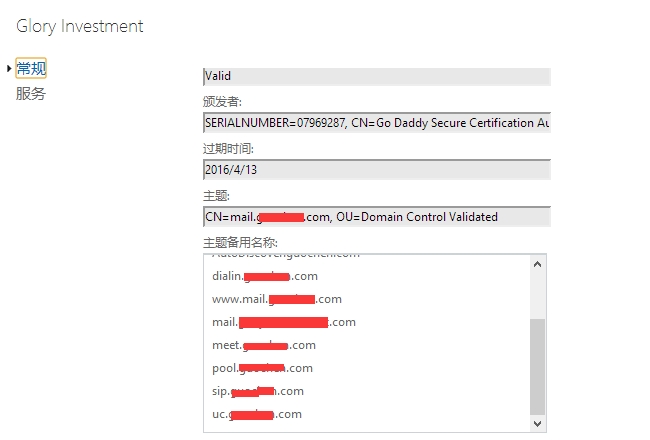
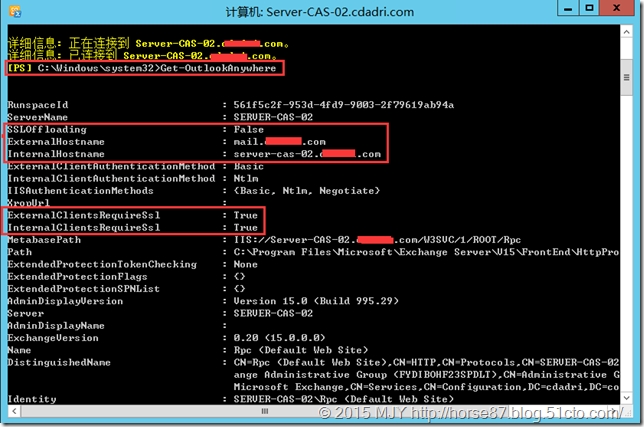
使用 EMS 執行 Get-OutlookAnywhere 檢視設定,發現內部主機名與外部主機名不一致:對外發布名為 mail.contoso.com,但內部主機名卻是前端 CAS 的 FQDN。缺少對應憑證導致驗證失敗。
Get-OutlookAnywhere | Set-OutlookAnywhere -SSLOffloading $trueGet-OutlookAnywhere | Set-OutlookAnywhere -InternalHostname mail.guochen.com -InternalClientsRequireSsl $trueGet-OutlookAnywhere | Set-OutlookAnywhere -ExternalHostname mail.guochen.com -ExternalClientsRequireSsl $true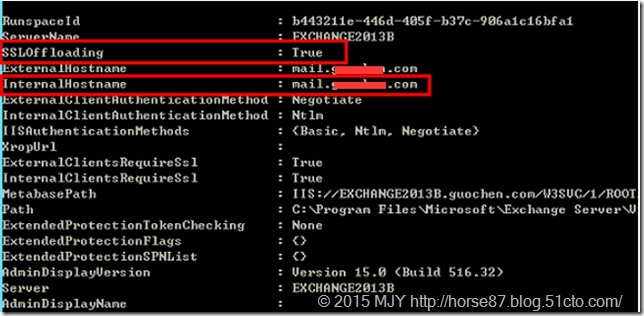
登入 Exchange 2013 ECP 控制台,檢查所有虛擬目錄的內部/外部 URL 主機名是否統一為 mail.xxx.com。若不一致,請修改為統一域名。
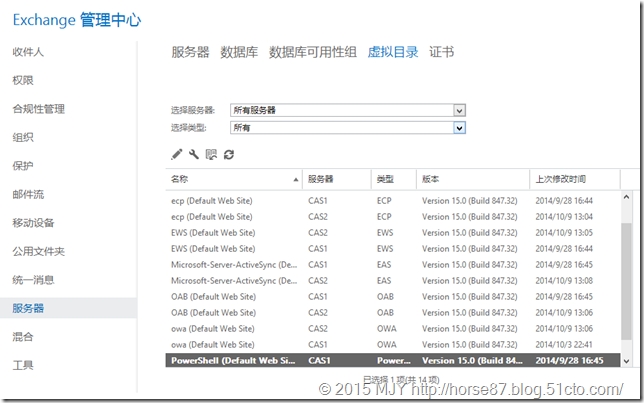
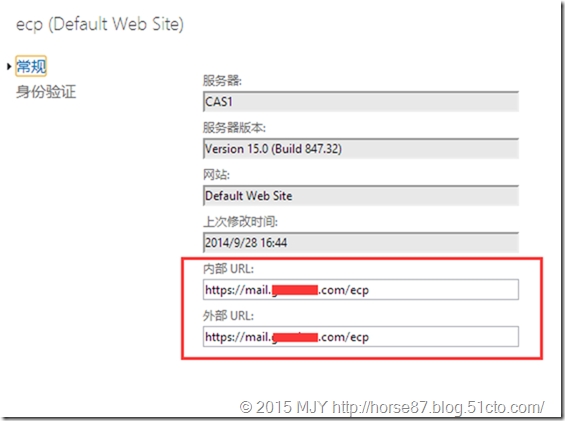
設定完成後,內部與外部 Outlook 皆尋找統一主機名 mail.xxx.com 進行驗證,巧妙繞過 CAS 憑證缺失導致的報錯,用戶可正常從內外網接入 CAS、連接後端 MBX 資料庫,恢復郵件收發功能。
本文出自「馬駿一的奔跑空間」博客,原文連結:https://horse87.blog.51cto.com/2633686/1616402