XP SP2 內建 Windows 防火牆預設僅阻擋未請求的輸入連線,對主動輸出連線不干預。本文以五大實戰場景,示範如何精準調校規則,兼顧安全與應用相容。
核心差異:Windows 防火牆 vs 第三方防火牆
- Windows 防火牆:單向過濾(僅入站),預設信任系統自帶程式(IE、OE 等)輸出。
- 第三方防火牆:雙向過濾(入站+出站),對木馬/間諜軟體主動外連有攔截力。
- 比喻:旅館房門——外人需鑰匙進入,屋內人拉門把即可出去。
實戰 1:天網防火牆 vs Windows 防火牆對 QQ 遊戲的不同反應
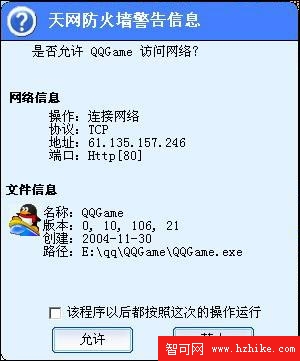
- 不將 QQGame 加入例外,登入遊戲大廳。
- 天網:立即攔截 QQGame 輸出 連線,彈窗詢問(圖 1)。
- Windows 防火牆:放行輸出,登入成功;遊戲需下載資料發起 入站 請求時,才彈出「Windows 安全性警示」(圖 2)。
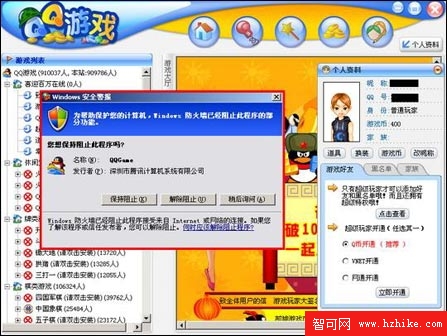
關閉警示: 防火牆設定 →「例外」→ 取消勾選「Windows 防火牆封鎖程式時通知我」。
實戰 2:讓 SP2 正確識別 UPnP(BitComet BT 加速關鍵)
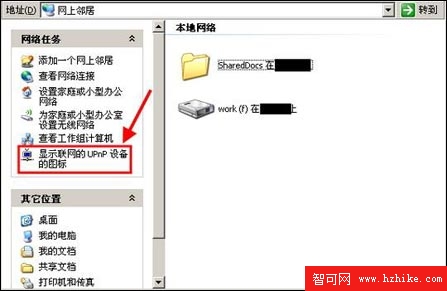
- 「網路芳鄰」工具列 →「顯示連網 UPnP 裝置圖示」,系統自動安裝 UPnP 元件(圖 3)。
- 防火牆「例外」→ 確認未勾選「不允許例外」。
- 啟動 BitComet,防火牆詢問時選「解除封鎖」。
- 「例外」索引標籤 → 勾選「UPnP 架構」(圖 3)。
實戰 3:為遠端管理 (MMC/磁碟管理) 開放 TCP 445
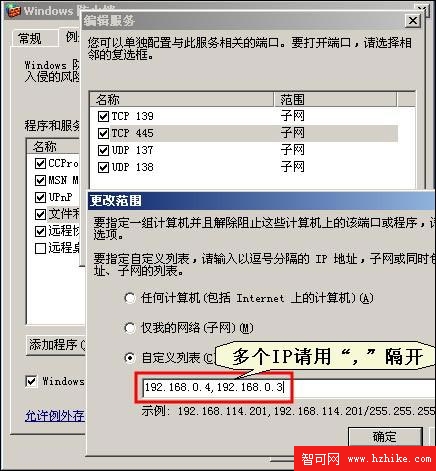
- 防火牆「例外」→ 勾選「檔案與印表機共用」。
- 按「編輯」→ 選取「TCP 445」→「變更範圍」→「僅我的網路」或「自訂清單」輸入允許 IP(圖 4)。
命令列替代: netsh firewall set portopening TCP 445 TCP445 ENABLE
實戰 4:徹底搞定「遠端桌面」與 NetMeeting 連線
- 遠端桌面 (RDP 3389): 「例外」直接勾選「遠端桌面」即可(Windows 自動處理動態埠)。
- NetMeeting 遠端桌面共用: 較複雜,「例外」勾選「遠端桌面」常失效。
解法:在「例外」→「程式與服務」分別新增三個條目:
① %SystemRoot%\System32\mnmsrvc.exe
② C:\Program Files\NetMeeting\conf.exe
③ Windows NetMeeting 主程式
即可完整支援 NetMeeting 遠端協作。
實戰 5:只允許內網 Ping,拒絕外網探測
方法一: 同實戰 2,「檔案與印表機共用」編輯範圍設為「僅我的網路」。
方法二(精準控制 ICMP):
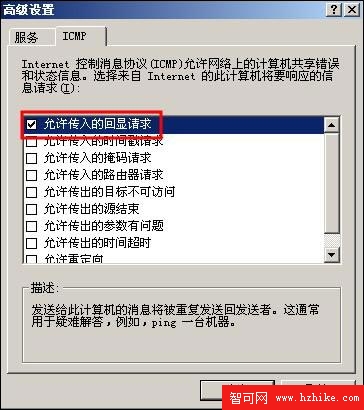
防火牆 →「進階」→ 雙擊內網連線介面 →「ICMP」索引標籤 → 勾選「允許傳入的回應要求」→ 確定(圖 5)。
ICMP 協定小知識
ICMP (Internet Control Message Protocol) 是 TCP/IP 協定族的控制訊息子協定,用於主機/路由器間傳遞「網路通不通、主機可達、路由可用」等控制訊息。ping 與 tracert 均基於 ICMP 運作。
總結: 理解「單向過濾」本質,針對入站需求精準開放埠/程式/ICMP 類型,即能在不安裝第三方防火牆的前提下,滿足 BT、遠端管理、遠端桌面、內網診斷等多元應用場景。