Windows 2000/XP/2003 引入的安全機制,以日誌形式記錄指定物件(檔案、資料夾、登錄表鍵值等)的存取嘗試(成功/失敗)。系統管理員透過事件檢視器即可追蹤「誰在何時對什麼做了什麼」,堪稱隱形系統攝影機。
secpol.msc 開啟「本地安全性原則」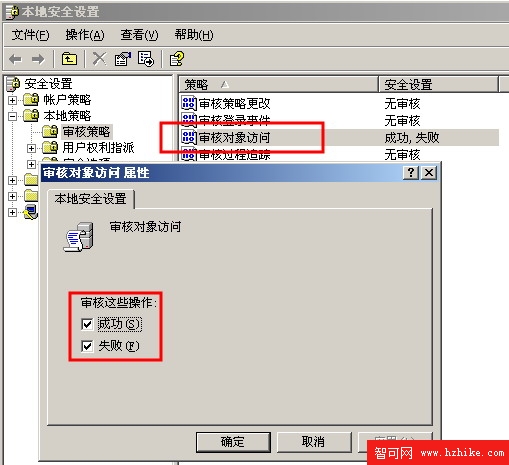
eventvwr.msc 開啟事件檢視器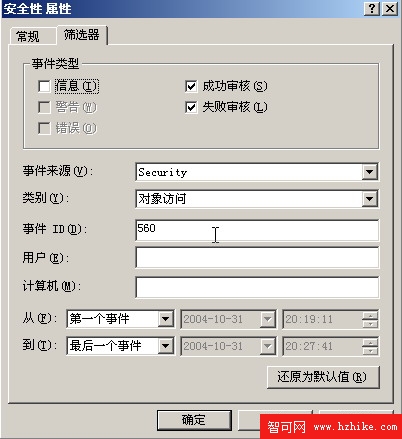
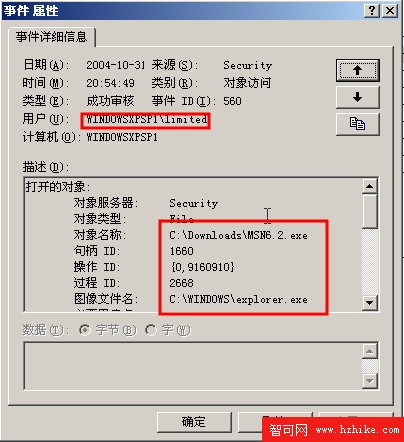
場景: 公司機密外洩,懷疑員工「小何」竊取 D:\Data 資料。
操作:
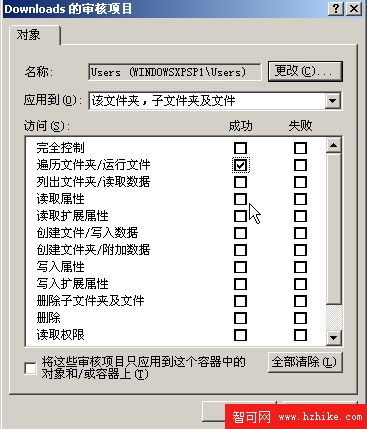
電腦名\Users(小何所屬群組)→ 確定D:\Data 並執行裡面的 MSN6.2.exe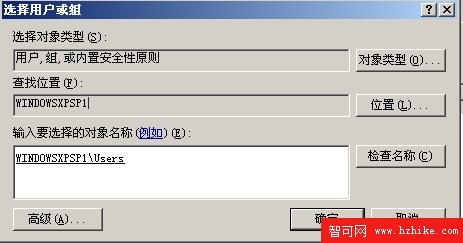
場景: IE 首頁頻被竄改,懷疑家人誤點惡意網站。
原理: IE 首頁設定存於 HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\Main\Start Page。
操作:
HKCU\Software\Microsoft\Internet Explorer\Main → 右鍵「權限」→「進階」→「稽核」https://www.cfan.com.cn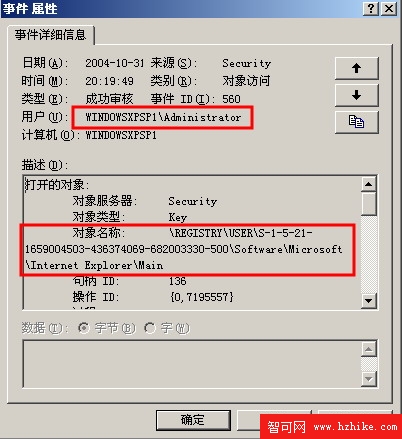
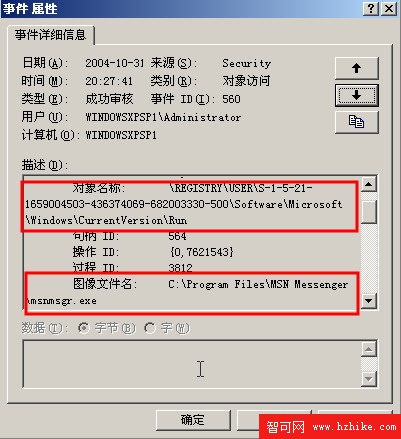
場景: 軟體安裝後偷偷加入開機自啟,甚至植入木馬。
目標鍵: HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run(另有 8 大常見啟動鍵見附表)
操作:
| 名稱 | 登錄表路徑 |
|---|---|
| Load | HKCU\Software\Microsoft\Windows NT\CurrentVersion\Windows\load |
| Userinit | HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon\Userinit |
| ExplorerRun | HKCU\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer\Run HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\Explorer\Run |
| RunServicesOnce | HKCU\Software\Microsoft\Windows\CurrentVersion\RunServicesOnce HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\RunServicesOnce |
| RunServices | HKCU\Software\Microsoft\Windows\CurrentVersion\RunServices HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\RunServices |
| RunOnceSetup | HKCU\Software\Microsoft\Windows\CurrentVersion\RunOnceSetup HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\RunOnceSetup |
| RunOnce | HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\RunOnce HKCU\Software\Microsoft\Windows\CurrentVersion\RunOnce |
| Run | HKCU\Software\Microsoft\Windows\CurrentVersion\Run HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run |
secpol.msc,可用 gpedit.msc(若有)或登錄表直接修改 HKLM\SYSTEM\CurrentControlSet\Control\Lsa\AuditBaseObjects = 1 啟用核心物件稽核,再手動設定 SACL(較繁瑣)。稽核原則是 Windows 內建的「零成本、零安裝、核心級」監控機制。善用它,不需購買昂貴的檔案存取監控軟體、登錄表監視器、啟動項防護工具,即可構建企業級的資安可見性。下次發現檔案神秘消失、IE 首頁被綁、不明程式開機自啟,啟用稽核、查看日誌,真相大白。