Windows XP Service Pack 2 (SP2) 引入重大网络安全更新,核心为全新的 Windows 防火墙,取代旧有的 Internet 连接防火墙 (ICF)。作为状态检测型防火墙,它预设封锁所有非受邀的入站通信,仅允许回应本机请求的通信或明确设定为例外的通信,有效抵御蠕虫、木马等恶意攻击。
主要增强功能一览
- 预设全域启用: 所有连接 (LAN、拨号、VPN、新增连接) 均预设开启防火墙,提供即时保护。
- 全域配置选项: 单一设定套用至所有已启用防火墙的连接,免去逐一配置之烦;亦支援个别连接覆盖全域设定。
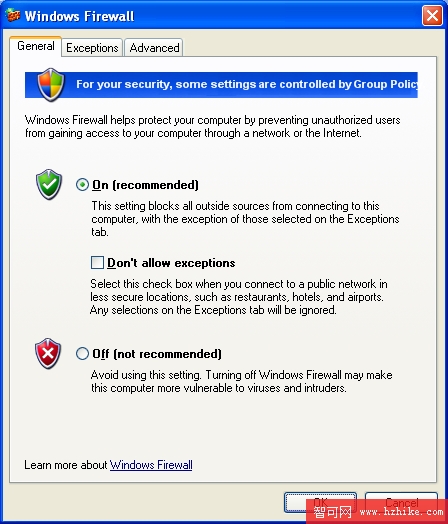
- 全新配置介面: 控制台「Windows 防火墙」小程序取代旧有复选框,整合「一般」、「例外」、「进阶」、「安全性记录」、「ICMP」五大页签,操作直觉化。
- 新操作模式:「不允许例外」: 勾选后封锁所有非受邀通信 (含例外),适用于已知网络攻击期间的紧急锁定;事后可切回「开启 (建议)」常规模式。
- 启动期安全性: 内建启动期封包过滤策略,于防火墙服务启动前仅允许 DHCP、DNS、域控制器通信,消除开机脆弱窗口期。
- 例外范围可指定来源: 可限定例外通信来源为「任何位址」、「本地子网」或「自订 IPv4 位址/范围清单」,适合家庭网络仅开放内网存取。
- 以应用程序档名定义例外: 直接指定 .exe 档名 (如
msnmsgr.exe),防火墙自动侦测其监听连接埠并动态加入例外,免去手动查连接埠之苦。内建常用元件 (文件/列印共享、远程协助) 预设例外,并支援通知机制让管理员即时加入新程序。
- 内建 IPv6 支持: 整合 Advanced Networking Pack 的 IPv6 协议栈,防火墙自动于所有 IPv6 连接启动,IPv4/IPv6 共用同一组例外设定。
- Netsh 命令行与群组策略支援:
netsh firewall 内容提供完整脚本化配置能力,利于自动化部署。- 新增 Windows 防火墙 API,支援自订配置工具开发。
- 大幅扩充电脑配置群组策略设定,企业可透过 Active Directory 集中管理数千台客户端的防火墙策略。
企业部署建议
预设全域启用虽提升安全,但可能影响既有应用程序兼容性与远程管理。IT 部门应参考 Microsoft 白皮书 Deploying Windows Firewall Settings for Microsoft Windows XP with Service Pack 2,善用群组策略、Netsh 脚本与新 API 进行受控部署,平衡安全与可用性。
Windows XP SP2 的防火墙重写,标志着微软将主机防火墙提升为企业级可管控的安全基础设施,值得管理者深入掌握。