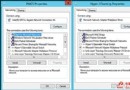
Windows Server 2008 AD DS 引入「精細密碼原則」,打破單一網域只能套用一組密碼原則的限制,可針對特定使用者或全域安全群組套用不同的密碼複雜度、長度、存留期與鎖定原則。
CN=Password Settings Container,CN=System,DC=domain,DC=com。msDS-PasswordSettingsPrecedence 值越小優先權越高,直接連結用戶的 PSO 優先於群組連結。adsiedit.msc,連線至「預設命名內容」。CN=Password Settings Container,CN=System → 右鍵 →「新增」→「物件」→ 選 msDS-PasswordSettings。PSO_AdminStrict)。| 屬性 | 說明 | 範例值 |
|---|---|---|
msDS-PasswordSettingsPrecedence | 優先權(數值越小越高) | 10 |
msDS-PasswordReversibleEncryptionEnabled | 可還原加密 | FALSE |
msDS-PasswordHistoryLength | 密碼歷程記錄筆數 | 24 |
msDS-PasswordComplexityEnabled | 複雜度需求 | TRUE |
msDS-MinimumPasswordLength | 最小長度 | 12 |
msDS-MinimumPasswordAge | 最短使用期限 | 1.00:00:00 (1 天) |
msDS-MaximumPasswordAge | 最長使用期限 | 30.00:00:00 (30 天) |
msDS-LockoutThreshold | 鎖定臨界值 | 5 |
msDS-LockoutObservationWindow | 重設計數器時間 | 0.00:30:00 (30 分) |
msDS-LockoutDuration | 鎖定持續時間 | 0.00:30:00 (30 分) |


msDS-PSOAppliesTo →「編輯」。G_Admin_Strict)→ 確定。

rsop.msc) 可檢視用戶實際生效的密碼原則來源。Windows Server 2003 突破 10 萬並發連接登錄表調優實戰
Windows Server 2008 伺服器管理器:角色導向部署與統一管理
Windows Server 2003 VPN 實作系列 (三):遠端用戶端 VPN 連線與驗證
Active Directory 網域遷移完整操作手冊 (ADMT 3.x)
Windows Server 2003 伺服器遭入侵後的緊急修復與帳號恢復實戰記錄
Windows Server 2008 R2 RC 試用手記:介面煥新、IIS 7.5、Hyper-V 2.0 亮點搶先看