許多人以為重裝系統就能徹底清除病毒,卻不知新系統因未打補丁、未裝防毒、預設共享開啟等原因,最易在連網瞬間再次淪陷。本文提出五項必做補強措施,構築重裝後的安全防線。
安裝完 Windows 後,先打補丁、裝防毒、更新病毒碼、重開機,確認系統無已知漏洞、防毒引擎最新,才 接網路線。此時系統才具備基本抵抗力。
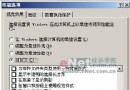
系統還原預設監控所有分區,一旦還原會導致 D、E 槽資料同步回溯遺失。操作:
如此僅 C 槽受保護,資料盤不受還原影響。
許多 Ghost 版/無人值守版預設 Administrator 密碼為空或 123456,極度危險。
Windows 安裝後自動建立隱藏共享,供遠端管理用,個人用戶不需且不安全。關閉法:
disshare.bat 內容:@echo off
net share C$/delete
net share D$/delete
net share E$/delete
net share IPC$/delete
net share ADMIN$/delete
C:\WINDOWS\System32\GroupPolicy\User\Scripts\Logon\。gpedit.msc → 「用戶設定」→「Windows 設定」→「指令碼(登入/登出)」→「登入」→「加入」→ 選取 disshare.bat。若有更多磁碟,自行在批次檔新增 net share F$/delete 等行。
重裝系統只是開始,這五項補強措施能讓新系統在接入網路的第一秒就具備企業級基礎防護,大幅降低再次中毒風險。