伺服器安全審計、異常連接埠排查、惡意程式偵測,核心技能是「由Port找PID,由PID找進程名稱」。Windows原生工具netstat配合任務管理器即可完成,無需第三方軟體。
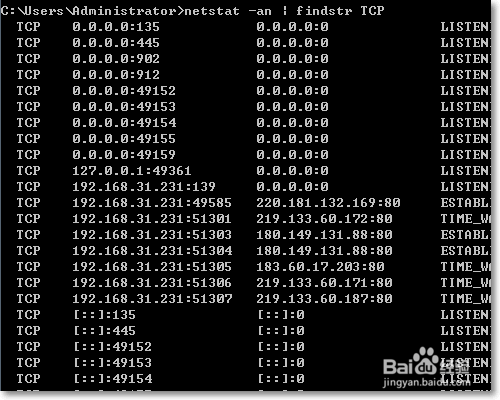
netstat -an | findstr TCP
輸出包含:協定、本地位址:埠、外部位址:埠、狀態(LISTENING/ESTABLISHED/TIME_WAIT等)。
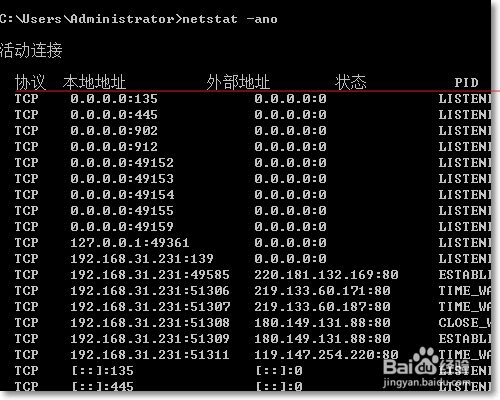
netstat -ano
-o參數顯示擁有該連線的PID(進程識別碼)。找到目標埠(如135)對應的PID(如896)。
svchost.exe、mysqld.exe、chrome.exe)。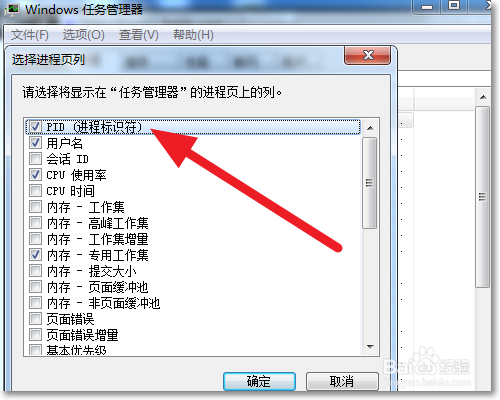
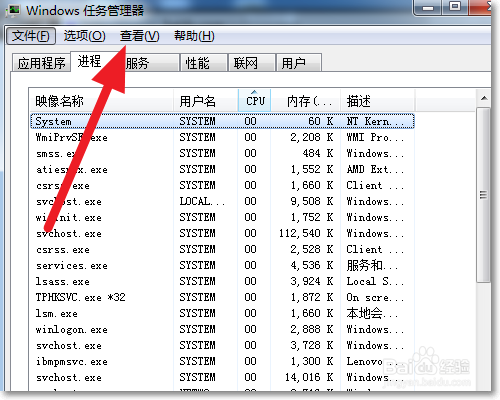
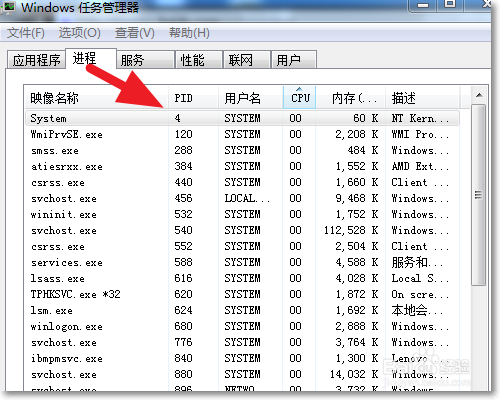
tasklist /svc /fi "PID eq 896"命令列查詢。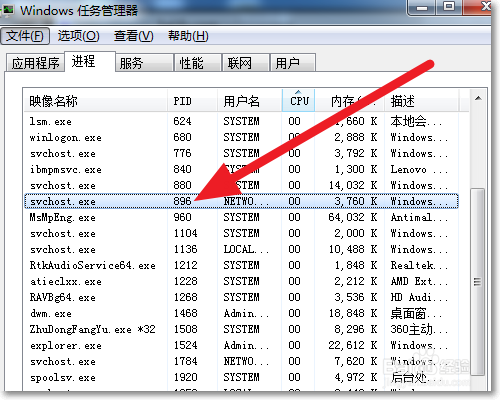
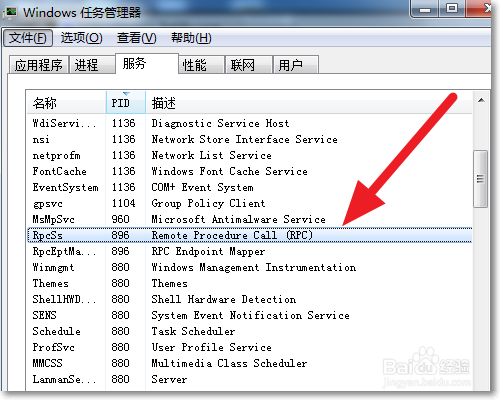
# 一次列出 TCP/UDP + PID + 進程名
netstat -anob
# 需管理員權限,-b 顯示可執行檔名稱
# PowerShell 更強大:
Get-NetTCPConnection -State Listen | Select-Object LocalPort, OwningProcess, @{Name='ProcessName';Expression={(Get-Process -Id $_.OwningProcess).ProcessName}}
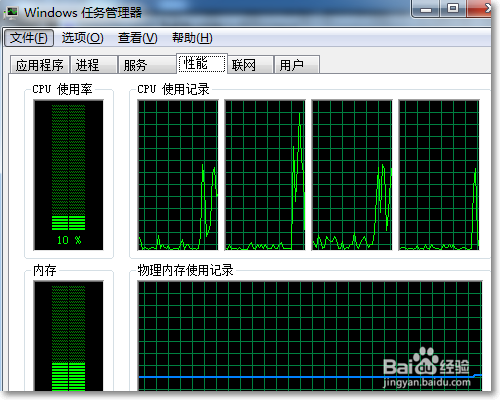
掌握netstat -ano + 任務管理器PID關聯,是Windows系統管理員、資安人員的必備基本功。