安全公司 Context 報告:駭客可利用 Windows Server Update Services (WSUS) 攻擊 Win10 企業版等大客戶版本,植入惡意軟體。
攻擊手法:攔截 WSUS 流量,注入虛假惡意 Windows 更新,用戶安裝即中招。
關鍵風障:WSUS 仍使用無加密 HTTP,極易遭受「中間人攻擊」 (缺乏 SSL/HTTPS)。研究員 Alex Chapman 與 Paul Stone 指出:即使低權限也可推送虛假惡意補丁。
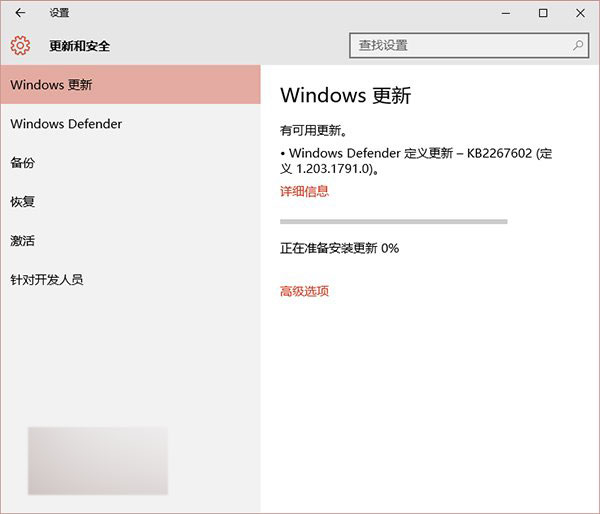
報告引申討論「障眼法」攻擊:入侵過程偽裝成正常「尋找驅動程式」或「Windows Update」對話框,用戶根本不會以為是攻擊,發現時系統已陷落。
Win10 Mobile Redstone 14295 上手體驗評測:流暢度提升、已知問題整理
Windows 10 電源選項找不到快速啟動?啟用休眠功能即可顯示
Win10 如何啟用小娜?完整圖文教學:從開始選單喚醒、同意隱私條款、設定暱稱、綁定 Microsoft 帳戶
Win7 Word 開啟舊版文件提示「版本過低」?另存為 Word 97-2003 格式解決相容性
Win7 突然無法開啟 .txt 文字檔?命令提示字元修復檔案關聯
DiskGenius 分區備份完整教學:三種備份模式、壓縮選項與增量備份詳解
Win10 15002 Windows Defender大升級:引入「刷新Windows」一鍵重裝、設備健康報告、家庭保護儀表板