Windows 10 內建 Administrator 系統管理員帳號若無法執行任何程式 (點擊無反應、閃退、提示權限不足),是因為使用者帳戶控制 (UAC) 對內建管理員帳號啟用了「Admin Approval Mode」權限過濾機制。修改登錄檔 FilterAdministratorToken 值即可解除限制。
修復步驟
- 按 Win + R → 輸入
regedit 開啟登錄編輯器
- 導航至路徑:
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System
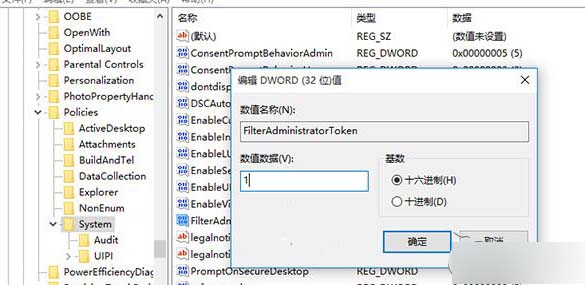
- 右側找到 FilterAdministratorToken (若無請新增 DWORD 32 位元值)
- 雙擊修改數值資料為 1 → 確定
- 重新開機生效
原理說明
- 值 = 0 (預設):** 啟用 Admin Approval Mode,內建管理員帳號執行程式需經過權限過濾,導致部分未正確簽署/舊版程式無法啟動
- 值 = 1:** 停用過濾,內建管理員帳號擁有完整無限制權限,所有程式可直接執行
⚠ 安全性警示
此設定會降低系統安全防護等級!
內建 Administrator 帳號原設計為災難復原/部署用途,非日常使用帳號。日常使用請建立標準使用者帳號加入 Administrators 群組,需要提權時透過 UAC 提示確認。僅在特定測試環境、舊版相容性驗證、自動化部署腳本等場景臨時啟用此設定,用畢建議改回 0 或停用內建管理員帳號 (net user administrator /active:no)。
相關知識延伸
- 標準管理員帳號 (使用者加入 Administrators 群組) 不受此設定影響,UAC 行為正常
- 群組策略對應路徑:電腦設定 → Windows 設定 → 安全性設定 → 本地原則 → 安全性選項 → 「使用者帳戶控制:內建 Administrator 帳戶的 Admin Approval Mode 狀態」
- PowerShell 一鍵執行:
Set-ItemProperty -Path "HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System" -Name "FilterAdministratorToken" -Value 1 -Type DWord