為防駭客或惡意程式遠端竄改登錄表植入病毒,Win10 提供多層防護機制。本文介紹三種由淺入深的設定方法,依需求選擇:單純封鎖遠端存取、停用遠端登錄服務、或透過群組原則集中管理。
方法一:登錄編輯器新增 RemoteRegAccess 值(推薦,可隨時切換)
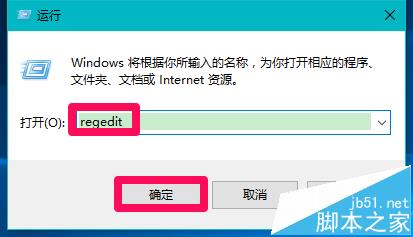
- Win + R →
regedit
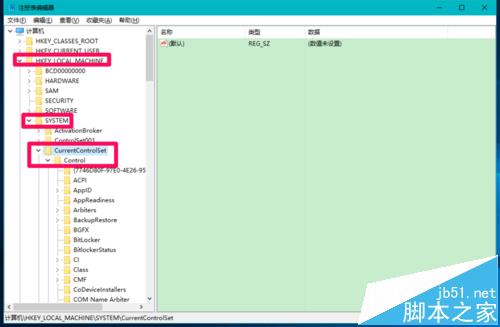
- 瀏覽至
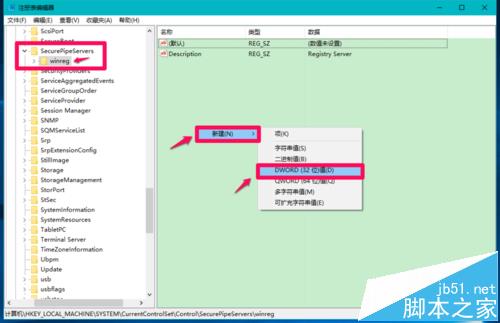
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecurePipeServers\winreg
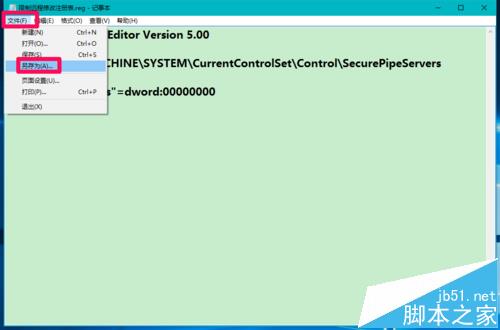
- 右鍵空白處 → 新增 → DWORD (32 位元) 值,命名 RemoteRegAccess,數值設 0。
- 需開放遠端協助時,刪除該值即可恢復。
方法二:停用 Remote Registry 服務(徹底封鎖)
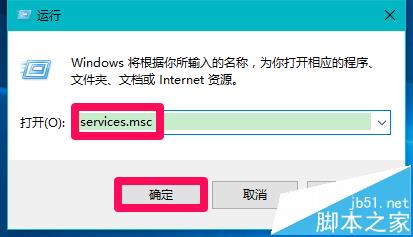
- Win + R →
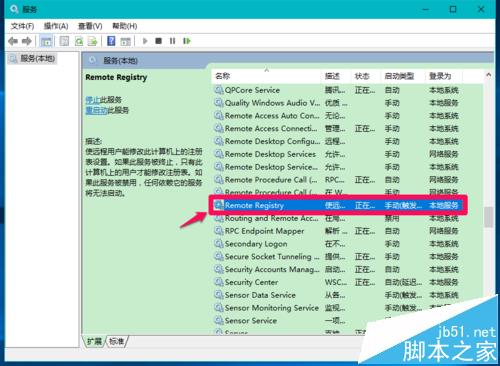
services.msc
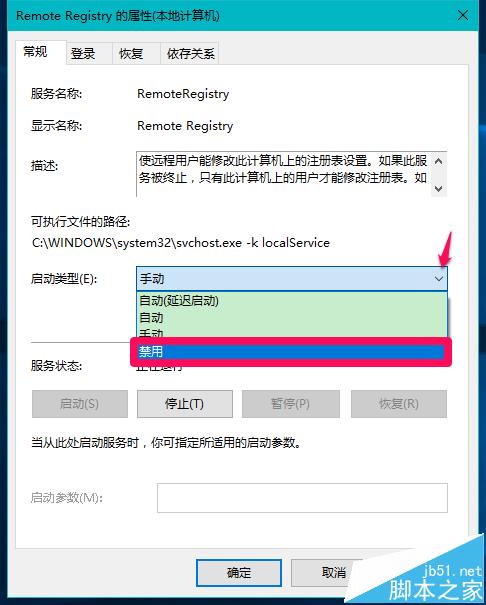
- 找到 Remote Registry,雙擊開啟屬性。
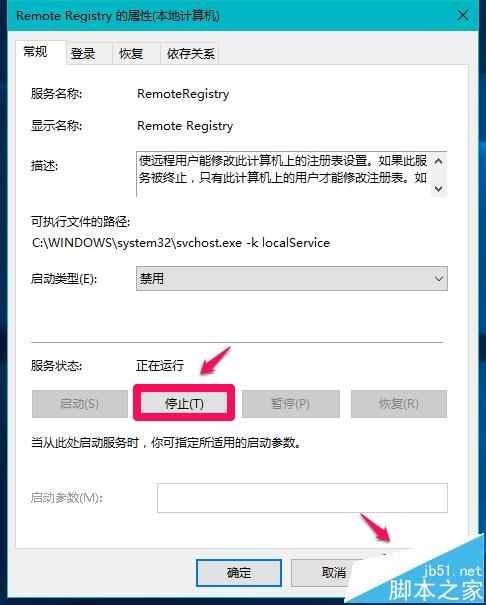
- 啟動類型改為 停用,服務狀態點 停止,套用確定。
方法三:群組原則(企業/專業版適用)
Win + R → gpedit.msc → 電腦設定 → 系統管理範本 → 系統 → 遠端程序呼叫 → 限制遠端 RPC 存取,設為「已啟用」。
安全建議
- 平時啟用方法一或二,需遠端協助時暫時開放。
- 搭配防火牆封鎖 135/445 埠,防禦更完善。
- 定期檢查登錄表關鍵路徑是否遭竄改。