遠端管理 Windows Server 2003 面臨資料竊聽、未授權存取、連接埠掃描等風險。本文提出三種組合方案滿足機密性、完整性、驗證、稽核四大安全原則:
方案一:終端服務 (RDP) + Zebedee 加密隧道
- 終端服務 (TCP 3389) 方便但無 IP 限制、無法改埠、無稽核日誌。
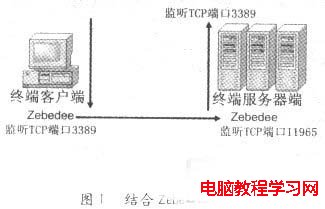
- Zebedee 提供加密、壓縮、多連接複用單一 TCP 隧道,支援密碼驗證、IP 過濾、日誌記錄。
- 伺服器端:
zebedee -s -o server.log (預設監聽 11965)。
- 用戶端:
zebedee 3389 serverhost:11965 將本地 3389 導向伺服器隧道。
- 連線流程:用戶端 RDP → 本地 Zebedee 加密壓縮 → 隧道傳輸 → 伺服器 Zebedee 解密 → 終端服務。實現加密隧道保護 RDP 流量。
檔案傳輸可搭配 AnalogX TSDropCopy 或 WTS-FTP,同樣走 Zebedee 隧道。
方案二:SSH 隧道 + VNC
- VNC 共用實體桌面、跨平台用戶端、可限制 IP,但傳輸明文。
- 建立 SSH 伺服器 (如 OpenSSH for Windows),用戶端建立 SSH 隧道轉送 VNC 連接埠 (5900),實現加密傳輸。
- 優點:標準加密協定、強驗證 (金鑰/密碼)、跨平台。
方案三:IPsec 原則限制 RDP 存取來源
- 建立 IPsec 原則,僅允許特定管理工作站 IP 存取 TCP 3389,拒絕其他來源。
- 結合 Windows 防火牆與 IPsec,提供網路層存取控制與加密。
三種方案各有適用場景,建議依組織資源與安全需求選擇或組合部署,構建纵深防禦遠端管理架構。