中小企業無需購買昂貴硬體防火牆,善用 Server 2008 R2 內建「高級安全 Windows 防火牆」即可滿足一般防護需求。核心在於正確設定「網路位置」(家庭/工作/公用/網域),再依需求建立入站/出站規則、連線安全規則。
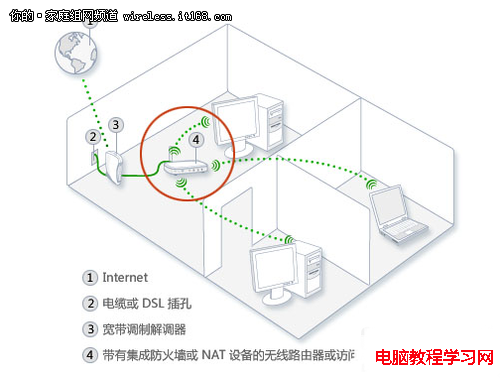
一、網路位置決定預設防護等級
- 家庭網路:啟用網路探索,可加入家庭群組,適受信任環境。
- 工作網路:啟用網路探索,不可建立家庭群組,適辦公室環境。
- 公用網路:停用網路探索,封鎖大多數輸入連線,最高防護,適咖啡廳/機場/直連網際網路。
- 網域網路:由網域控制器自動判斷,不可手動變更。
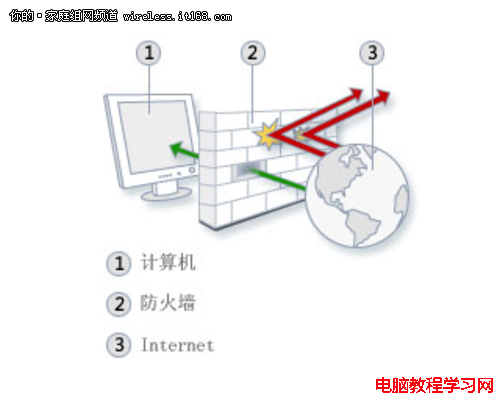
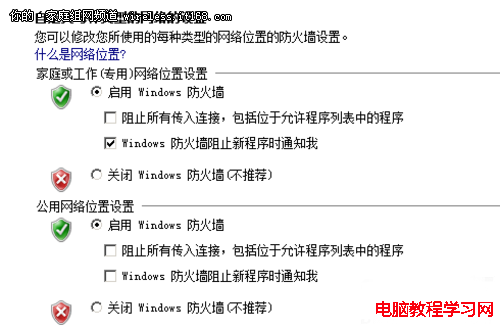
二、Windows 防火牆基本設定
- 控制台 →「系統和安全性」→「Windows 防火牆」查看狀態。
- 左側「開啟或關閉 Windows 防火牆」依網路位置啟用/停用。
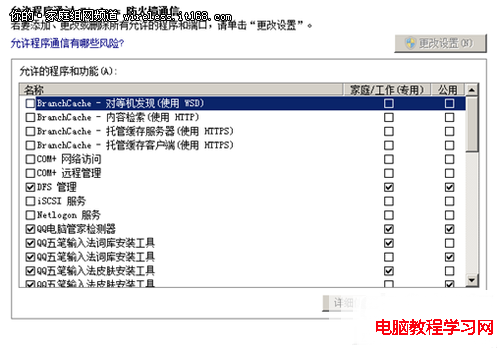
- 「允許程式或功能通過 Windows 防火牆」建立「白名單」:勾選需對外服務的程式與埠(如遠端桌面、HTTP/HTTPS、SQL Server)。
三、高級安全 Windows 防火牆(核心進階功能)
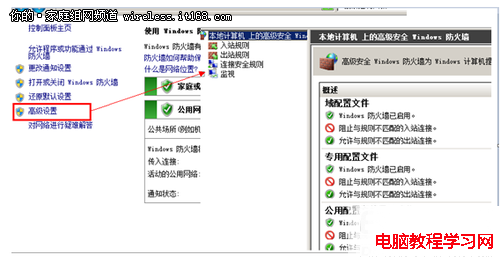
管理工具 →「高級安全 Windows 防火牆」或基本介面左側「進階設定」。
- 入站規則:精確控制允許/阻擋特定程式、埠、通訊協定、IP 範圍、使用者/電腦群組的輸入連線。
- 出站規則:防止惡意軟體外連、資料外洩。
- 連線安全規則:IPsec 驗證/加密,保護跨網段敏感傳輸。
- 監視:即時查看作用中規則、連線安全關聯、被阻擋的封包。
最佳實務原則
- 預設「阻擋所有入站、允許所有出站」,按需開放入站白名單。
- 出站規則針對高風險程式(如不明瀏覽器外掛)設定阻擋。
- 定期匯出原則備份(右鍵根節點 →「匯出原則」),異動前先備份。
- 搭配網路位置自動切換:筆電在辦公室=工作,外出=公用,防護等級動態調整。