Active Directory Rights Management Services (AD RMS) 是 Windows Server 內建的角色服務,專為 Office 文件提供加密與權限控管。開啟受保護文件時需經身分驗證,確保文件安全性可控。可惜 RMS 與 Windows Live ID 整合功能已因故停止服務。
AD RMS 從 Windows Server 2003 引入,2008 版起整合進 Active Directory。部署通常以叢集方式運行,包含兩台伺服器實現負載平衡與容錯,透過 DNS 輪詢分流。建立叢集環境後,即可管控文件權限,即使文件被複製外傳,權限設定依然有效。
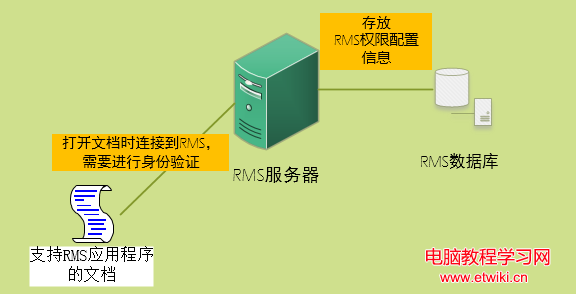
RMS 基礎架構包含支援 RMS 的應用程式(如 Office)、RMS 伺服器、資料庫。使用者開啟文件時,應用程式連線至 RMS 伺服器驗證身分並取得授權。
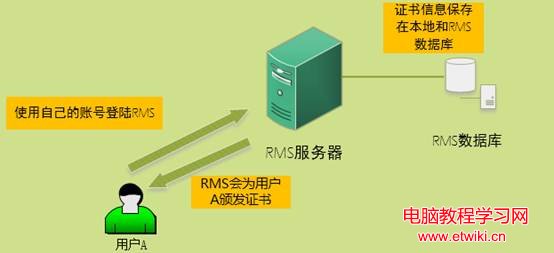
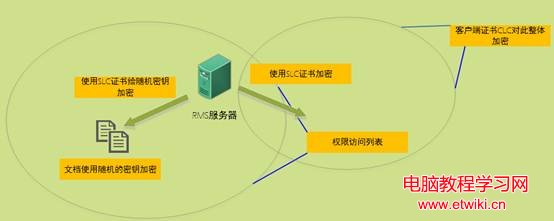
即使文件離開企業網路,只要用戶端能連線 RMS 伺服器(或已快取授權),權限管控依然生效。
Win7 安装“逐鹿工具箱”报错“error launching installer”解决:统一系统区域语言为中文
Win10 10240 升 10565 後組群原則編輯器報錯「命名空間重複」與「MMC 停止運作」完美修復:禁用非 Microsoft 服務/啟動項 + 刪除衝突 ADMX 檔案
Win8.1 彈出 bugreport.exe 應用程式錯誤?禁用錯誤報告或直接刪除檔案
什麼是 UAC?Win7 關閉使用者帳戶控制 (UAC) 彈窗干擾的兩種方法
Win10 10240 版 GBA 模擬器 VBA10 上架商店:通用應用支援 PC 與手機雙平台
Win10 開機黑畫面久、開機慢?雙顯卡筆電必看:停用獨顯驅動 + 禁止自動安裝驅動徹底解決