核心原則
Active Directory 高度依賴 DNS 定位域控、GC、Kerberos、LDAP 等服務;DNS 一旦被汙染或癱瘓,整個 AD 森林將癱瘓。以下七大策略構建纵深防禦。
策略清單
- 啟用 AD 整合區域 (預設):DNS 資料儲存於 AD 資料庫,透過 AD 複寫自動同步,免除區域傳輸風險,提升效能與一致性。
- 限制區域傳輸:僅允許授權從屬 DNS 伺服器 IP 進行區域傳輸,或直接停用區域傳輸 (AD 整合區域無需)。
- 封鎖/加密 DNS 流量:防火牆僅開放 UDP/TCP 53 給授權客戶端;部署 IPsec 強制加密客戶端↔DNS 通訊,防竄改與攔截。
- 啟用安全動態更新 (預設):僅經驗證的電腦帳號可註冊/更新記錄,阻止惡意註冊竄改 A/PTR 記錄導致流量劫持。
- 配額限制:單一電腦帳號最多註冊 10 筆記錄 (可調);DHCP/多重宿主伺服器另行調高配額,防單點洪水攻擊耗盡資源。
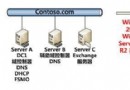
- 分離內外部命名空間 (Split-Brain DNS):內部 DNS 僅解析內部資源;外部 DNS 僅發布公開服務。防火牆封鎖外部存取內部 DNS,避免拓撲洩露。
- 持續監控與 DoS 應急:監控 53 端口異常流量暴增;發現 DoS 立即在上游/邊界封鎖來源 IP,必要時暫時下線 DNS 保護 AD 核心。
總結
DNS 安全是 AD 生命線。採用「AD 整合 + 安全動態更新 + IPsec 加密 + 命名空間分離 + 配額限制 + 監控應急」組合拳,可將風險降至最低。