Windows XP Windows 7 Windows 2003 Windows Vista Windows 綜合教學 Linux 系統教學
Windows 10 Windows 8 Windows 2008 Windows NT Windows Server 電腦軟體教學

跨版本域信任實戰:Windows Server 2003 與 2008 雙向信任關係構建全記錄

編輯:Windows 2003 常見問題解答

項目背景與拓撲

本實驗模擬企業併購或遷移場景:現有 itet.com (Win2003 域) 需與新建 contoso.com (Win2008 域,功能級別 Win2003) 建立雙向信任。兩域各自擁有獨立 DNS 服務器(DC 即 DNS),核心挑戰在於 跨域 DNS 解析——雙方必須能解析對方域的 SRV 記錄(_ldap、_kerberos 等),以定位 DC 進行認證。
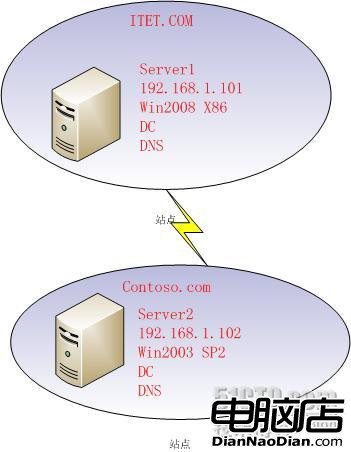
網絡拓撲圖

核心前置條件:DNS 互解架構設計

實現雙向解析的技術選項:

  • 輔助區域(本實驗採用):區域傳輸副本,只讀,適合中小規模。
  • 存根區域:僅含 NS/SOA/Glue A 記錄,流量極小。
  • 條件轉發器:按域名轉發查詢,配置簡單,無區域數據副本。
  • 私有根:根級授權,架構複雜,極少使用。

選型理由:輔助區域提供完整區域數據副本,查詢性能最佳,且配置直觀,適合雙域互信場景。

階段一:構建雙向輔助區域(DNS 層面互信)

步驟 1:在 Server1 (itet.com) 授權 Server2 建立輔助區域

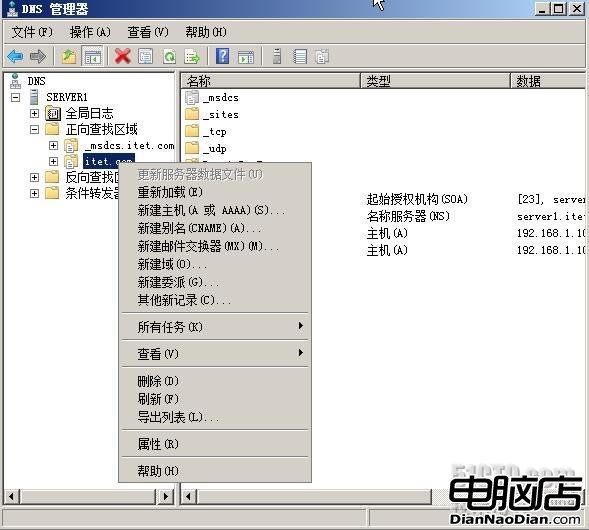
  1. DNS 管理器 → 右鍵 itet.com → 屬性 → 區域傳送 標籤。
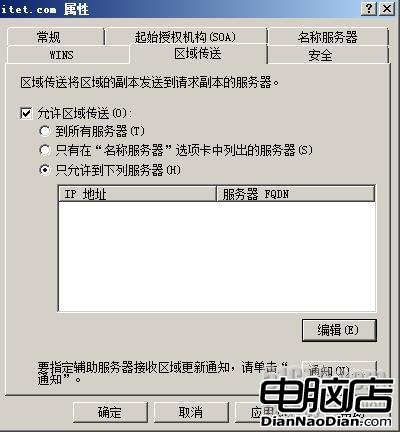
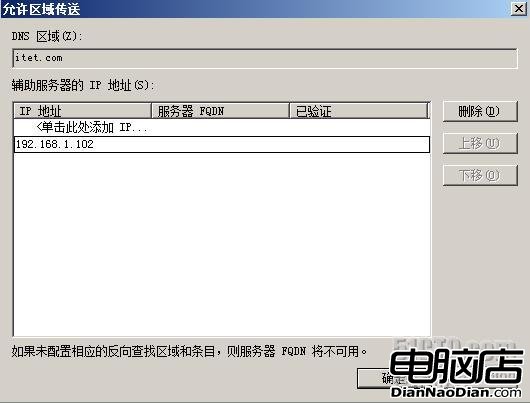
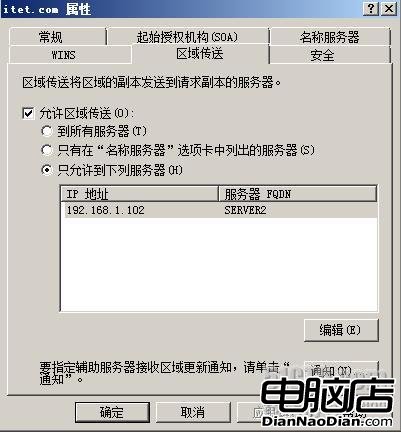
  2. 勾選「允許區域傳送」→ 選擇「只允許到下列服務器」→ 編輯添加 Server2 IP (192.168.1.102)。
區域屬性
區域傳送設置
添加目標服務器IP
授權完成

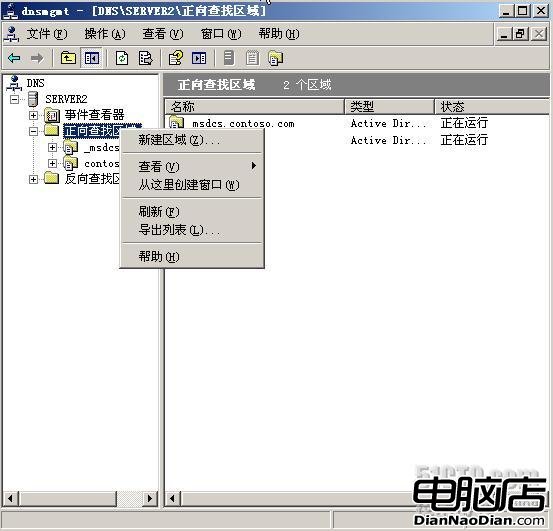
步驟 2:在 Server2 創建 itet.com 輔助區域

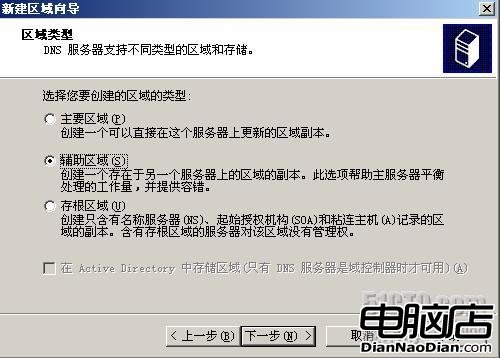
  1. DNS 管理器 → 右鍵「正向查找區域」→ 新建區域 → 類型選 輔助區域。
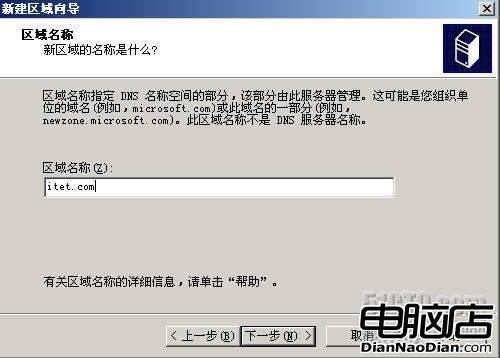
  2. 區域名:itet.com。
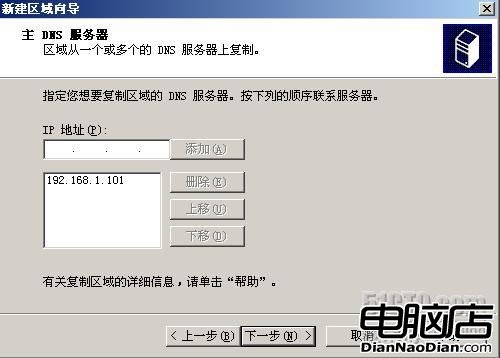
  3. 主服務器:Server1 IP (192.168.1.101)。
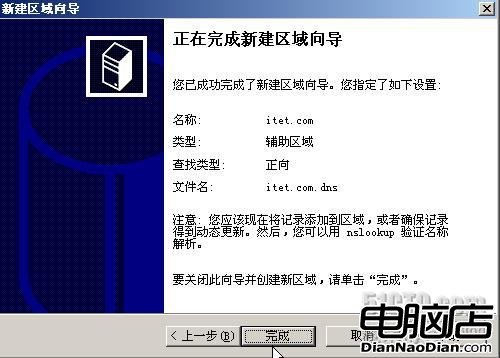
  4. 完成向導,驗證區域數據已同步。
新建區域向導
區域名稱
主服務器IP
完成創建
數據同步驗證

步驟 3:反向配置 contoso.com 輔助區域至 Server1

同樣邏輯:Server2 授權傳送 → Server1 建立 contoso.com 輔助區域,指向 Server2。
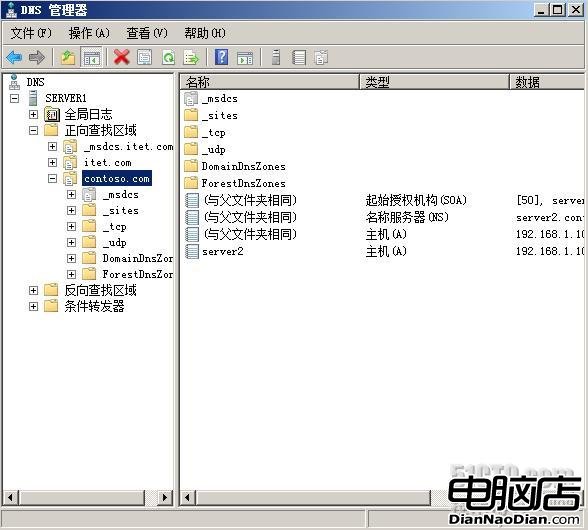
雙向輔助區域完成

階段二:建立域信任關係(AD 層面互信)

DNS 就緒後,在 Server1 (itet.com) 發起信任創建:

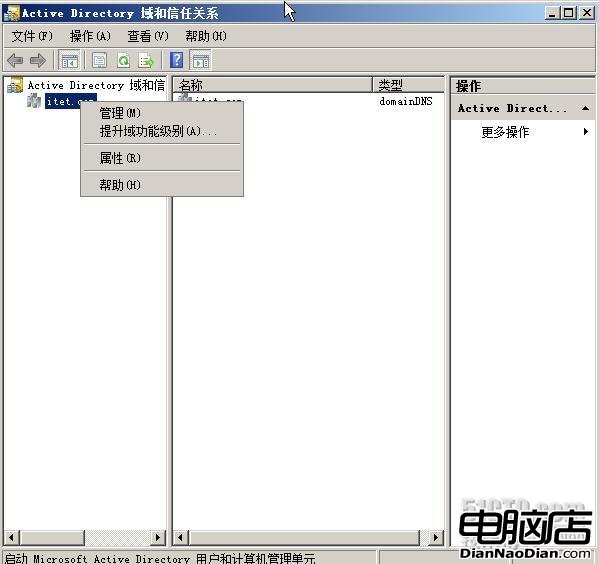
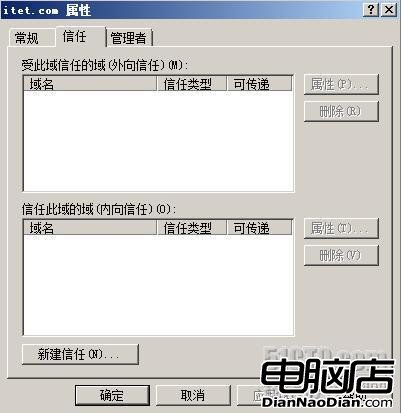
  1. Active Directory 域和信任關係 → 右鍵 itet.com → 屬性 → 信任 標籤 → 新建信任。
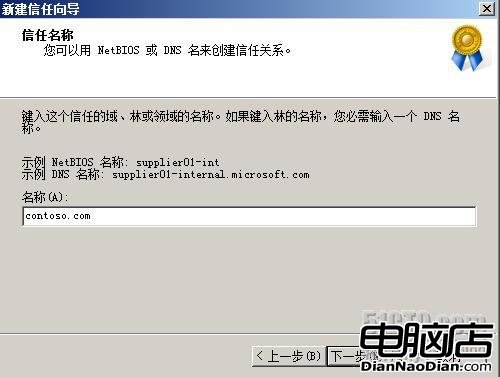
  2. 信任名稱:contoso.com。
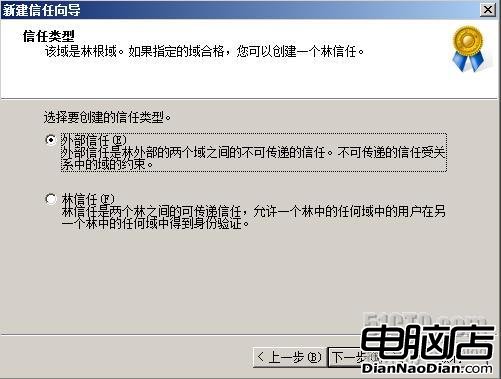
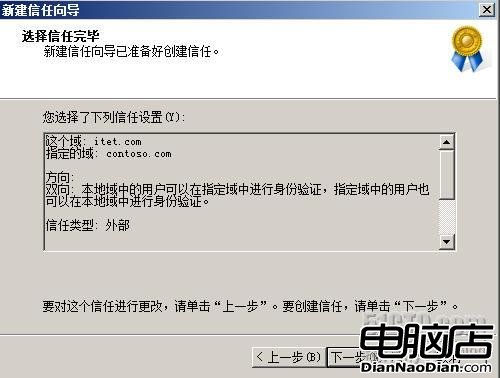
  3. 信任類型:外部信任(非林信任,不可傳遞)。
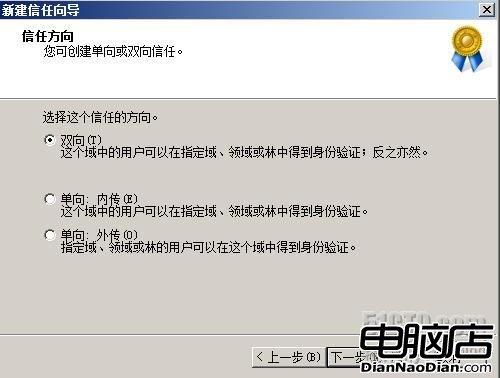
  4. 信任方向:雙向。
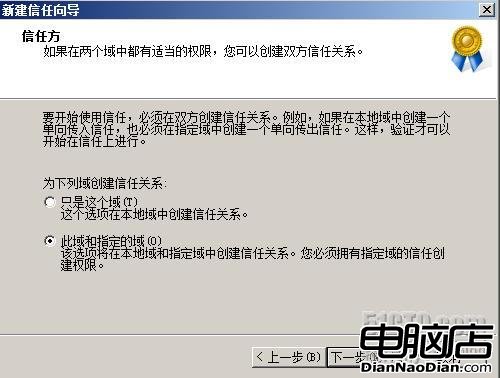
  5. 信任創建範圍:此域和指定的域(雙向同時配置)。
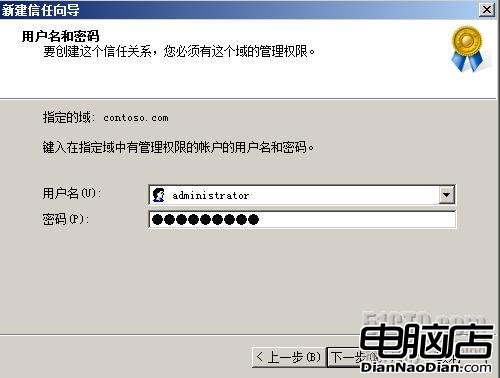
  6. 輸入 contoso.com 域管理員憑證。
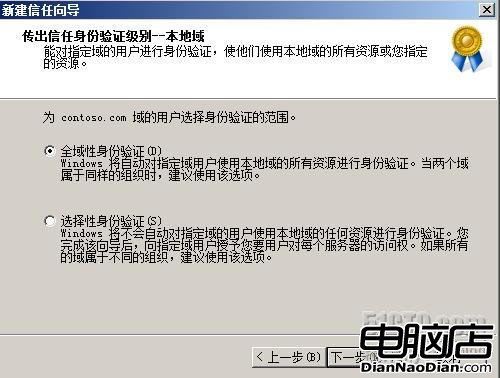
  7. 認證級別:全域性身份驗證(允許受信任域用戶訪問所有資源)。
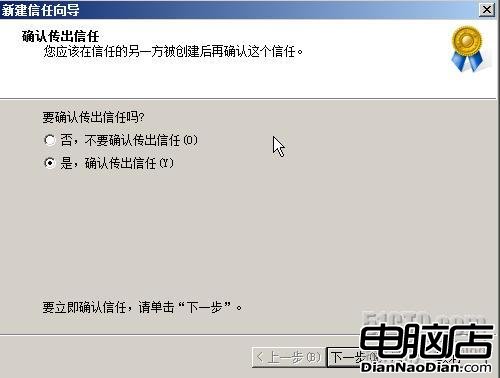
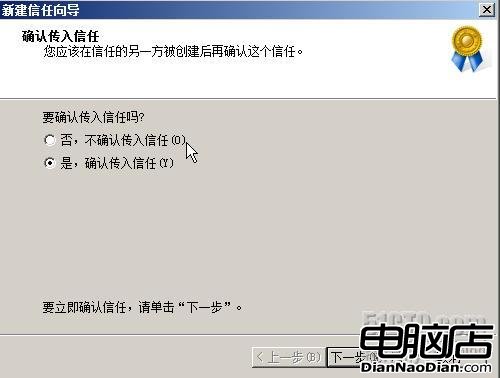
  8. 確認雙向傳入/傳出信任均建立成功。
信任向導啟動
新建信任向導
指定信任域
選擇外部信任
選擇雙向信任
雙向同時配置
輸入管理員憑證
全域性身份驗證
準備完成
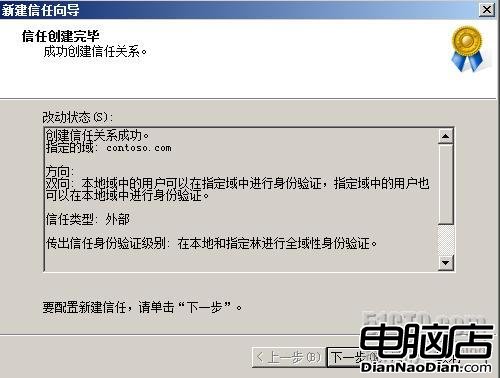
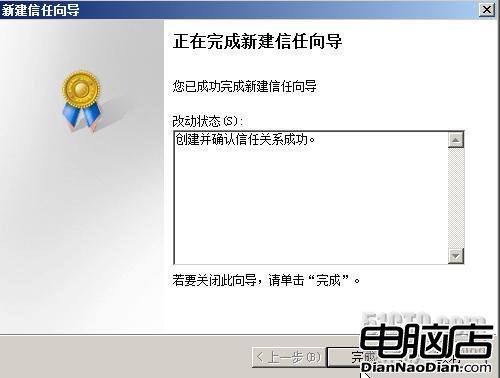
創建成功
確認傳出信任
確認傳入信任
完成嚮導
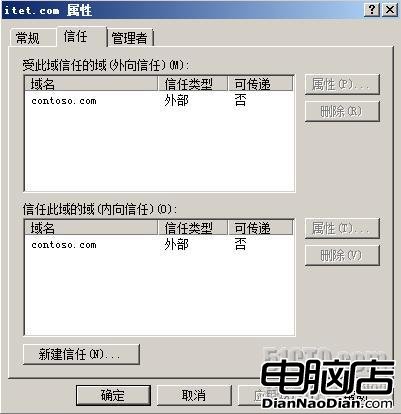
最終驗證:雙向外部信任
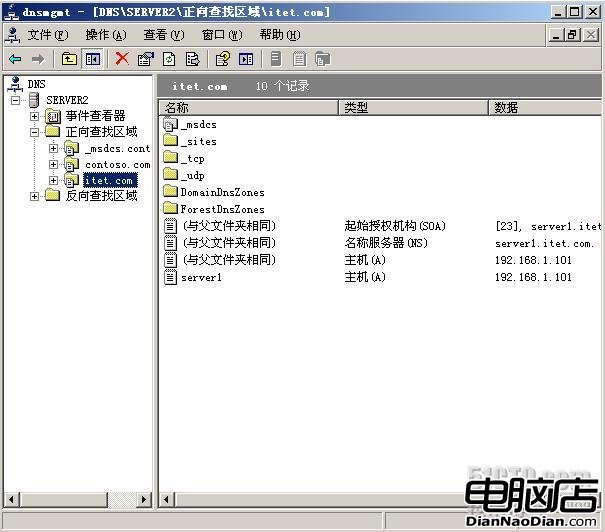
輔助區域類型確認

驗證與擴展

  • 驗證:雙域用戶互相訪問共享資源、GPResult 檢查跨域策略應用。
  • 遷移場景:信任建立後,可使用 ADMT 進行用戶/組/計算機遷移,SIDHistory 保留原權限。
  • 通用性:此流程同樣適用於 Win2000↔Win2003、Win2000↔Win2008 等跨版本信任建立。

關鍵經驗總結

  1. DNS 先行:信任建立 90% 失敗源於 DNS 解析不通,輔助區域/條件轉發必須雙向驗證 nslookup -type=srv _ldap._tcp.dc._msdcs.對方域名。
  2. 功能級別:Win2008 域降級至 Win2003 級別是跨版本信任的前提。
  3. 端口需求:防火牆需放行 TCP/UDP 53 (DNS)、88 (Kerberos)、135/49152-65535 (RPC)、389/636 (LDAP)、445 (SMB)、123 (NTP)。
  4. 時間同步:雙域 PDC 模擬器必須與權威時間源同步,偏差 <5 分鐘否則 Kerberos 失敗。
Copyright © Windows教程網 All Rights Reserved