網域是 Windows 網路的核心邏輯邊界。許多系統管理員在設計網域架構時,受限於舊觀念或誤解,陷入四大典型迷思。本文釐清迷思,建立正確設計思維。
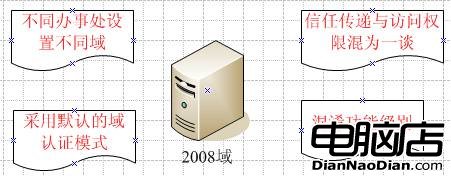
錯誤做法:北京總部、上海/廣州分公司各建一個網域。
正確觀念:網域是邏輯邊界,可跨越多個實體位置。Windows Server 2008 引入唯讀網域控制站 (RODC),即可解決分支機構安全與頻寬問題,**無需為每個辦事處建立獨立網域**。僅當分支機構為獨立法人、規模超過百人且有專屬 IT 團隊時,才考慮獨立網域。
錯誤觀念:網域樹中 A 信任 B、B 信任 C → A 管理員可管理 C → B 管理員也能管理 C。
正確觀念:**信任只提供驗證路徑,不代表授權**。預設情況下,權限不會跨網域傳遞。必須在信任基礎上,明確授予其他網域使用者/管理員特定資源權限。子域管理員僅擁有本域控制權,未經授權無法存取其他網域資源。
現狀:Server 2008 預設仍使用 NTLM(相容性考量),但 NTLM 傳送雜湊值,易遭字典/暴力破解。
建議:高安全性環境應切換至 Kerberos 驗證:不傳送密碼、加密強度更高、支援委派。管理員需理解兩者差異,依需求調整。
功能等級意義:確保向下相容。2008 支援三級:
正確流程:先確認 2008 新功能需求 → 查詢該功能所需最低功能等級 → 評估現有環境是否能升級 → 決定功能等級。**勿先定等級再看犧牲哪些功能。**
網域設計應以企業邏輯架構為核心,善用 RODC、Kerberos、正確功能等級,打造安全、可擴充、易管理的身分識別基礎設施。
Windows Server 2008 與 Windows 7 多重開機修復實戰:BCD 編輯器完整指南
Windows Server 2003 IPsec 運作驗證與疑難排解完整指南
Windows Server 2003 添加/移除程序與 Windows 組件完整操作手冊
Windows Server 2003 架設 VPN 伺服器完整圖文教學 (NAT + PPTP)
Windows Server 2003 作為工作站使用?20 招極致加速與優化指南
Windows Server 2003 IE 瀏覽器加速優化 (精簡版)