善用 Windows 8 內建安全性工具,無需第三方軟體即可建立企業級防護基線。
secpol.msc)secpol.msc 開啟。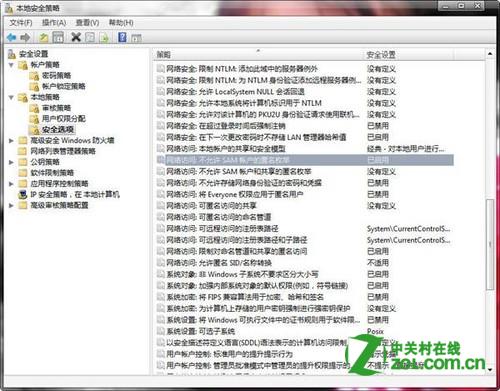
兩種進入方式:
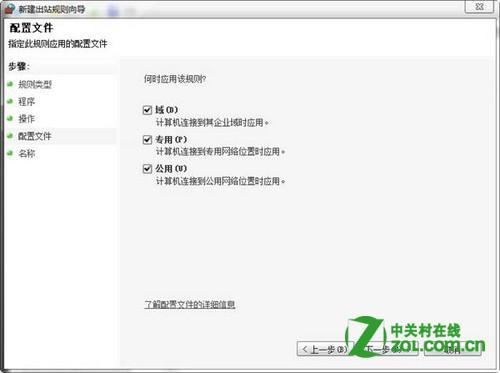
1. 控制台 → Windows 防火牆 → 進階設定。
2. secpol.msc → Windows 防火牆進階安全性(右側空白可建立新規則)。
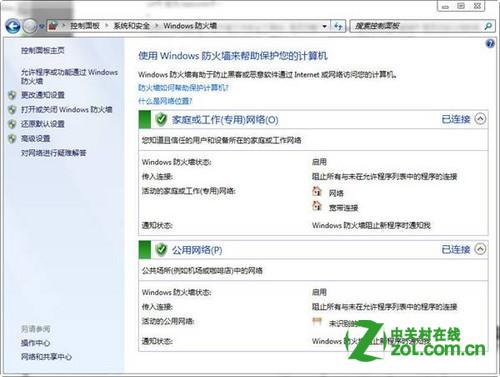
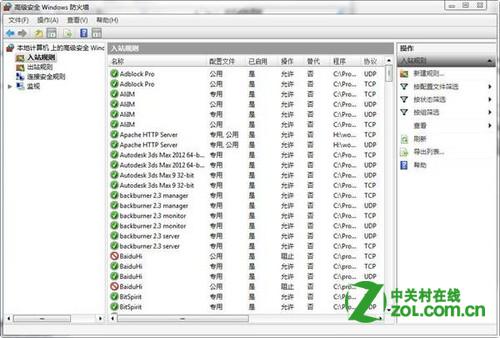
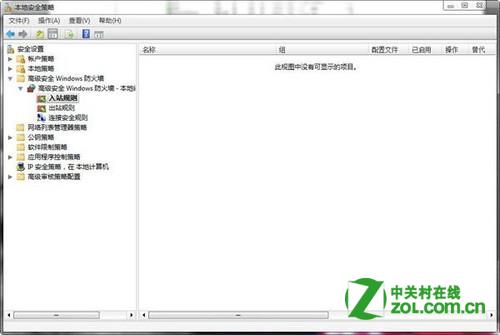
Photoshop.exe。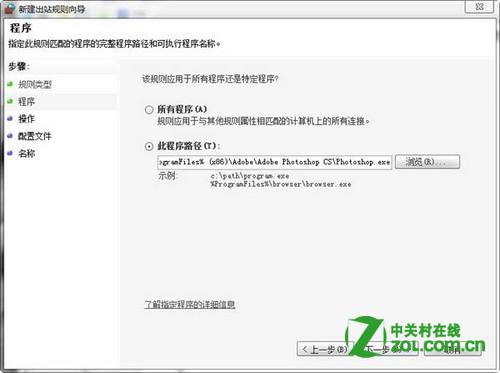
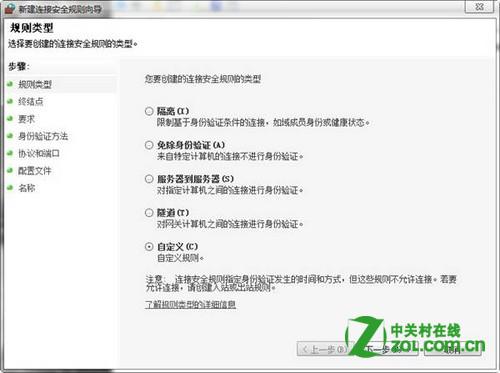
連線安全性規則更進階:可封鎖特定 IP/區段、封鎖 Ping、指定連接埠/服務/程式權限,功能不輸第三方防火牆。
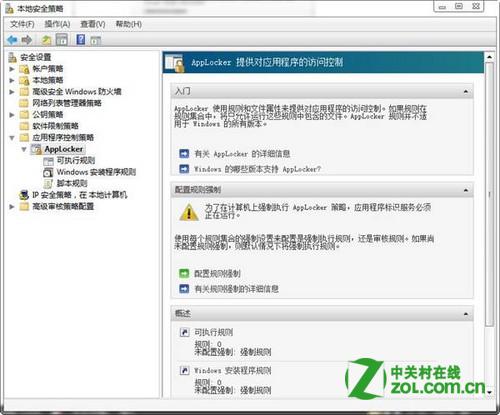
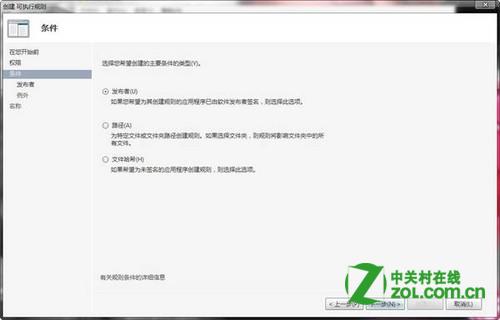
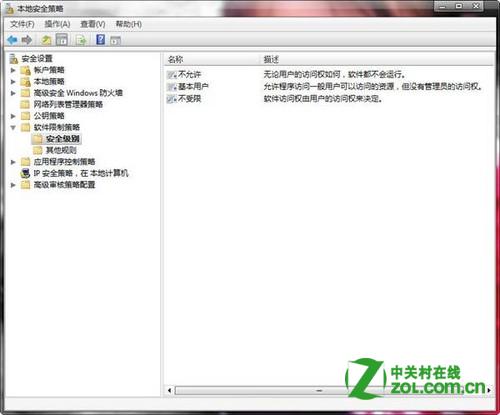
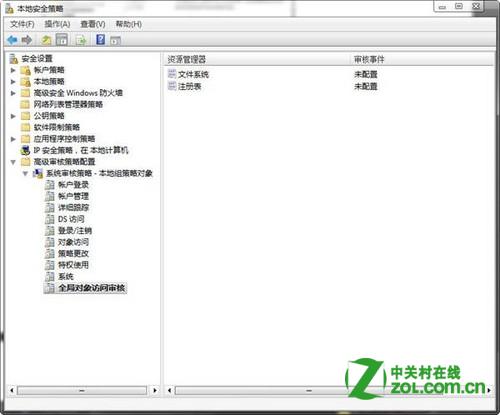
搭配「軟體限制原則」與「全域物件存取稽核」,可全方位管控程式執行、登錄/檔案系統存取權限。
%SystemRoot%\System32;登錄機碼 HKCU\Software\Policies\Microsoft\MMC\RestrictToPermittedSnapins=0。Windows 內建安全工具功能極強,建議先研究再決定是否購買第三方產品。
升級 Windows 8 專業版詳細教學:98 元優惠價、註冊、PayPal 付款、升級助手相容性檢查、安裝類型選擇全紀錄
Windows 8 安裝至 USB 隨身碟/行動硬碟:Windows To Go 完整製作與開機設定指南
Windows 8 如何設定開始畫面電源按鈕動作?電源選項「變更電源按鈕功能」自訂關機/睡眠/休眠選單
Win8.1 重启/快速启动蓝屏 system_thread_exception_not_handled (Wpprecorder.sys)?CMD 解压驱动+禁用 NTFS 压缩修复
Win8 相容模式執行不相容程式 (以 Photoshop CS5 為例):右鍵屬性 → 相容性 → 重命名技巧