ARP 攻擊 (ARP Spoofing) 透過偽造 ARP 回應將閘道器 MAC 位址對應至攻擊者 MAC,導致區域網路流量被攔截、竄改、斷線。Windows 8 缺乏完美相容的 ARP 防火牆軟體,手動綁定 ARP (靜態 ARP 表項) 是有效免費防禦手段。本文提供 CMD 指令與批次檔 (.bat) 兩種完整操作教學。
正常情況:電腦透過 ARP 請求取得閘道器 IP 對應的真實 MAC 位址,存入 ARP 快取表 (動態)。
攻擊情況:攻擊者持續發送偽造 ARP 回應,污染快取表,流量導向攻擊者。
防禦情況:手動新增靜態 ARP 表項 (IP-MAC 對應),系統優先使用靜態項目,忽略動態更新,阻斷攻擊。
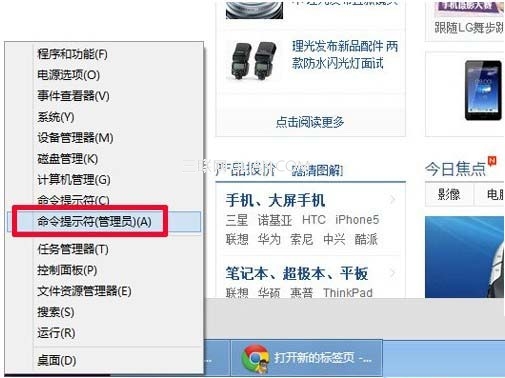
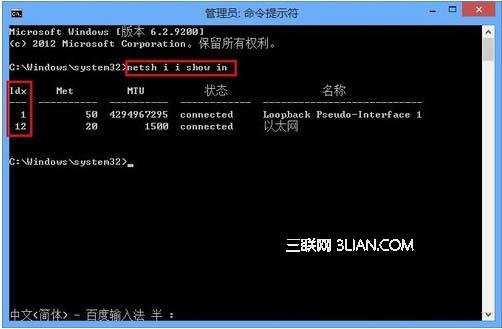
netsh interface ipv4 show interfaces
找到連線中網卡 (如「乙太網路」、「Wi-Fi」) 的 `Idx` 數值 (如 12)。
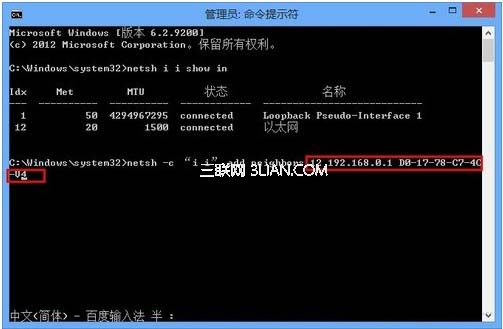
netsh interface ipv4 add neighbors
範例:`netsh interface ipv4 add neighbors 12 192.168.1.1 D0-27-88-C9-7C-A4`
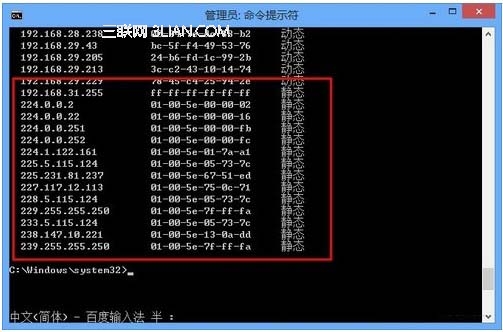
arp -a
輸出中該 IP 顯示「靜態」即成功。
netsh interface ipv4 delete neighbors
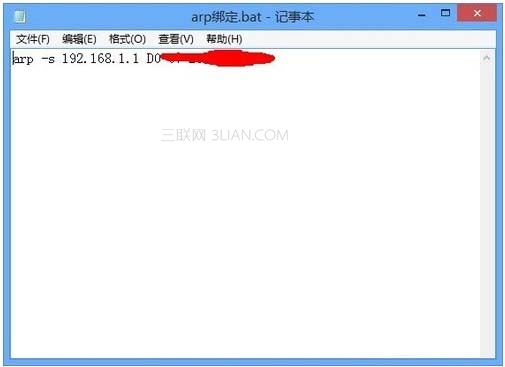
@echo off
rem 綁定閘道器 ARP (請修改 Idx、IP、MAC)
netsh interface ipv4 add neighbors 12 192.168.1.1 D0-27-88-C9-7C-A4
echo ARP 綁定完成,請執行 arp -a 確認顯示「靜態」。
pause
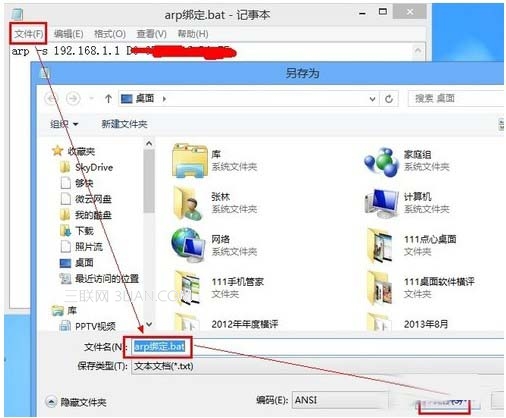
右鍵 → 「以系統管理員身分執行」。
@echo off
netsh interface ipv4 delete neighbors 12 192.168.1.1
echo ARP 綁定已解除,重新開機後生效。
pause
rem 綁定
arp -s 192.168.1.1 D0-27-88-C9-7C-A4
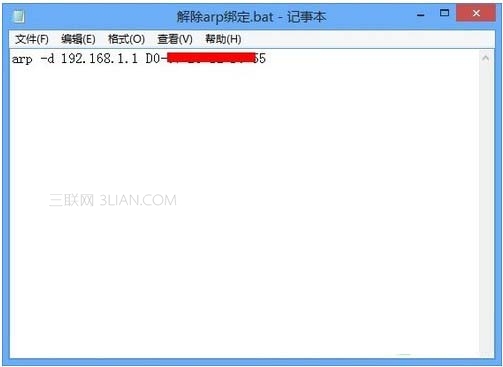
rem 解除
arp -d 192.168.1.1