Win8.1 刪除檔案/資料夾提示「需要管理員權限」「拒絕存取」,實為NTFS 權限進階機制:`Administrators` 組不再擁有最高權限,`TrustedInstaller`/`SYSTEM` 才是真正擁有者。通過「所有權轉移 + 權限授予」兩步獲取至高控制權。
圖文操作步驟
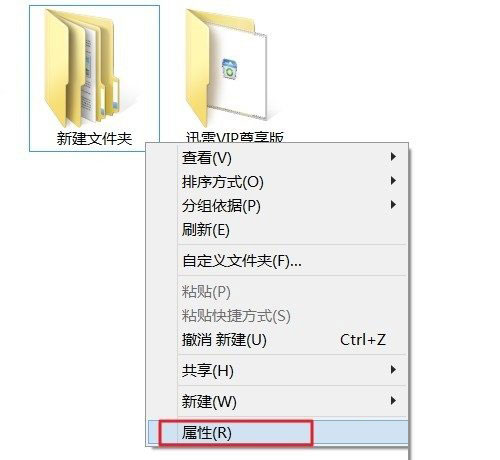
- 目標資料夾右鍵 → 「內容」 → 「安全性」頁籤 → 「進階」
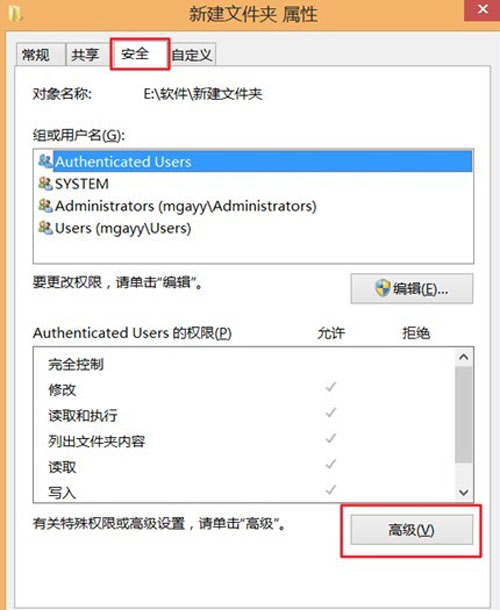
- 「擁有者」欄顯示 `Administrators` → 點擊「變更」
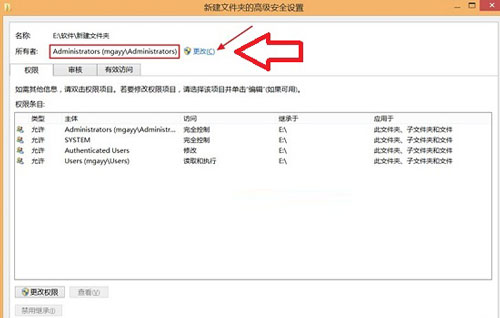
- 「輸入物件名稱」輸入 `Everyone` → 「檢查名稱」 → 「確定」
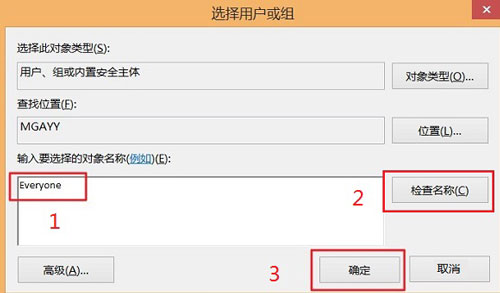
- 回到「進階安全性設定」視窗 → 勾選底部「取代子容器和物件的擁有者」 → 「確定」
- 彈出安全性提示 → 「是」確認
- 再次進入「進階安全性設定」 → 「權限」頁籤 → 找到 `SYSTEM` 條目 → 雙擊編輯
- 勾選「完全控制」下的「允許」→ 勾選「僅套用到此資料夾/子資料夾和檔案/子資料夾」適當選項 → 「確定」
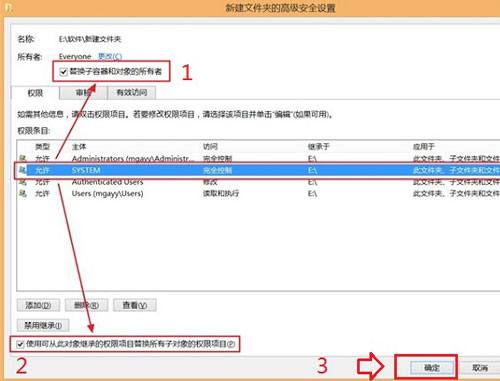
- 同理授予 `Administrators` / 當前用戶 `完全控制` → 一路「確定」退出
- 嘗試刪除/修改目標資料夾,應已成功
命令列極速版 (適合批次/腳本)
# 以管理員身分執行 CMD/PowerShell
takeown /f "C:\Path\To\StubbornFolder" /r /d y
icacls "C:\Path\To\StubbornFolder" /grant Everyone:(OI)(CI)F /t /c /q
icacls "C:\Path\To\StubbornFolder" /grant "SYSTEM:(OI)(CI)F" /t /c /q
icacls "C:\Path\To\StubbornFolder" /grant "Administrators:(OI)(CI)F" /t /c /q
# (OI) 物件繼承 (CI) 容器繼承 F 完全控制
原理深度解析
- Windows 權限模型:存取權杖 → DACL (自主存取控制清單) → ACE (存取控制項) → SID (安全性識別碼) 權限匹配
- TrustedInstaller:Windows 模組安裝程式服務擁有者,擁有核心系統檔案 (`C:\Windows\Servicing`、`WinSxS` 等) 最高權限
- 所有權轉移:`takeown` / 圖形介面修改 `Owner` SID,繞過 DACL 檢查前提
- 權限授予:在 DACL 中添加 `Allow` ACE,賦予具體權限位元組合
風險警示與最佳實踐
- 切勿對 `C:\Windows`、`C:\Program Files`、`C:\Users\All Users` 等系統關鍵路徑操作,會導致系統不穩/更新失敗/服務崩潰
- 僅針對用戶數據殘留/舊版軟體殘留/外部硬碟遷移檔案 等非系統關鍵路徑
- 操作完成後,建議移除 `Everyone` 完全控制,恢復 `Administrators`/`SYSTEM`/`當前用戶` 最小權限集
- 企業環境請透過 群組原則 / Intune / WDAC 統一權限基線,禁止用戶隨意修改 ACL
掌握 NTFS 權限核心邏輯,讓「拒絕存取」成為歷史,你才是電腦真正的主人。