從工廠預激活到雲端綁定,OA 3.0 重塑 OEM 激活信任鏈
Windows 8 將 OEM Activation 升級至 3.0 版,核心目標是杜絕傳統 BIOS 模擬(SLIC 注入)破解手段,引入強制聯網驗證機制,構建「硬體身份-金鑰-雲端資料庫」三方綁定模型,大幅提升激活體系安全性。
OA 3.0 完整激活流程(六階段)
- 金鑰分發:微軟向 OEM 廠商分發唯一產品金鑰池。
- 工廠注入:OEM 於製造階段將金鑰寫入每台裝置韌體(UEFI 變數區)。
- 製造報告:OEM 生成「電腦製造報告」,含金鑰 ID、硬體雜湊值(SMBIOS 資訊)等關鍵綁定數據。
- 雲端登記:OEM 回傳報告至微軟,微軟將「硬體雜湊-金鑰 ID」寫入啟用服務資料庫。
- 用戶開機:用戶購買預裝正版 Win8 設備,開機使用。
- 靜默聯網激活:數小時內 Windows 自動連線啟用伺服器,比對韌體金鑰與硬體雜湊,匹配成功即靜默激活(無感知);離線環境提示電話激活。
技術亮點與防破解邏輯
- 硬體指紋綁定:金鑰不再通用,專屬於特定主機板/硬體組合,移植他機失效。
- 雲端權威驗證:本地不再儲存足夠激活憑證,必須聯網驗證,阻斷離線破解鏈條。
- 製造鏈追溯:製造報告機制確保每把金鑰來源可查,壓縮金鑰洩漏風險。
潛在風險與應對
| 風險場景 | 成因 | 解決途徑 |
|---|
| 新機提示金鑰無效 | OEM 尚未回傳製造報告至微軟資料庫 | 聯繫 OEM 客服催報,或稍後重試聯網激活 |
| 金鑰衝突(一對多/多對一) | 製造報告資料錯誤 | 先激活者優先,後者需 OEM/微軟人工介入修正 |
| 換修主機板導致無法激活 | 新主機板無金鑰/硬體雜湊不符 | OEM 應刷寫對應金鑰至新板,或由微軟授權中心協助重新綁定 |
激活狀態可視化
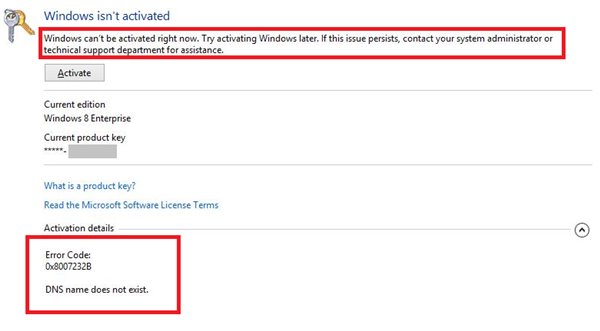
系統屬性頁(Win+Pause)底部顯示詳細激活狀態與錯誤代碼(如 0xC004F074 金鑰無效、0x8007232B DNS 找不到 KMS 等),方便用戶與客服快速定位問題。
行業啟示
OA 3.0 標誌著 Windows 激活體系進入「雲端強驗」時代。對用戶:正版軟體價值獲認可,盜版成本大增;對 OEM:製造流程需嚴格對接微軟雲端,品控要求提升。破解社群現存手段多為合法金鑰濫用、KMS 仿冒、電話激活繞過,非真正攻破 OA 3.0 核心邏輯。尊重智慧財產權,選擇正規管道獲取授權,才是長久之計。