現今多數網絡環境皆建於同一區域網(LAN)之下,設備間相互可達,也因此較易遭受 ARP 欺騙攻擊。部分使用者會利用 P2P 軟體(如「P2P 終結者」)對區網內其他電腦發動 ARP 攻擊,導致受害者網速驟降、遊戲掉線、影片緩衝,嚴重影響體驗。這類行為不僅不道德,甚至可能觸犯法規,強烈不建議嘗試。
針對 Windows 8/8.1 系統,目前尚無完美相容的第三方 ARP 防火牆軟體(尤其 64 位元版本支援度極低),最可靠的防禦手段是手動綁定網卡 MAC 地址,使本機 ARP 快取中的網關 MAC 固定為真實值,從而免疫偽造的 ARP 回應。
netsh i i show in,找到欲綁定網卡的 Idx 編號(如 12)。netsh -c "i i" add neighbors Idx 閘道IP 閘道MAC。netsh -c "i i" add neighbors 12 192.168.1.1 D0-27-88-C9-7C-A4arp -a,確認剛新增的項目類型顯示為「靜態」。netsh -c "i i" delete neighbors Idx 後重新開機即可。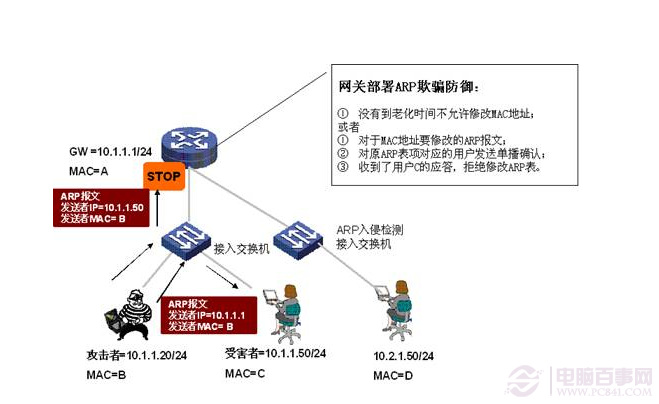
批處理檔可將上述指令封裝,雙擊即可執行,更可放入「啟動」資料夾實現開機自動綁定。
@echo off
arp -s 192.168.1.1 D0-27-88-C9-7C-A4
echo ARP 綁定完成,請以管理員身分執行
pause
@echo off
arp -d 192.168.1.1
echo ARP 綁定已解除
pause
使用提醒:
arp -a 或 ipconfig 查詢)。在缺乏完美 ARP 防火牆的 Windows 8/8.1 環境下,MAC 地址綁定是成本最低、效果最直接的防禦手段。配合批處理腳本,可將防護動作自動化,大幅降低遭受 ARP 攻擊導致斷網、卡頓的風險。若條件允許,升級支援動態 ARP 檢測(DAI)的交換器或路由器,將從網絡層面徹底根治此類威脅。