USB 病毒利用 `Autorun.inf` 與可執行檔在插入瞬間自動運行。Win7 專業版以上可用群組原則實施裝置安裝白名單,僅允許已知 USB 裝置(滑鼠、鍵盤、自家隨身碟、印表機等)安裝,其餘全部阻擋。
實施步驟
- 收集允許裝置的硬體 ID:
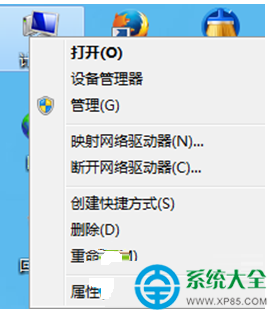
裝置管理員 → 通用序列匯流排控制器 / 滑鼠 / 鍵盤 / 磁碟機 → 右鍵屬性 → 詳細資料 → 屬性選「硬體識別碼」 → 複製第一行(如 `USB\VID_046D&PID_C52B`)存入記事本。
自用隨身碟:裝置和印表機 → 右鍵屬性 → 硬體 → 詳細資料 → 硬體識別碼 複製。
- 設定群組原則白名單:
Win+R → gpedit.msc → 電腦設定 → 系統管理範本 → 系統 → 裝置安裝 → 裝置安裝限制。
啟用 「允許安裝符合下列裝置安裝 ID 的裝置」 →「顯示」→ 逐行貼上收集的硬體 ID。
啟用 「防止安裝未由其他原則設定描述的裝置」 → 確定。
驗證與維護
- 插入白名單裝置 → 正常安裝可用。
- 插入非白名單裝置 → 裝置管理員顯示「裝置被原則阻擋」,無法存取資料。
- 新增 USB 裝置時,重複步驟 1-2 將新硬體 ID 加入白名單。
補充防禦層
- 關閉 `Autorun`:`gpedit.msc` → 電腦設定 → 系統管理範本 → Windows 元件 → 自動播放 →「關閉自動播放」→ 啟用「所有磁碟機」。
- 登錄表:
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\Explorer\NoDriveTypeAutoRun = 0xFF。
- 殺毒軟體「USB 免疫/掃描」功能啟用。
- 重要資料隨身碟加密(BitLocker/VeraCrypt),避免遺失洩露。
適用範圍
Win7 專業版/企業版/旗艦版、Win8/10/11 專業版/企業版/教育版。家用版需先啟用 gpedit.msc(見 ID 91942)。