核心觀點
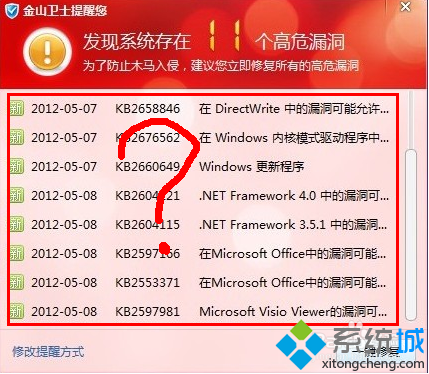
不建議盲目相信安全衛士(360/騰訊/火綿等)的「漏洞修復」一鍵掃描安裝。 其掃描邏輯往往將「非微軟官方補丁」、「相容性更新」、「功能性更新」混為「高危漏洞」強推,導致系統不穩、相容性問題、甚至藍畫面。
為什麼安全衛士會過度推薦?
- 商業考量:掃描出越多「問題」,用戶越依賴軟體,活躍度/廣告曝光越高。
- 檢測邏輯差異:安全衛士掃描註冊表/檔案版本號,判定為「未修補」即提示,不區分「安全性更新」與「功能性/相容性更新」。
- 補丁來源不透明:部分衛士推送的補丁經重新封裝、修改安裝腳本,可能夾帶推廣軟體、修改系統設定。
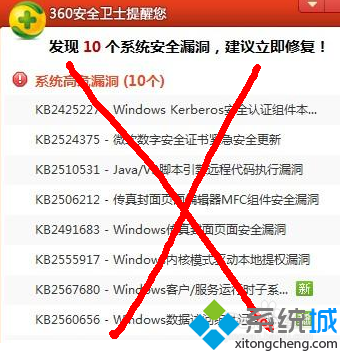
正確更新策略
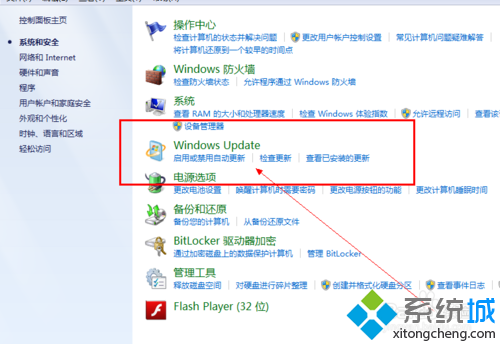
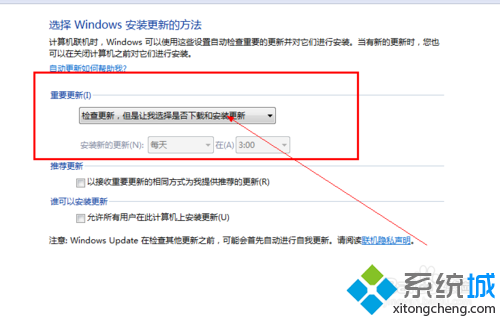
- 僅信任 Windows Update 官方管道:控制台 → 系統與安全性 → Windows Update → 「檢查更新」→ 僅安裝分類為「重要更新」/「安全性更新」的補丁。
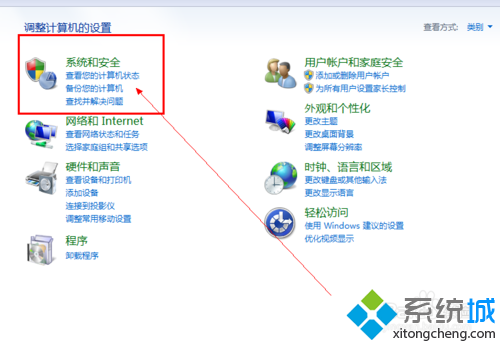
- 設定更新方式:建議選「讓我選擇是否下載和安裝更新」或「自動下載並通知我安裝」,保留人工把關權。
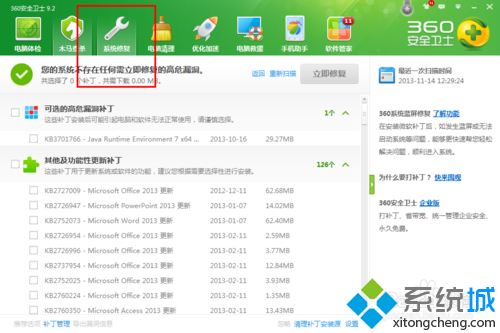
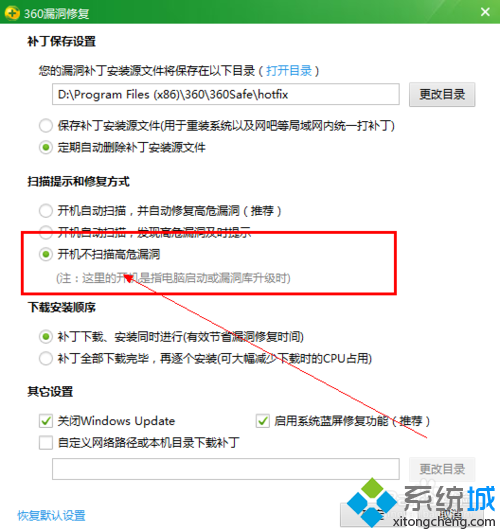
- 關閉安全衛士的「漏洞掃描/修復」功能:以 360 為例:開啟 360 → 系統修復 → 右下角設定 → 掃描提示方式改為「開機不掃描高危漏洞」/「不提示」。
- 定期手動檢查 Windows Update,或設定「每週固定時間自動安裝重要更新」。
- 關鍵補丁(如永恆之藍 MS17-010、PrintNightmare、Log4j 相關)微軟會推送「安全性更新」標籤,優先安裝。
特殊情況
- 企業環境:使用 WSUS/SCCM 統一部署測試過的補丁,禁用客戶端自動更新。
- 舊軟體相容性:某些老舊 ERP/產線軟體僅支援特定補丁版本,凍結更新、隔離網段。
- Win7 已停止主流支援(2020/1/14),僅 ESU 付費用戶獲安全性更新,一般用戶建議升級 Win10/11。
小結
Win7 漏洞修補原則:只信 Windows Update 官方「重要/安全性更新」,拒絕安全衛士一鍵修復,關閉衛士漏洞掃描提示,保留更新自主權。系統穩定、相容性、安全性三者平衡,才是正道。