工作管理員僅顯示使用者層級進程,大量系統服務、驅動程式、核心執行緒隱藏不見。Windows 7 內建 msinfo32 (系統資訊) 可列出完整「執行中工作」清單,包含 PID、執行緒數、優先權、模組路徑、啟動時間,揭露潛在流氓軟體、惡意後門。本文實測對比展示操作方法。
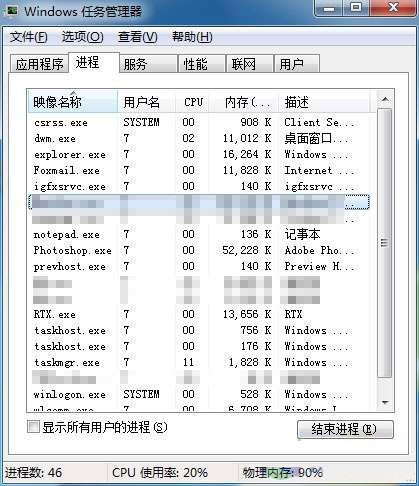
工作管理員 (taskmgr):
- 僅顯示目前登入使用者的進程 (含系統進程但無詳細模組)
- 無法看見無視窗服務、驅動、核心執行緒
- 刷新間隔較長,易漏掉短命進程
系統資訊 (msinfo32):
- 列出 所有 執行中工作 (系統/使用者/服務/驅動)
- 顯示完整映像路徑、PID、父進程 ID、執行緒數、CPU 時間、啟動時間、命令列參數
- 靜態快照,適合深度分析
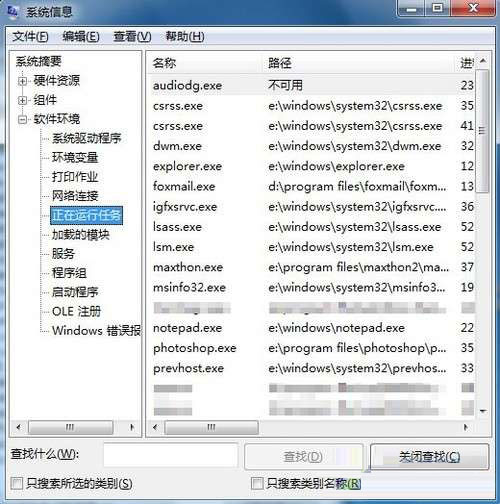
msinfo32 → Enter。| 欄位 | 意義 |
|---|---|
| 名稱 | 進程映像名稱 (.exe/.dll/.sys) |
| 路徑 | 完整檔案路徑 (判斷合法性關鍵) |
| PID | 進程識別碼 (對應 taskmgr/Process Explorer) |
| 執行緒 | 執行緒數量 (高執行緒可能為伺服器/掛載程式) |
| 優先權 | 基礎優先權 (正常/高/即時) |
| 啟動時間 | 進程建立時間 (對應開機/登入/排程) |
| 命令列 | 啟動參數 (揭露隱藏功能/惡意參數) |
C:\Windows\System32、C:\Program Files、C:\Program Files (x86)、使用者 AppData 下的已知程式 → 高度可疑。-exec、powershell -enc、wget、curl → 可能為惡意腳本載入器。msinfo32 匯出報告 (檔案 → 匯出) 存檔比對。netstat -ano 對應 PID 檢查不明網路連線。善用 msinfo32 這把「X 光鏡」,穿透工作管理員的表象,掌握系統真實運行狀態,讓隱藏後台程序無所遁形。